
智慧體產生的程式碼可以存取執行環境中的檔案和憑證,也能使用該環境可連線的網路。
隔離工作負載
在虛擬機器等隔離的運算環境中執行工作負載。若使用者或工作負載之間不得共用資料,請為其分別配置獨立的環境。為你的應用程式或工作負載建立專用的 OpenAI 專案。
限制網路存取
僅允許對外流量連至已核准的端點,其中應包含執行器所需的主機。
依各工具發起連線的位置設定網路存取權限:
- 執行器 MCP 會從你的環境發起連線。請允許這些工具存取所需的伺服器。
- 遠端 MCP 會從 OpenAI 的服務發起連線。請確保該服務能連至這些工具的端點。
如需瞭解連線選項,請參閱 MCP 工具。
審查智慧體的動作
如需啟用自動審查,請在工作階段層級設定 review: "auto_review"。系統會自動核准或拒絕此功能支援的核准請求。自動審查無法取代環境的網路限制和憑證控管措施,請繼續實施這些措施。
自動審查會套用一組權限設定,以 workspace-write 為基準,並限制網路存取。如果你使用標準執行器,容器必須支援沙盒,並允許 Codex 建立沙盒。請參閱執行環境的必要條件。
瀏覽器來源的存取核准與登入仍須由應用程式現有的處理常式負責。相關流程請參閱電腦。
分開使用憑證
授予應用程式金鑰 api.agents.read 和 api.agents.write 權限以處理工作階段,並授予 api.responses.write 權限以執行推論。如需管理保存庫,請再授予 api.vaults.read 和 api.vaults.write 權限。
將環境金鑰設為執行器的 CODEX_API_KEY。這把金鑰只能用來連接環境,無法授權任何其他 API 操作。如需設定步驟,請參閱執行器驗證。
智慧體產生的程式碼可以讀取環境金鑰。請將應用程式的 API 金鑰保存在環境外。請勿將金鑰寫入映像檔、原始碼或記錄檔。必要時請輪替或撤銷金鑰。
透過中介服務存取第三方資源
將第三方憑證保存在環境外。若要從 OpenAI 代管的沙盒發出 API 請求,請使用保存庫中的密鑰作為環境變數。沙盒中的程式碼使用預留位置,網路代理伺服器則會為傳送至已核准主機的請求填入真正的密鑰。
如果環境由你自行代管,請設定受信任的代理伺服器或伺服器,由它在環境外提供密鑰。這項基礎設施須由你自行提供。使用函式工具時,請將憑證保存在處理呼叫的應用程式中,並只回傳執行結果。
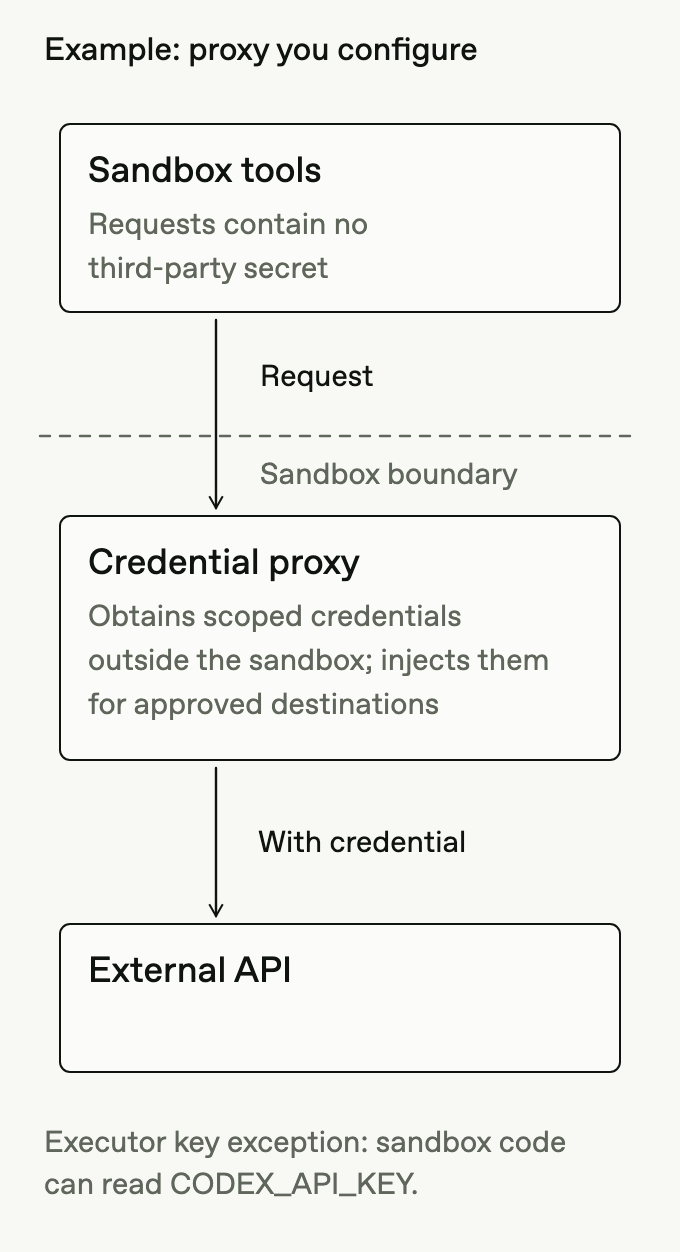
將長期有效的憑證存放在密鑰管理工具中。即使密鑰已妥善儲存,只要將它注入環境,智慧體產生的程式碼仍可讀取它。請定期輪替憑證,若懷疑憑證已外洩,請立即撤銷。