
结合隐私安全处理(PSP)的零数据保留(ZDR)支持离线自动安全审查,OpenAI 不保留客户的提示词或回复。本指南介绍 ZDR 与 PSP 结合使用时的工作原理,以及您在运行过程中需要承担的责任。有关完整架构和安全模型,请参阅隐私安全处理技术白皮书。
三项设计原则
- 客户掌控自己的内容
客户内容存放在客户控制的存储中。检索和解密受保护的安全记录所需的访问权限,以及客户管理的企业密钥管理(EKM)授权,均由客户控制。 - 不进行人工审查
安全审查不得为 OpenAI 人员提供读取受保护客户内容的新途径。加密的客户内容在获准使用、经过硬件认证且禁止人工访问的安全运行环境中解密。在 PSP 的受保护审查过程中,只有范围受限的安全信号和运行元数据可以明文形式传出。 - 仅出于安全目的保留内容
存放在客户控制的存储中的内容仅用于经批准的安全用途。客户内容不得用于训练模型,也不得提供给 OpenAI 或其合作伙伴的其他团队。
ZDR 与 PSP 如何配合工作
该架构包含两个流程:
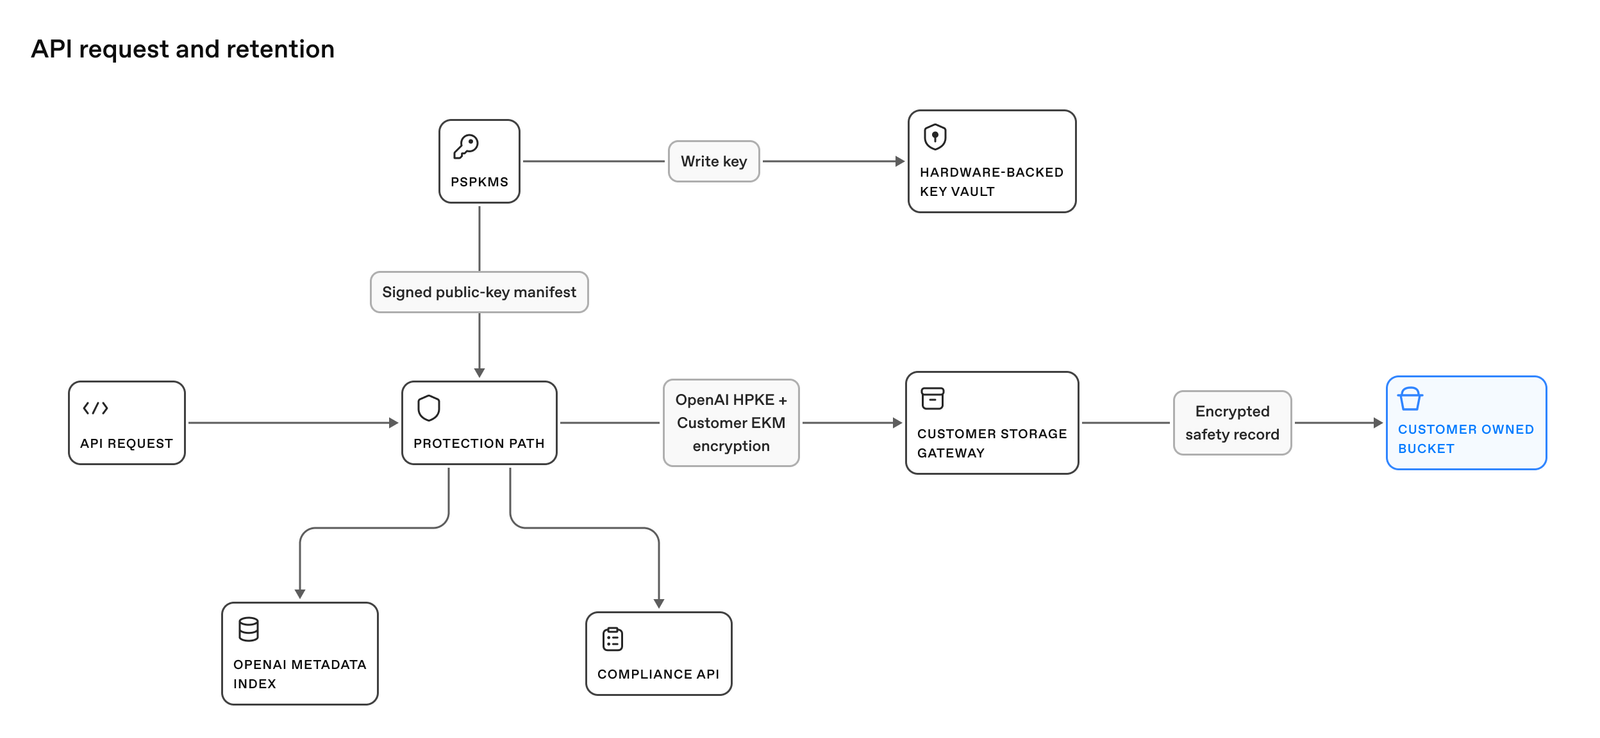
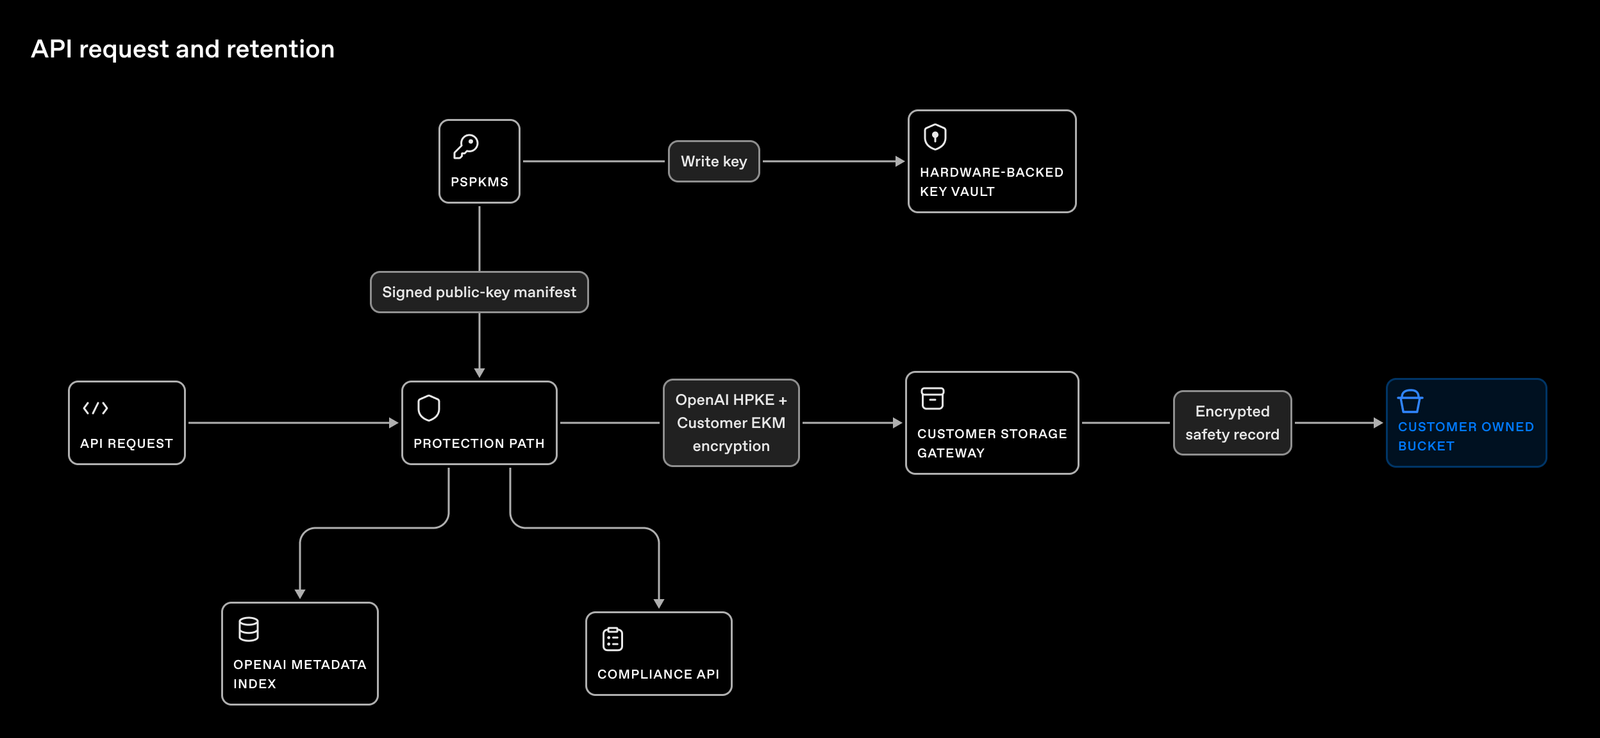
- API 请求与保留流程负责保护符合条件的 API 内容,并将其保留在客户控制的存储容器中。
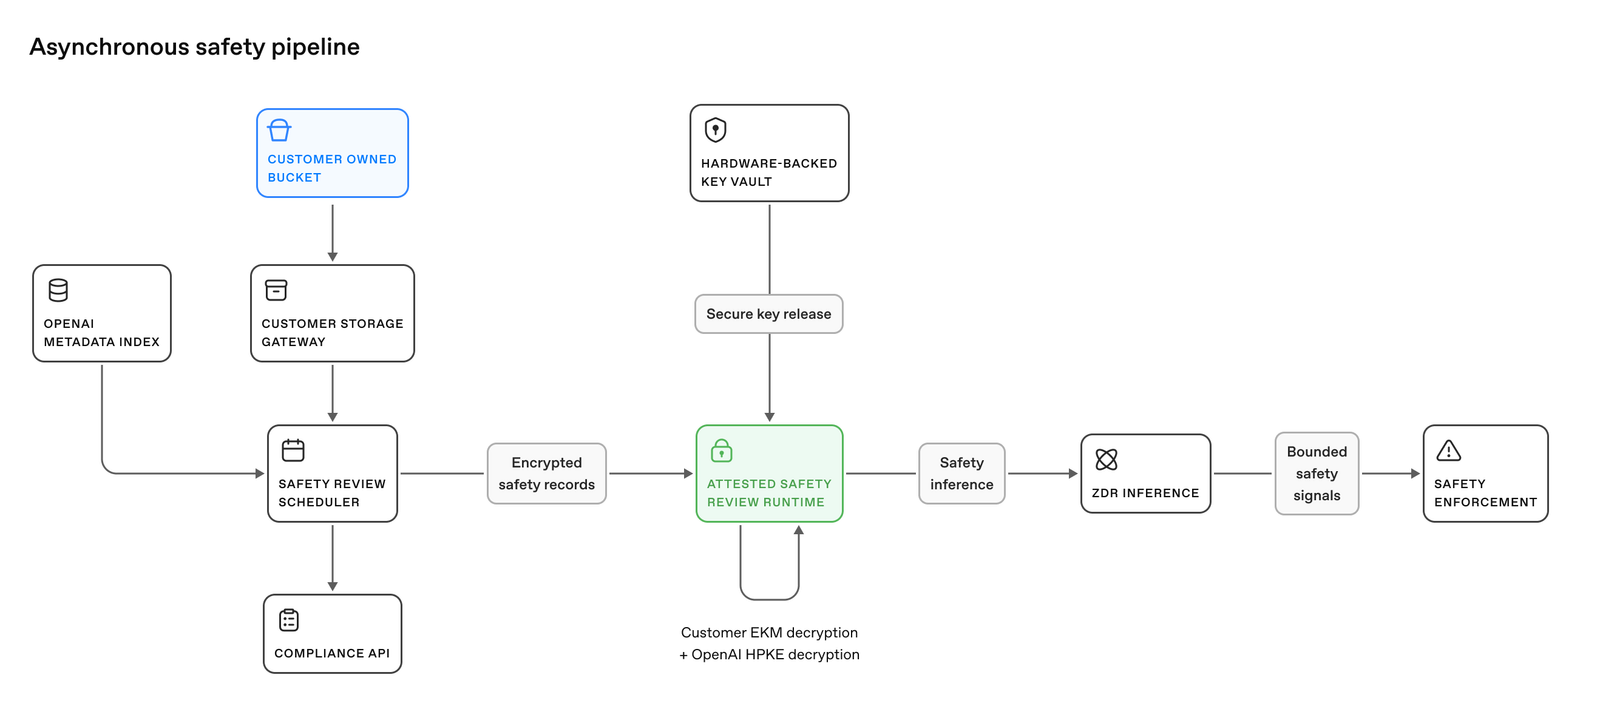
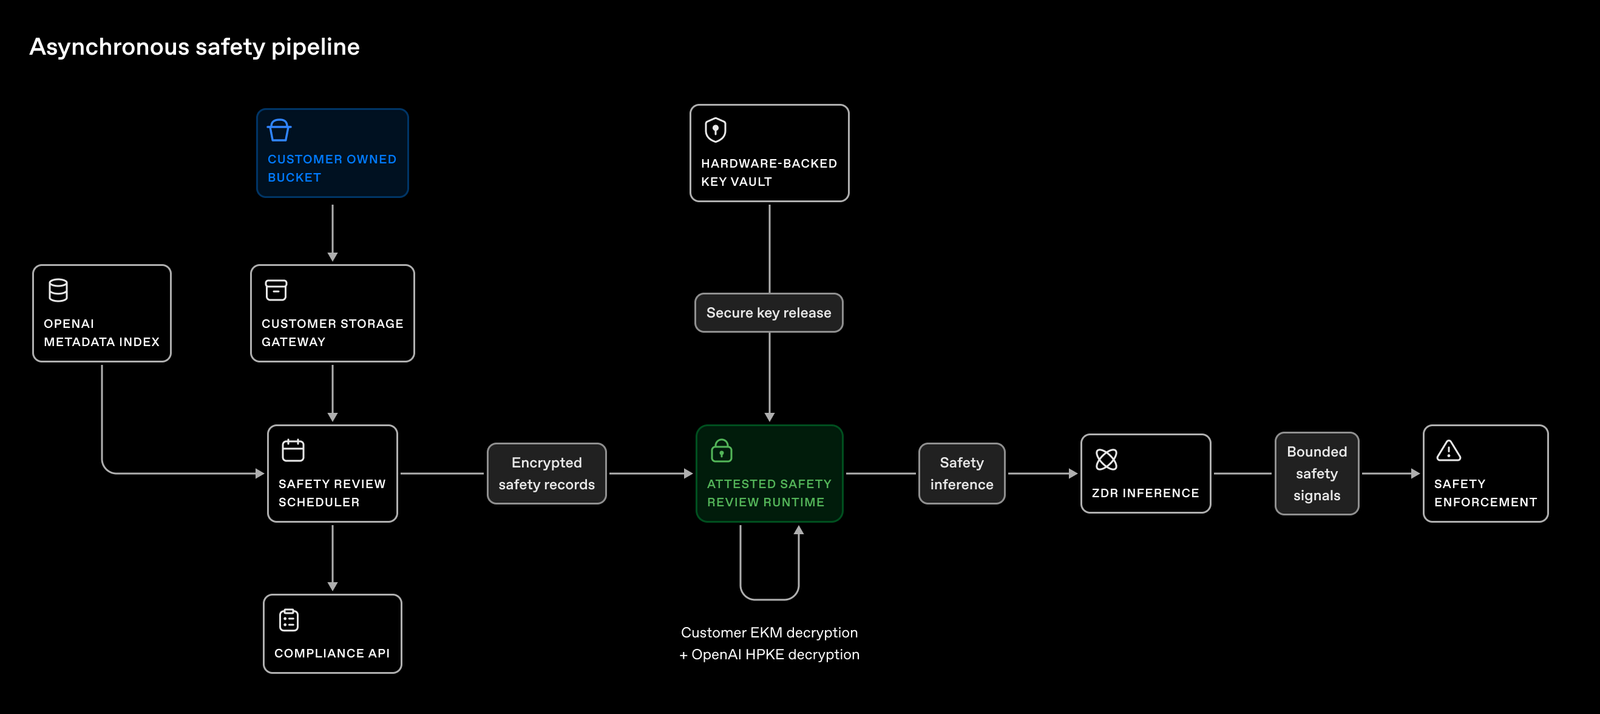
- 异步安全处理流程仅为经批准的自动安全审查检索记录,并输出范围受限的安全判定结果。
API 请求与保留
一次交互包括您的提示词和模型的回复。安全分类器可将交互转交审查,系统也可根据经批准的采样策略选取交互。转交审查并不表示已认定存在违规行为。
系统会加密记录并将其写入您所在区域的云存储。OpenAI 保留的索引包含运行元数据和存储引用,不包含内容副本。加密和存储异步执行,不会阻塞推理。
异步安全处理流程
启用 PSP 的 ZDR 会从您的存储中检索加密记录,并检查记录能否解密。安全审查运行环境经过硬件认证,禁止人工访问。按设计,它是 OpenAI 唯一能够解密客户内容的工作负载。它使用经批准的审查提示词和不会暴露客户内容的输出模式执行自动安全审查。
只有预先定义、范围受限的安全信号和经批准的运行元数据可以明文形式传出审查环境。详细结果在离开运行环境前经过加密,然后存入您的云存储,其到期时间与原始记录相同。启用 PSP 的 ZDR 会加密记录并将其写入您所在区域的云存储,生存时间(TTL)为 30 天。
客户内容加密
每条保留在客户存储中的记录都经过双重加密:
- OpenAI 管理的 HPKE 加密: 内层加密确保只有获得授权的安全审查运行环境才能解密客户内容。
- 客户管理的加密: 企业密钥管理(EKM)使用您控制的密钥管理服务添加外层加密。
启用 EKM 后,仅凭 OpenAI 的内层解密密钥无法解密已存储的记录,还需要您授权使用由您管理的密钥。撤销授权后,已保留的记录将无法解密,但撤销授权不会删除这些记录,也不会撤销已完成的处理。
建议启用 EKM,以便获得这项额外的控制能力。保管 EKM 密钥的密钥管理服务(KMS)可以与您配置的存储位于不同区域。有关授权和撤销授权的说明,请参阅 EKM 技术常见问题。有关加密、机密计算、安全防护措施和透明度的说明,请参阅技术白皮书。
通过 PSP 解密,您可以使用自己控制的非对称密钥,解密已连接云存储中 PSP 记录里的客户内容。OpenAI 使用公钥,私钥则保留在您的云密钥管理服务中。此功能独立于 EKM,不会授予 OpenAI 人员访问您内容的权限。
有关 AWS KMS、Azure Key Vault、Google Cloud KMS 和 OCI Vault 的设置及密钥注册步骤,请参阅设置非对称密钥。请与您的 OpenAI 联系人确认 PSP 解密是否可用、是否已启用。注册密钥不会启用 PSP,也不会配置存储。只有在为该密钥启用 PSP 解密后写入的记录才能使用该密钥解密。已有记录不会被转换。
有关解密步骤、记录格式和密钥派生的说明,请参阅解密 PSP 记录。
使用具有项目读写权限的组织管理员 API 密钥。以安全方式将其载入 OPENAI_ADMIN_KEY。项目推理密钥无法用于此操作。以下示例使用 curl 和兼容 Bash 的 shell。
设置您的组织 ID、项目 ID,以及注册密钥时返回的 extkey ID:
123456API_BASE="https://api.openai.com/v1"
ORG_ID="<OPENAI_ORG_ID>"
PROJECT_ID="<CUSTOMER_PROJECT_ID>"
KEY_ID="<EXTERNAL_KEY_ID>"
OPENAI_ADMIN_KEY="<OPENAI_ADMIN_KEY>"
PROJECTS_URL="$API_BASE/organization/projects"
将 psp_decryption_key_id 设置为同一组织中注册密钥时返回的 extkey ID。保留 external_key_id 的原值,该字段用于选择项目的 EKM 密钥。
12345curl --fail-with-body -sS "$PROJECTS_URL/$PROJECT_ID" \
  -H "Authorization: Bearer $OPENAI_ADMIN_KEY" \
  -H "OpenAI-Organization: $ORG_ID" \
  -H "Content-Type: application/json" \
  --data "{\"psp_decryption_key_id\":\"$KEY_ID\"}"
请求成功时返回 HTTP 200。读取项目信息以确认所选密钥:
123curl --fail-with-body -sS "$PROJECTS_URL/$PROJECT_ID" \
  -H "Authorization: Bearer $OPENAI_ADMIN_KEY" \
  -H "OpenAI-Organization: $ORG_ID"
项目列表也会返回 psp_decryption_key_id。密钥注册信息中的 api_project_ids 会列出关联项目。省略 psp_decryption_key_id 会保留当前选择,也可以再次选择同一 ID。
先设置选择 PSP 解密密钥中列出的 API 变量。
发送 null 即可清除当前选择。省略该字段会保留当前选择。
12345curl --fail-with-body -sS "$PROJECTS_URL/$PROJECT_ID" \
  -H "Authorization: Bearer $OPENAI_ADMIN_KEY" \
  -H "OpenAI-Organization: $ORG_ID" \
  -H "Content-Type: application/json" \
--data '{"psp_decryption_key_id":null}'将您自己的 AWS S3 存储桶、Azure Blob 容器、Google Cloud Storage 存储桶或 Oracle Cloud Infrastructure(OCI)对象存储桶连接到 OpenAI 项目。请按照相应云平台的步骤完成设置,然后注册并验证连接。
结合 PSP 的 ZDR 按项目启用。启用后,PSP 政策适用于该项目的所有 API 流量,包括发往原本无需 PSP 的模型的请求。对于符合条件的模型,如果您要使用不带 PSP 的 ZDR,请通过单独配置为仅使用 ZDR 的项目发送相应请求。
开始之前
- 已获准使用零数据保留的组织可以直接在 API 控制台中设置结合 PSP 的 ZDR。如果您的组织尚未获准使用 ZDR,请参阅资格和审批要求。
- 您可以选择任何受支持且符合项目数据驻留要求的存储区域。您需要有权在云账户中创建存储并授予访问权限。
- 请组织管理员在 API 控制台中注册并验证存储。使用管理 API 时,需要使用 OpenAI 组织管理员 API 密钥。项目管理员可以查看操作说明和状态,但项目推理密钥不能用于调用管理 API。
在 API 控制台中打开存储设置
- 打开组织设置 > 数据控制 > 数据保留,然后选择连接存储。
- 在连接外部存储中,选择 AWS、Azure、GCP 或 OCI,然后选择您的项目。您也可以从项目设置 > 数据保留打开连接存储。
- 按照下文完成云平台设置。然后在对话框中输入存储详细信息,选择连接并验证。
各云平台的设置步骤
如果您使用 AWS,请完成以下步骤。使用其他云平台时,请跳转至 Azure Blob 存储、Google Cloud Storage 或 OCI 对象存储。
AWS 设置演示(2 分 10 秒,无音频)。具体配置值请参见下方的文字说明。
1. 创建存储桶
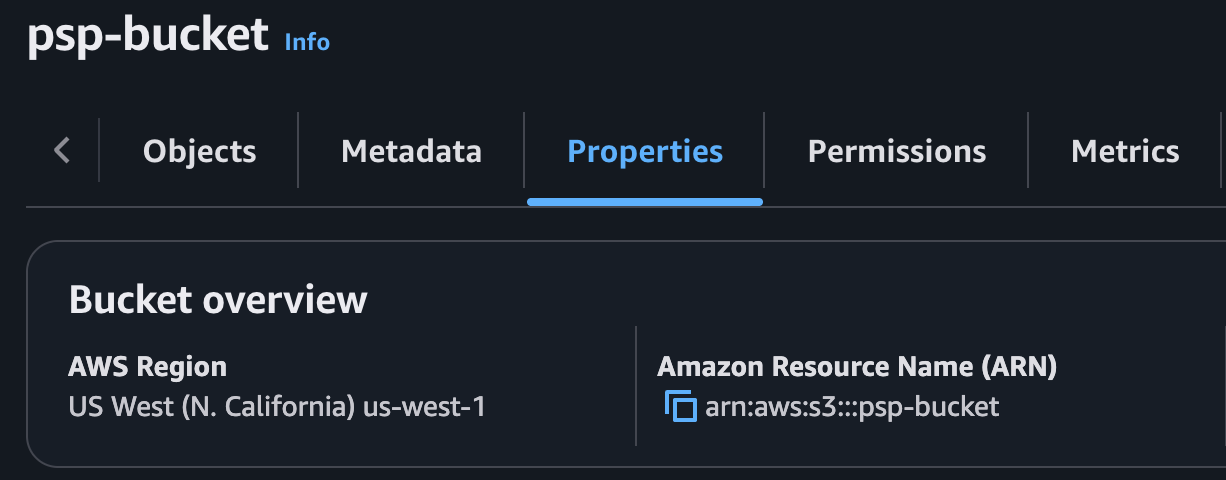
在符合项目数据驻留要求的区域创建专用 S3 存储桶。如果未启用数据驻留,您可以在任意区域创建存储桶。
- 保持 ACL 已禁用。
- 启用阻止所有公有访问。
- 记下存储桶 ARN。下文将用它作为
CUSTOMER_BUCKET_ARN的值。
2. 设置生命周期规则
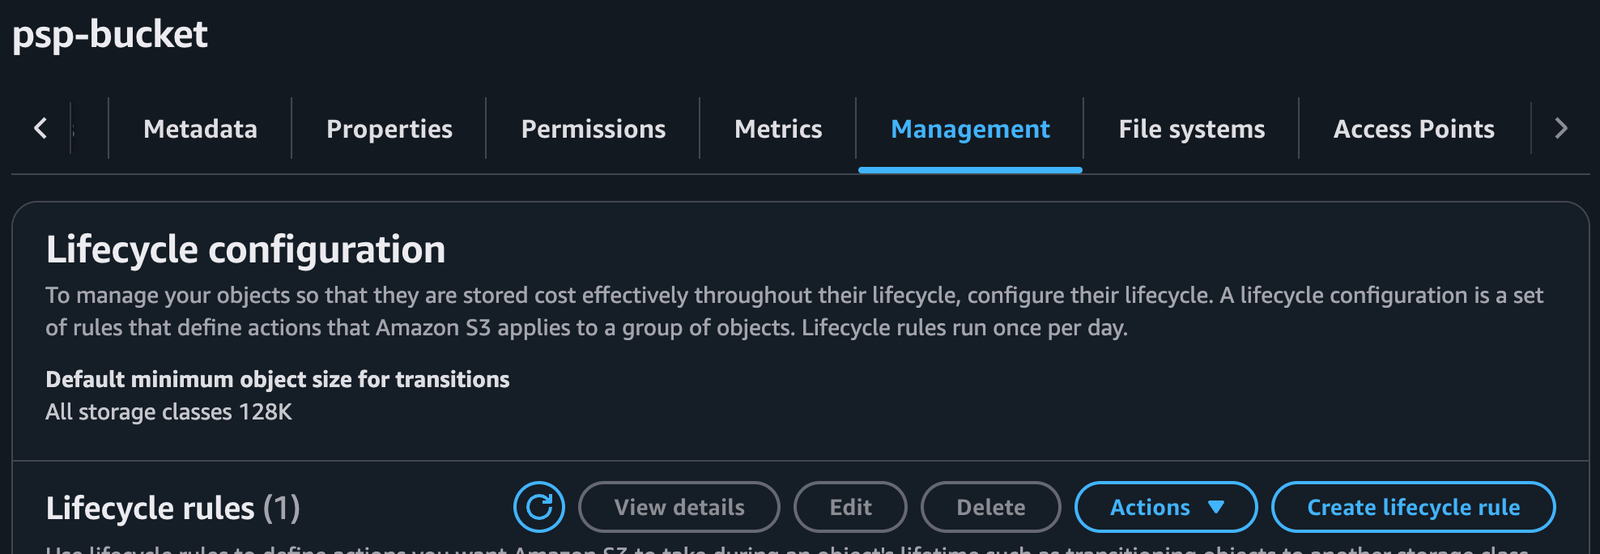
打开存储桶的管理 > 创建生命周期规则页面,使用以下设置:
- 规则名称:
psp-retention - 前缀:
openai/ - 操作: 使对象的当前版本过期
- 存续时间: 30 天
启用规则。确保没有其他规则会让这些记录提前过期。此规则设置的是对象生命周期的到期时间,OpenAI 的解密密钥有独立的到期时间。
3. 创建访问策略
在 IAM > 策略 > 创建策略中选择 JSON。将 CUSTOMER_BUCKET_ARN 替换为您的存储桶 ARN,例如 arn:aws:s3:::your-psp-bucket,并将策略保存为 psp-bucket-policy。
123456789101112131415{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "s3:GetLifecycleConfiguration",
      "Resource": "CUSTOMER_BUCKET_ARN"
    },
    {
      "Effect": "Allow",
      "Action": ["s3:GetObject", "s3:PutObject", "s3:DeleteObject"],
      "Resource": "CUSTOMER_BUCKET_ARN/*"
    }
  ]
}
4. 创建 IAM 角色
在 IAM > 角色 > 创建角色中选择自定义信任策略。
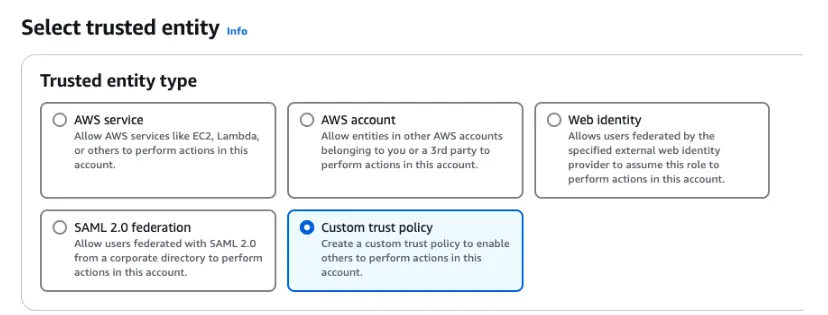
使用以下策略。将 CUSTOMER_PROJECT_ID 替换为您的 OpenAI 项目 ID。请保留 OpenAI 主体 ARN 的原值。
1234567891011121314151617{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": {
        "AWS": "arn:aws:iam::790389265272:role/CustomerStorage"
      },
      "Action": "sts:AssumeRole",
      "Condition": {
        "StringEquals": {
          "sts:ExternalId": ["CUSTOMER_PROJECT_ID"]
        }
      }
    }
  ]
}
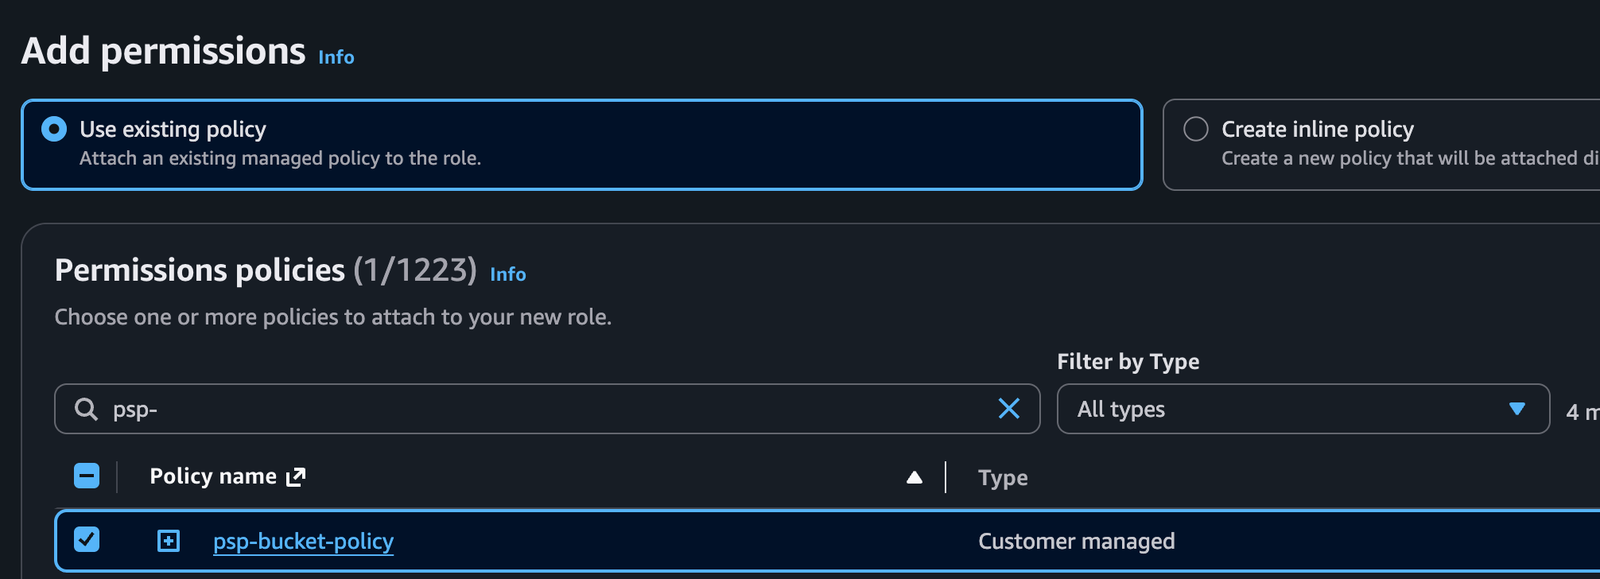
将 psp-bucket-policy 附加到正在创建的角色。您可以将角色命名为 psp-role。记下角色 ARN,作为 CUSTOMER_ROLE_ARN 的值。sts:ExternalId 中的项目 ID 必须与您注册存储时选择的项目一致。
接下来请参阅注册存储。
如果您使用 Azure,请完成以下步骤。
1. 创建存储账户
在 Azure 商业云中创建专用账户。选择符合项目数据驻留要求且已获批准的美国或欧盟存储区域。
- 账户类型:
StorageV2 - 基本信息 > 性能: 标准
- 基本信息 > 冗余: LRS 或 ZRS(首选)
- 高级 > 访问层: 热
- 高级 > 分层命名空间: 已禁用
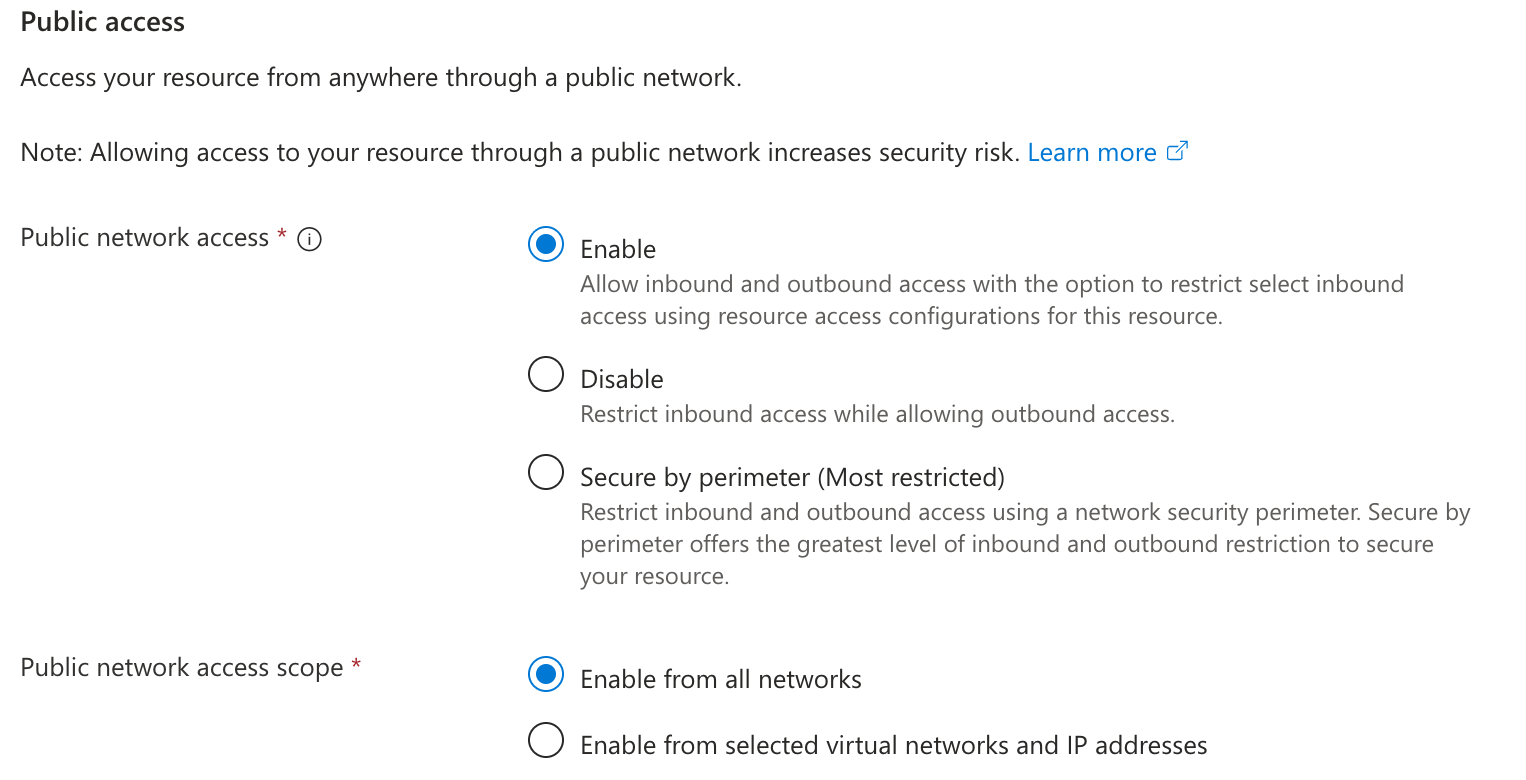
- 网络 > 公共网络访问: 允许从所有网络访问
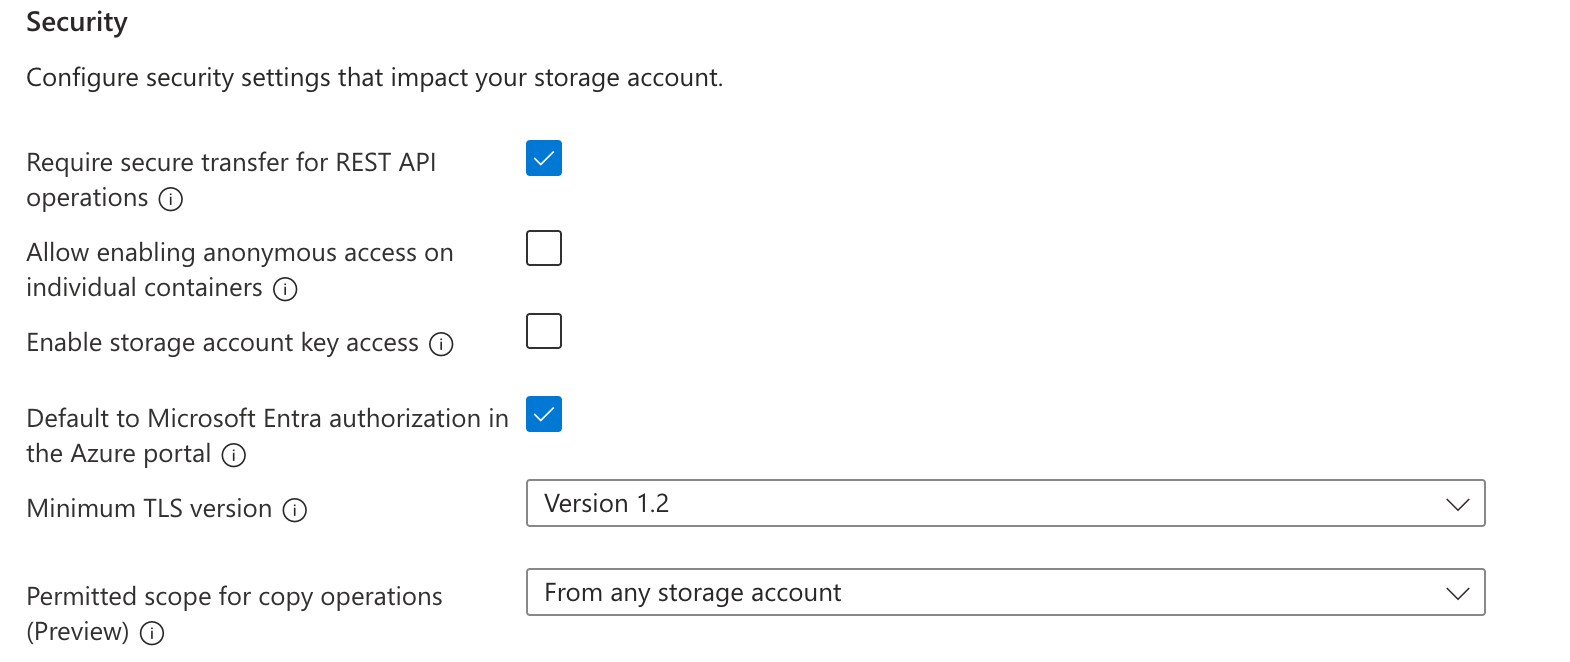
- 安全性 > 安全传输: 必须使用 HTTPS,最低 TLS 版本为 1.2
- 安全性 > Blob 匿名访问: 已禁用
- 安全性 > 存储账户密钥访问: 已禁用
- 安全性 > Microsoft Entra 授权: 已启用
确认网络设置符合您的云环境要求。使用账户的主 Blob 端点,不要使用主权云端点或自定义端点。
2. 创建容器
在存储账户 > 数据存储 > 容器 > 添加容器中创建私有容器。打开容器 > 设置 > 元数据,将 openai_organization_id 设置为您的 OpenAI 组织 ID,确保值完全一致。此字段为必填项。
如果只允许一个 OpenAI 项目使用该容器,还需将 openai_project_id 设置为该项目的确切 ID。此字段为可选项。设置后,只有 ID 匹配的项目才能注册或验证该容器,也只有该项目可以读取或写入容器中的数据。
如果省略 openai_project_id,且存储区域符合两个项目各自的数据驻留要求,同一组织中的这两个 OpenAI 项目就可以共用该容器。请分别为每个项目注册并验证容器。
请将元数据添加到容器,不要添加到存储账户或单个 Blob。
3. 设置生命周期规则
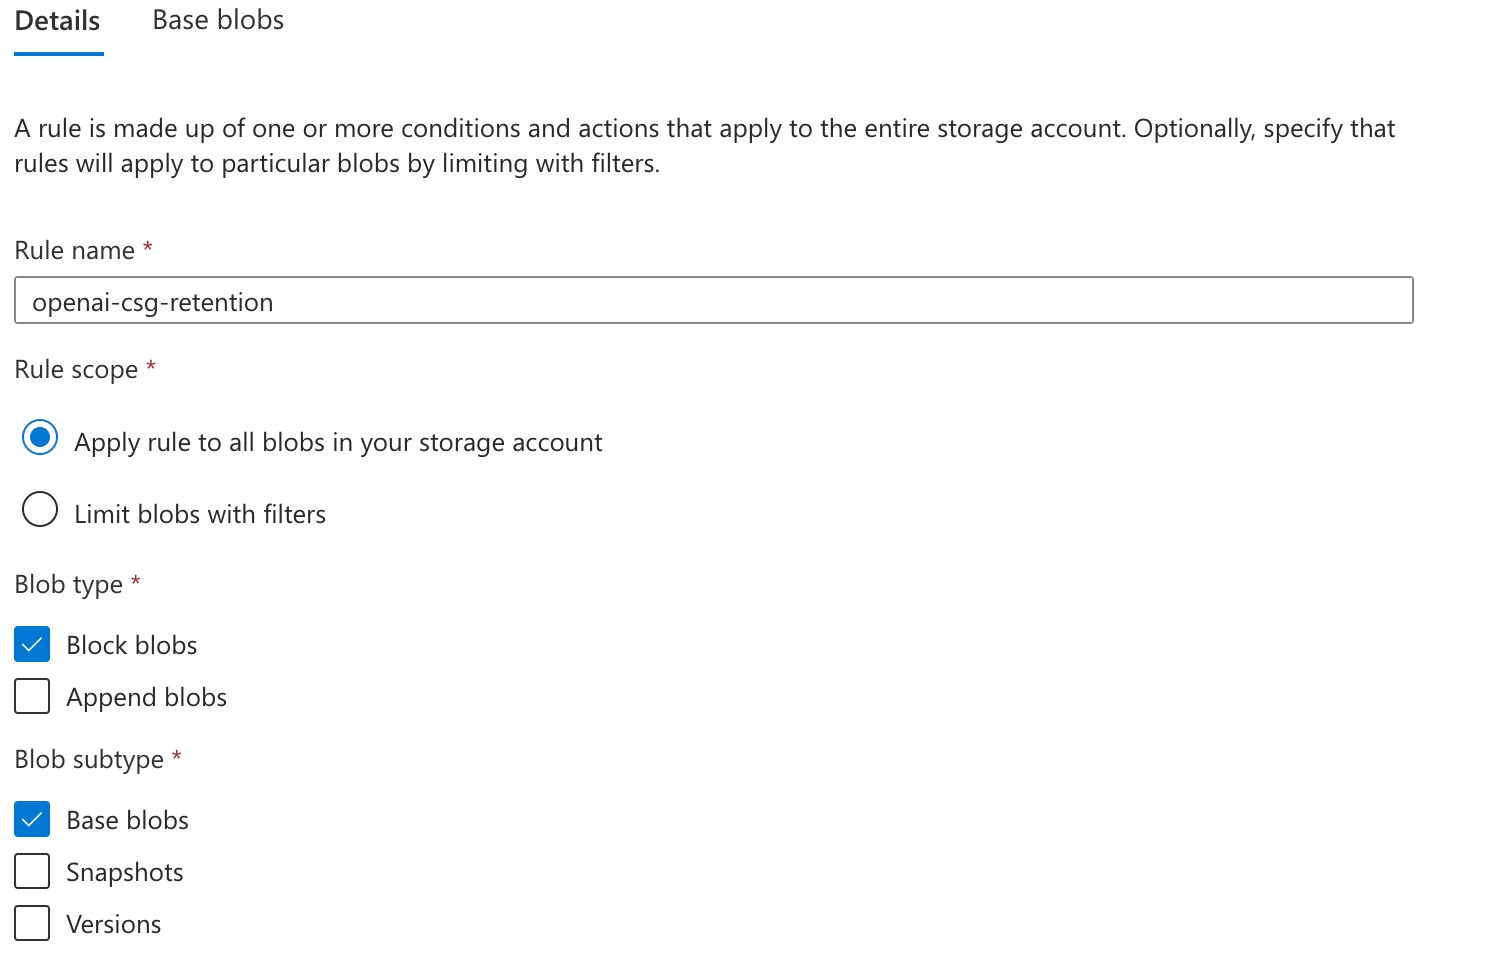
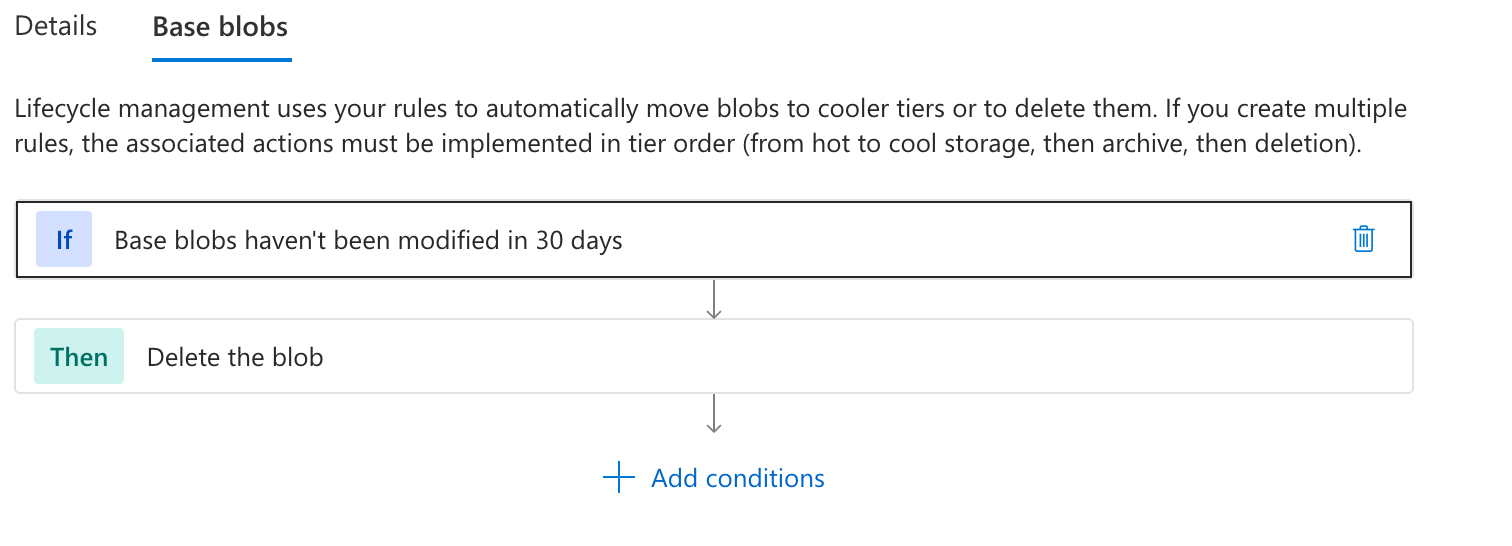
在存储账户 > 数据管理 > 生命周期管理 > 添加中添加并启用一条规则,使其适用于专用账户中所有块 Blob 的当前版本(基础 Blob):
- 操作: 距上次修改满 30 天后删除
- 筛选器: 不设置前缀或标记筛选器
4. 授予 OpenAI 访问权限
请目录管理员将 OpenAI 的应用程序添加到您的租户。将下方的 CUSTOMER_TENANT_ID 替换为您的 Azure 租户 ID。请保留应用程序 ID 的原值。
123az login --tenant '<CUSTOMER_TENANT_ID>'
az ad sp create --id 'e5627955-3059-4a88-89f8-73843190624d' \
  --query '{name:displayName,objectId:id}' -o table
如果应用程序已存在,请使用 az ad sp show,并使用相同的 --id 和查询参数。记下应用程序名称及其在该租户中的对象 ID。
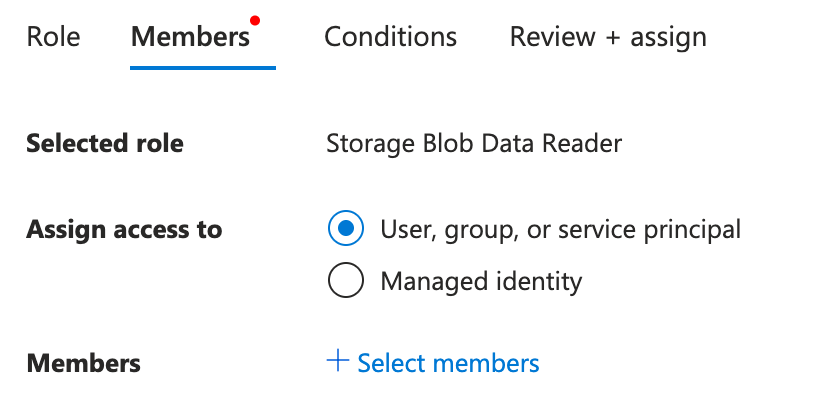
在存储账户中打开存储账户 > 访问控制 (IAM) > 添加角色分配。选择读取者角色,在将访问权限分配给中选择用户、组或服务主体,然后搜索并选择 CSG - Azure Blob Storage Prod。
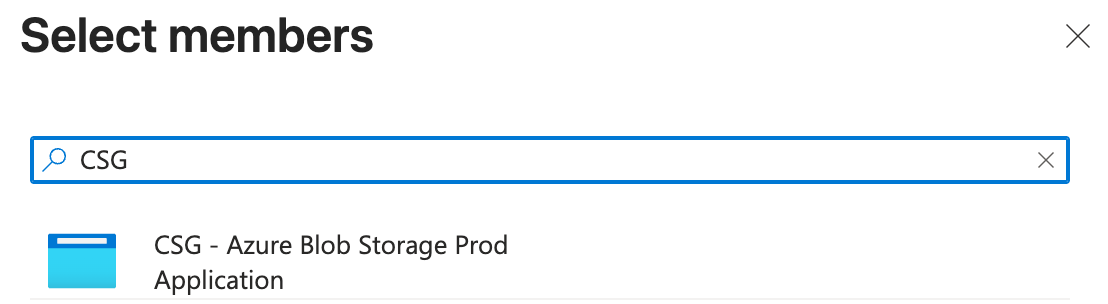
然后选择存储 Blob 数据参与者角色,在将访问权限分配给中选择用户、组或服务主体,再搜索并选择 CSG - Azure Blob Storage Prod。
应用程序凭据由 OpenAI 管理。请勿创建或共享存储密钥、SAS 令牌或客户端机密。
1. 创建存储桶
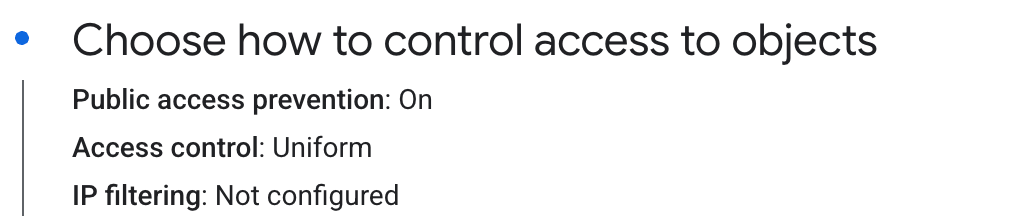
在 Cloud Storage > 存储桶中创建存储桶,选择符合 OpenAI 项目数据驻留要求的位置,并使用以下设置:
- 禁止公开访问:开启。
- 访问控制:统一。
您可以选择禁用默认的软删除政策(用于数据恢复)。下一步将配置生命周期删除规则。
对于全球项目,请在您计划使用的每个区域分别完成这些 GCP 设置。
2. 设置生命周期规则
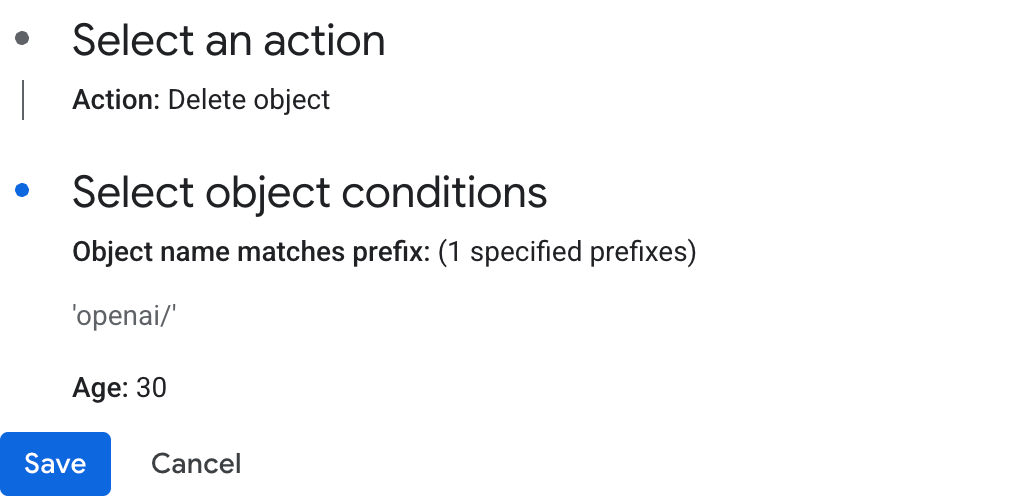
在存储桶的生命周期选项卡中添加一条删除对象规则,设置以下条件:
- 对象名称匹配前缀:
openai/。 - 存续时间:30 天。
3. 查找 Google Cloud 项目编号
在 IAM 和管理 > 设置中,找到工作负载身份池所在项目,复制其数字形式的项目编号,作为 <CUSTOMER_GCP_PROJECT_NUMBER> 的值。
4. 创建工作负载身份池和提供方
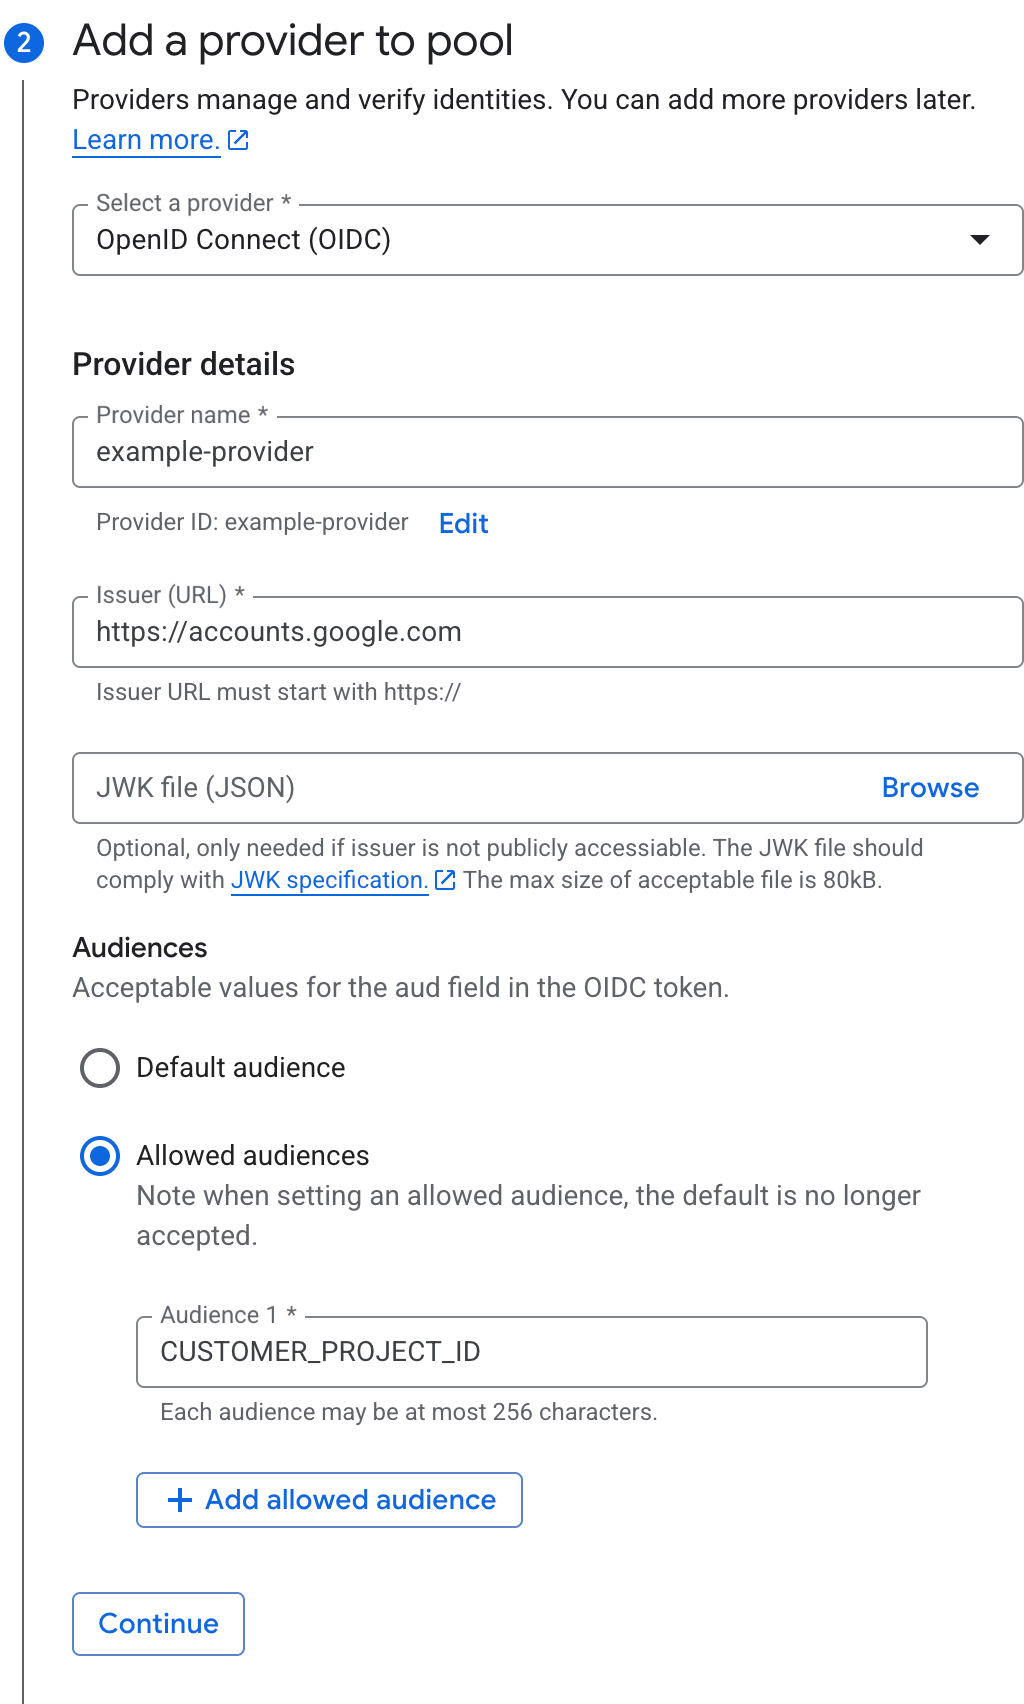
在 IAM 和管理 > 工作负载身份联合中创建工作负载身份池,添加 OpenID Connect (OIDC) 提供方,并使用以下设置:
- 颁发者(URL):
https://accounts.google.com。 - 允许的受众:
<CUSTOMER_PROJECT_ID>(您的 OpenAI 项目 ID)。
配置以下属性映射:
| Google 属性 | OIDC 值 |
|---|---|
google.subject |
assertion.sub |
attribute.openai_project |
assertion.aud |
设置以下属性条件。请勿更改 OpenAI 生产环境的身份主体值 112981926705442324573。
assertion.sub == '112981926705442324573' && assertion.aud == '<CUSTOMER_PROJECT_ID>'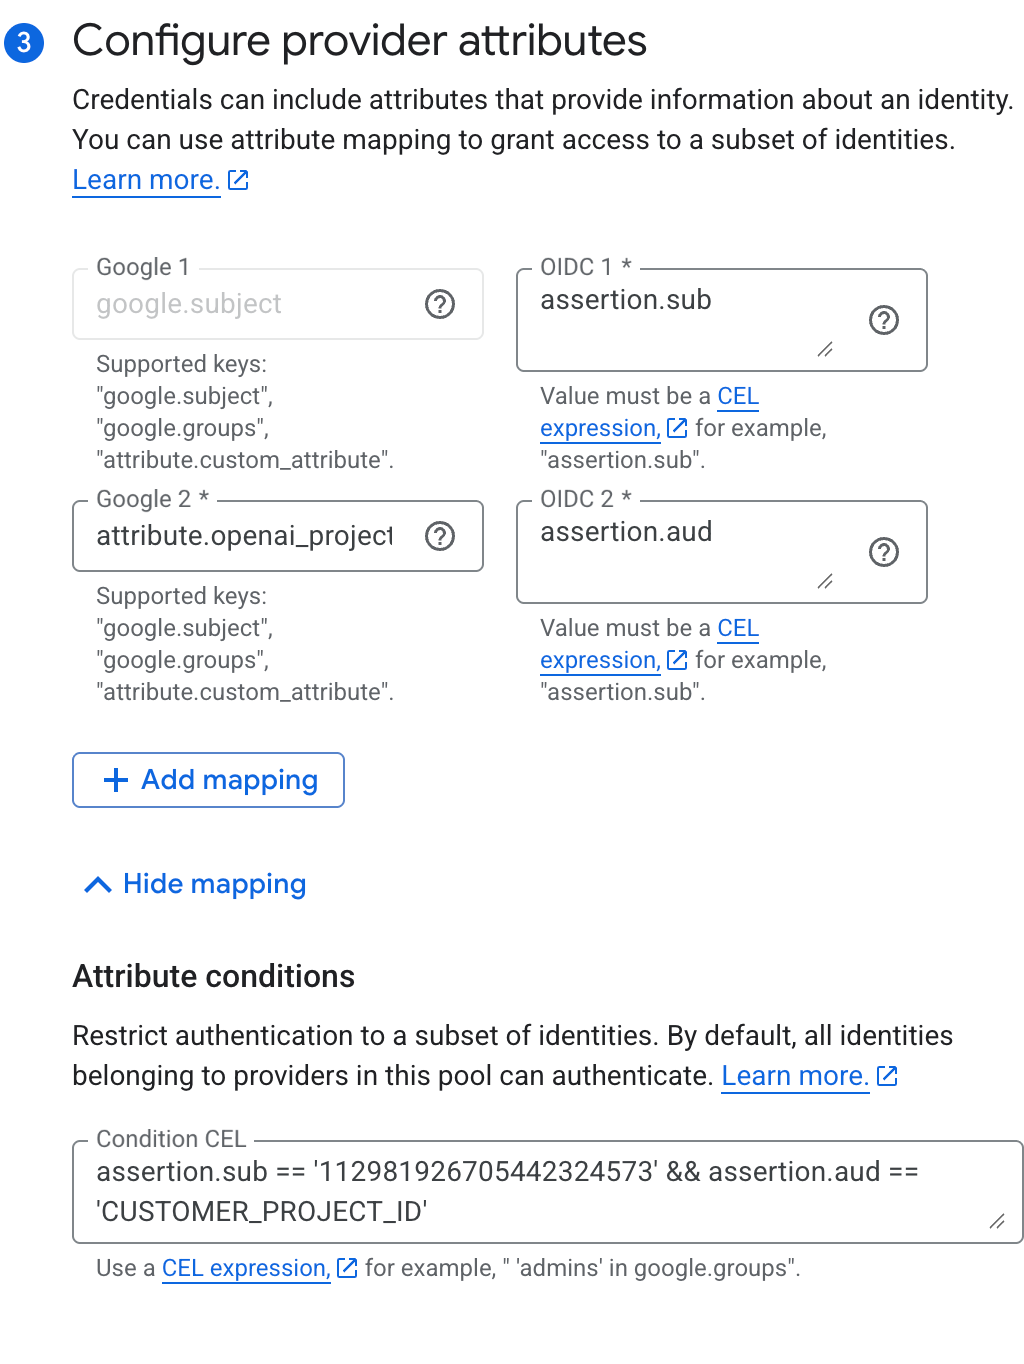
记下身份池 ID 和提供方 ID,分别作为 <CUSTOMER_GCP_POOL_ID> 和 <CUSTOMER_GCP_PROVIDER_ID> 的值。
多个 OpenAI 项目
对于同一客户的多个项目,您可以复用身份池和提供方。将各项目 ID 添加到允许的受众,并更新属性条件:
assertion.sub == '112981926705442324573' &&
(assertion.aud == '<CUSTOMER_PROJECT_ID_1>' || assertion.aud == '<CUSTOMER_PROJECT_ID_2>')
为每个项目分别完成存储桶授权和存储注册。
5. 创建自定义存储角色
在 IAM 和管理 > 角色中,为存储桶所在的 Google Cloud 项目创建一个具有以下权限的自定义角色:
storage.buckets.get
storage.objects.create
storage.objects.get
storage.objects.delete
6. 授予 OpenAI 存储桶访问权限
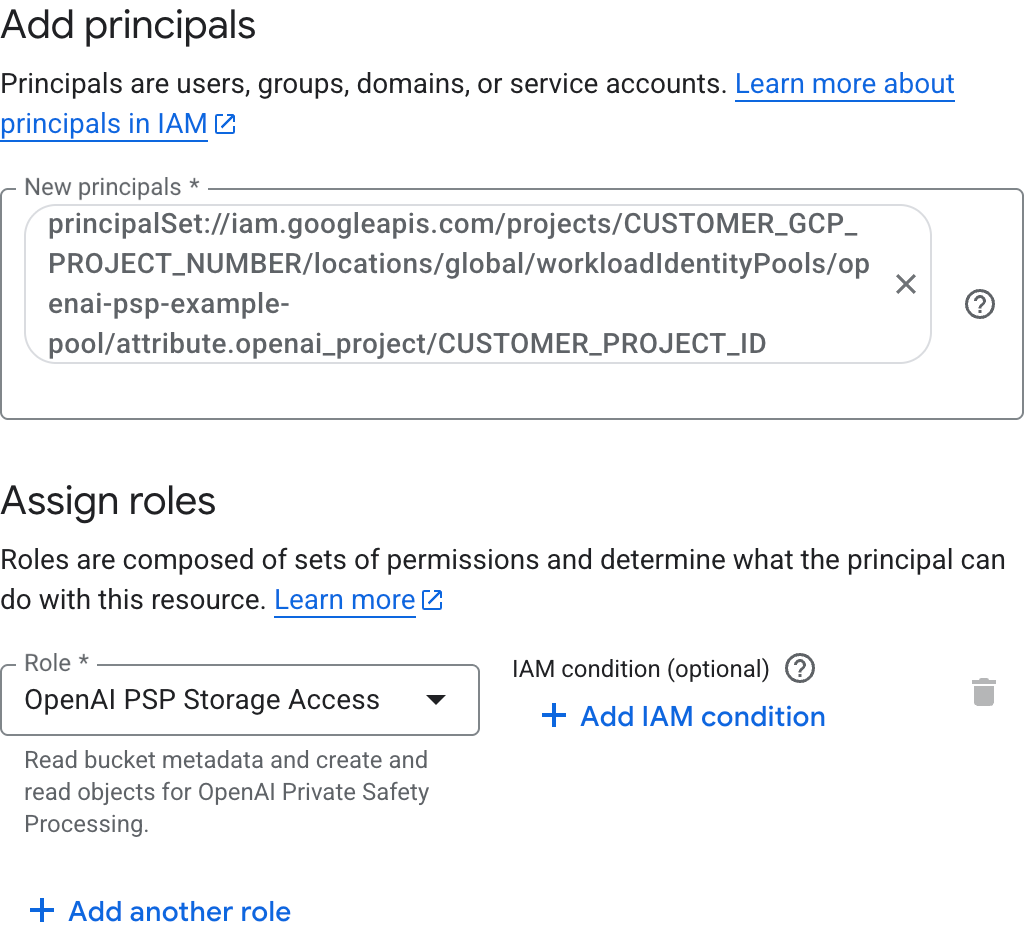
在存储桶的权限 > 授予访问权限中添加以下主体:
principalSet://iam.googleapis.com/projects/<CUSTOMER_GCP_PROJECT_NUMBER>/locations/global/workloadIdentityPools/<CUSTOMER_GCP_POOL_ID>/attribute.openai_project/<CUSTOMER_PROJECT_ID>选择您在第 5 步创建的自定义角色。
接下来请参阅注册存储。
1. 创建存储桶
在 OCI 控制台中,打开存储 > 对象存储和归档存储 > 存储桶,然后创建专用存储桶。从下表选择符合项目数据驻留要求的商业云区域:
| 地理位置 | 支持的 OCI 区域 |
|---|---|
| 美国 | us-ashburn-1、us-chicago-1、us-phoenix-1、us-sanjose-1 |
| 欧盟 | eu-amsterdam-1、eu-frankfurt-1、eu-madrid-1、eu-madrid-3、eu-marseille-1、eu-milan-1、eu-paris-1、eu-stockholm-1、eu-turin-1、eu-zurich-1 |
使用以下存储桶设置:
- 存储层: 选择标准,并禁用自动分层
- 可见性: 私有
- 对象版本控制: 已禁用
保持复制功能禁用。记下存储桶名称和区域标识符,分别作为 CUSTOMER_BUCKET_NAME 和 CUSTOMER_OCI_REGION 的值。打开个人资料,选择租户,再选择您的租户名称,复制租户的 OCID 作为 CUSTOMER_TENANCY_OCID 的值。您的租户必须已订阅存储桶所在的区域。
2. 添加存储桶标记
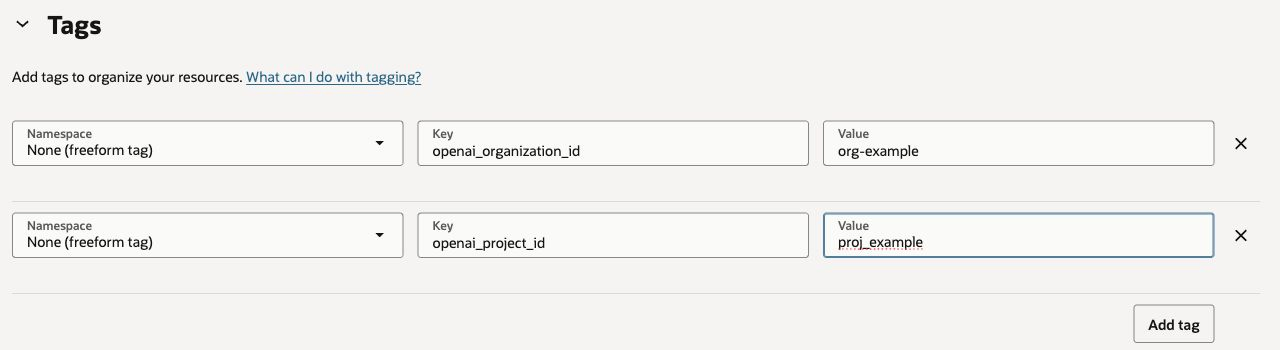
创建存储桶时添加以下标记,或者打开存储桶的标记选项卡并选择添加。将命名空间设置为无(自由格式标记),并准确填写您的 OpenAI 组织 ID 和项目 ID:
| 键 | 值 |
|---|---|
openai_organization_id |
CUSTOMER_ORG_ID |
openai_project_id |
CUSTOMER_PROJECT_ID |
在访问策略和存储注册中使用相同的 ID。每个存储桶绑定到一个 OpenAI 组织和一个项目。
3. 授予 OpenAI 访问权限
在身份和安全 > 策略中选择租户的根区间,创建名为 psp-storage-access 的策略。启用显示手动编辑器,输入以下语句,并将 CUSTOMER_... 占位符替换为您的存储桶名称、区域、OpenAI 组织 ID 和项目 ID。请保留 OpenAI 租户和组的 OCID 原值。
Define tenancy OpenAICSG as ocid1.tenancy.oc1..aaaaaaaa4kzwe5jdr4gsxft7dfnwbnp3aozhxeskabsqo7czdkbp6fkh3uha
Define group OpenAICSGProduction as ocid1.group.oc1..aaaaaaaanuot5i5kooasr6qh6qo4ohqljrrxx3javkl2tkedb7ljsluq62sa
Admit group OpenAICSGProduction of tenancy OpenAICSG to {OBJECTSTORAGE_NAMESPACE_READ} in tenancy
Admit group OpenAICSGProduction of tenancy OpenAICSG to {BUCKET_READ} in tenancy where target.bucket.name = 'CUSTOMER_BUCKET_NAME'
Admit group OpenAICSGProduction of tenancy OpenAICSG to {OBJECT_READ, OBJECT_CREATE, OBJECT_OVERWRITE, OBJECT_DELETE} in tenancy where all {target.bucket.name = 'CUSTOMER_BUCKET_NAME', target.object.name = 'openai/CUSTOMER_ORG_ID/CUSTOMER_PROJECT_ID/*'}
Allow service objectstorage-CUSTOMER_OCI_REGION to {BUCKET_INSPECT, BUCKET_READ, OBJECT_INSPECT, OBJECT_DELETE} in tenancy where target.bucket.name = 'CUSTOMER_BUCKET_NAME'
该策略允许 OpenAI 查询您的对象存储命名空间、读取存储桶配置,以及读写项目指定前缀下的对象。查询命名空间需要租户级权限,且该权限不能附带存储桶条件。最后一条语句允许 Oracle 在相应区域的对象存储服务删除过期对象。对于 us-ashburn-1 区域,请使用 objectstorage-us-ashburn-1 作为服务名称。
保存策略。OpenAI 自行管理凭据,您无需创建或共享 API 签名密钥或访问密钥。
4. 设置生命周期规则
打开存储桶的策略选项卡。在生命周期策略规则下选择创建规则,并使用以下设置:
- 名称:
psp-retention - 目标: 对象
- 生命周期操作: 删除
- 天数: 30
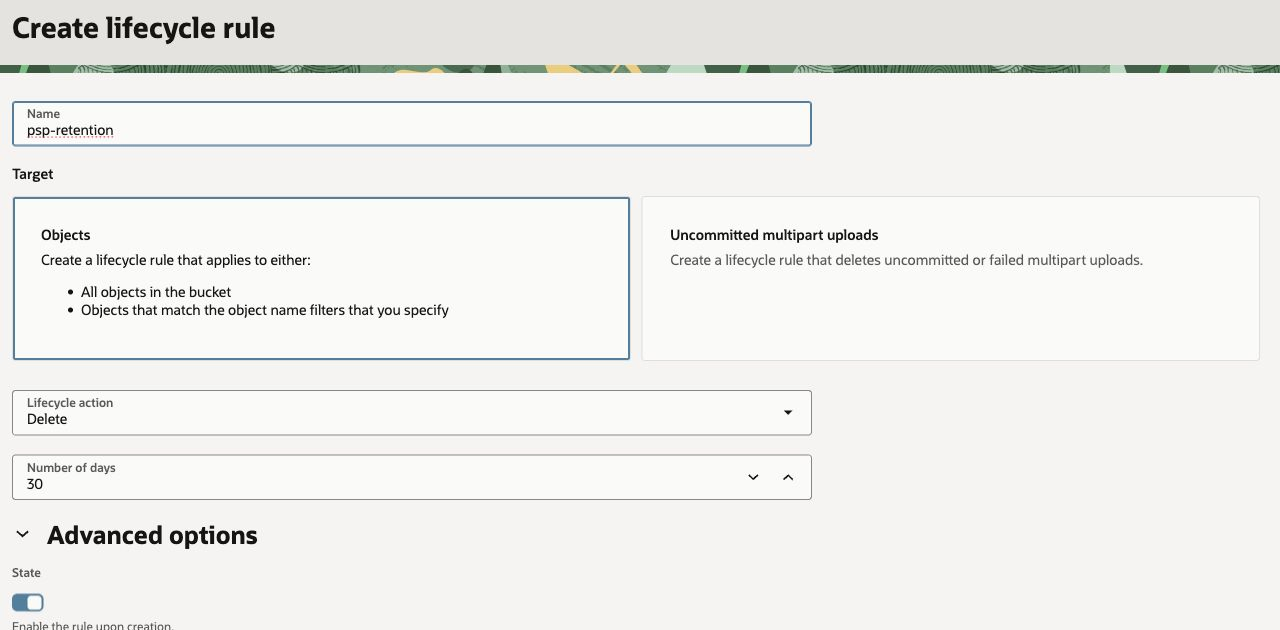
展开高级选项,将状态保持为已启用。在对象名称筛选器下选择添加筛选器,选择按前缀包含,然后输入 openai/CUSTOMER_ORG_ID/CUSTOMER_PROJECT_ID/,包括末尾的斜杠。
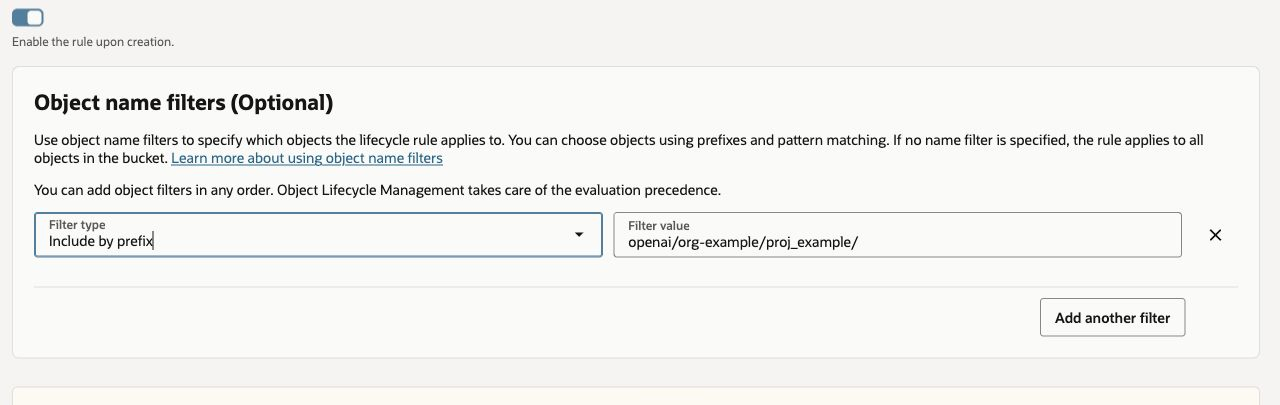
保存规则。如果 OCI 提示可以自动添加生命周期权限,请保留第 3 步中限定在该存储桶范围内的授权。确保没有其他规则会提前删除这些对象或将其移入归档存储。保留规则不能代替生命周期删除规则。
接下来请参阅注册存储。
注册存储
为项目选择符合条件的基础数据保留政策。隐私安全处理可与零数据保留或经调整的滥用监控结合使用。在隐私安全处理使用您已连接的存储期间,所选政策持续生效。完成上述云平台设置后,请通过 API 控制台(方式 1)或管理 API(方式 2)注册并验证存储。
以组织管理员身份登录。API 控制台会使用您的登录会话,无需使用管理员 API 密钥或 curl 命令。
1. 打开“连接存储”
打开组织设置 > 数据控制 > 数据保留,选择连接存储。您也可以从项目设置 > 数据保留连接存储。
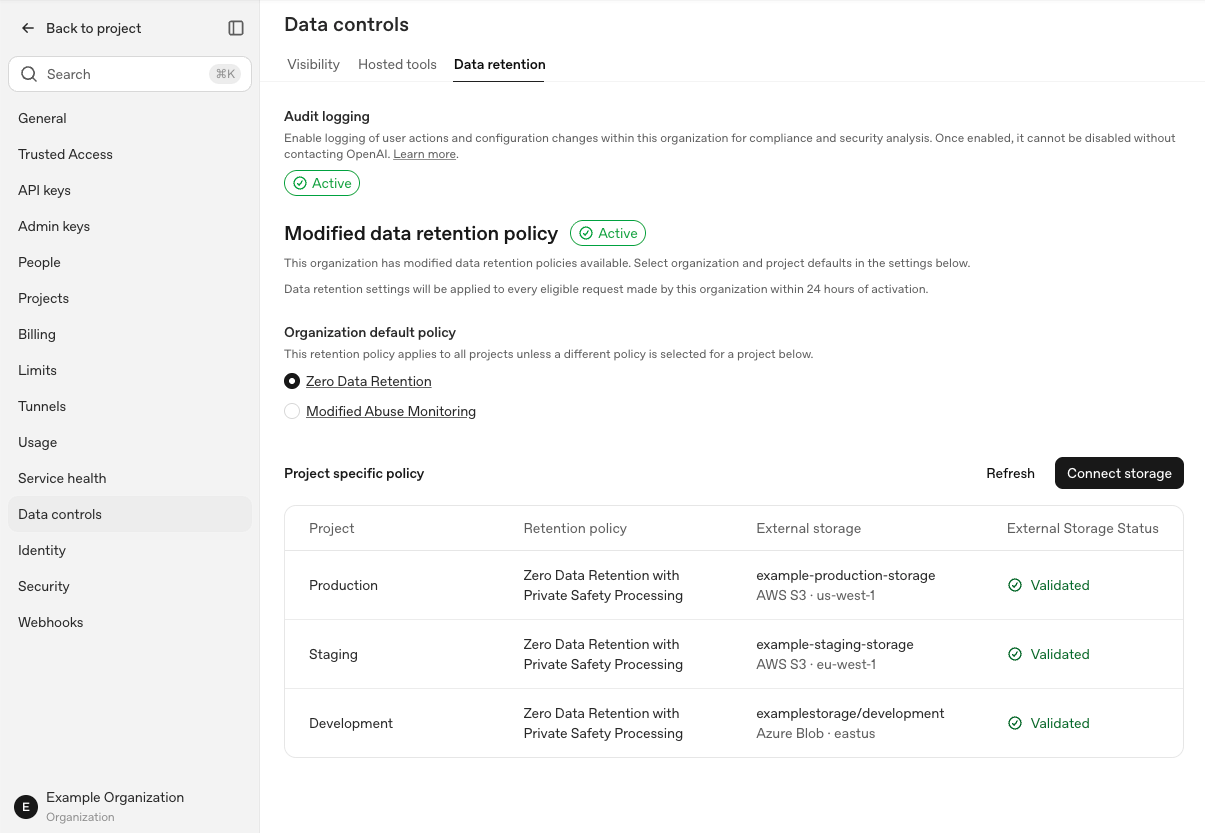
2. 输入存储详细信息
选择 AWS、Azure、GCP 或 OCI,然后选择项目。在数据保留政策下,根据组织可用的政策,选择结合隐私安全处理的零数据保留或结合隐私安全处理的经调整的滥用监控。如果您从项目设置中打开对话框,系统已选中该项目。如果看到已注册的存储,请选择连接新存储来添加存储目标。
对于 AWS,请输入设置云平台时记下的存储桶 ARN 和 IAM 角色 ARN。
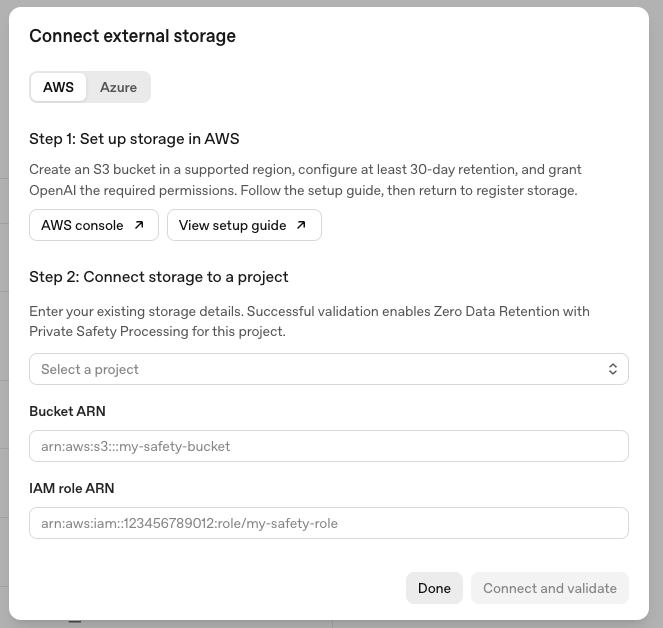
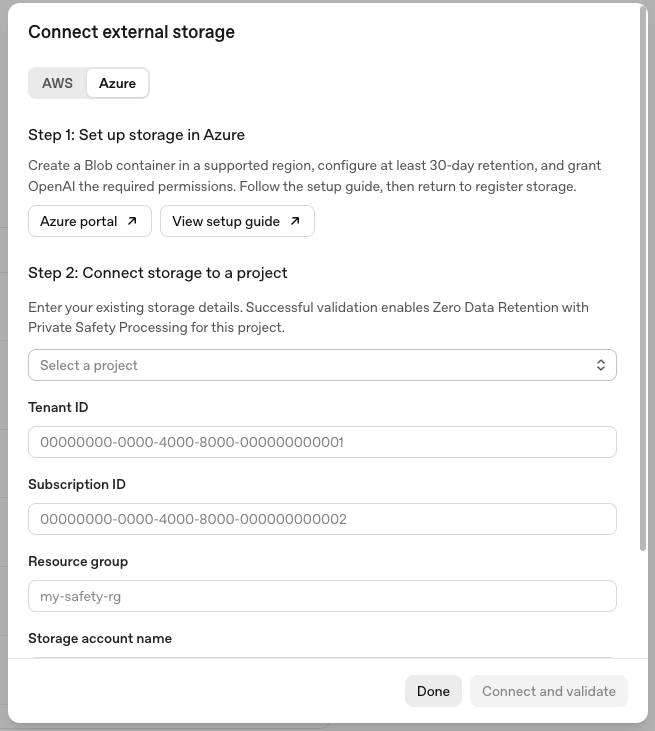
对于 Azure,请输入租户 ID、订阅 ID、资源组、存储账户名称和容器名称。在对话框中向下滚动,填写所有字段。
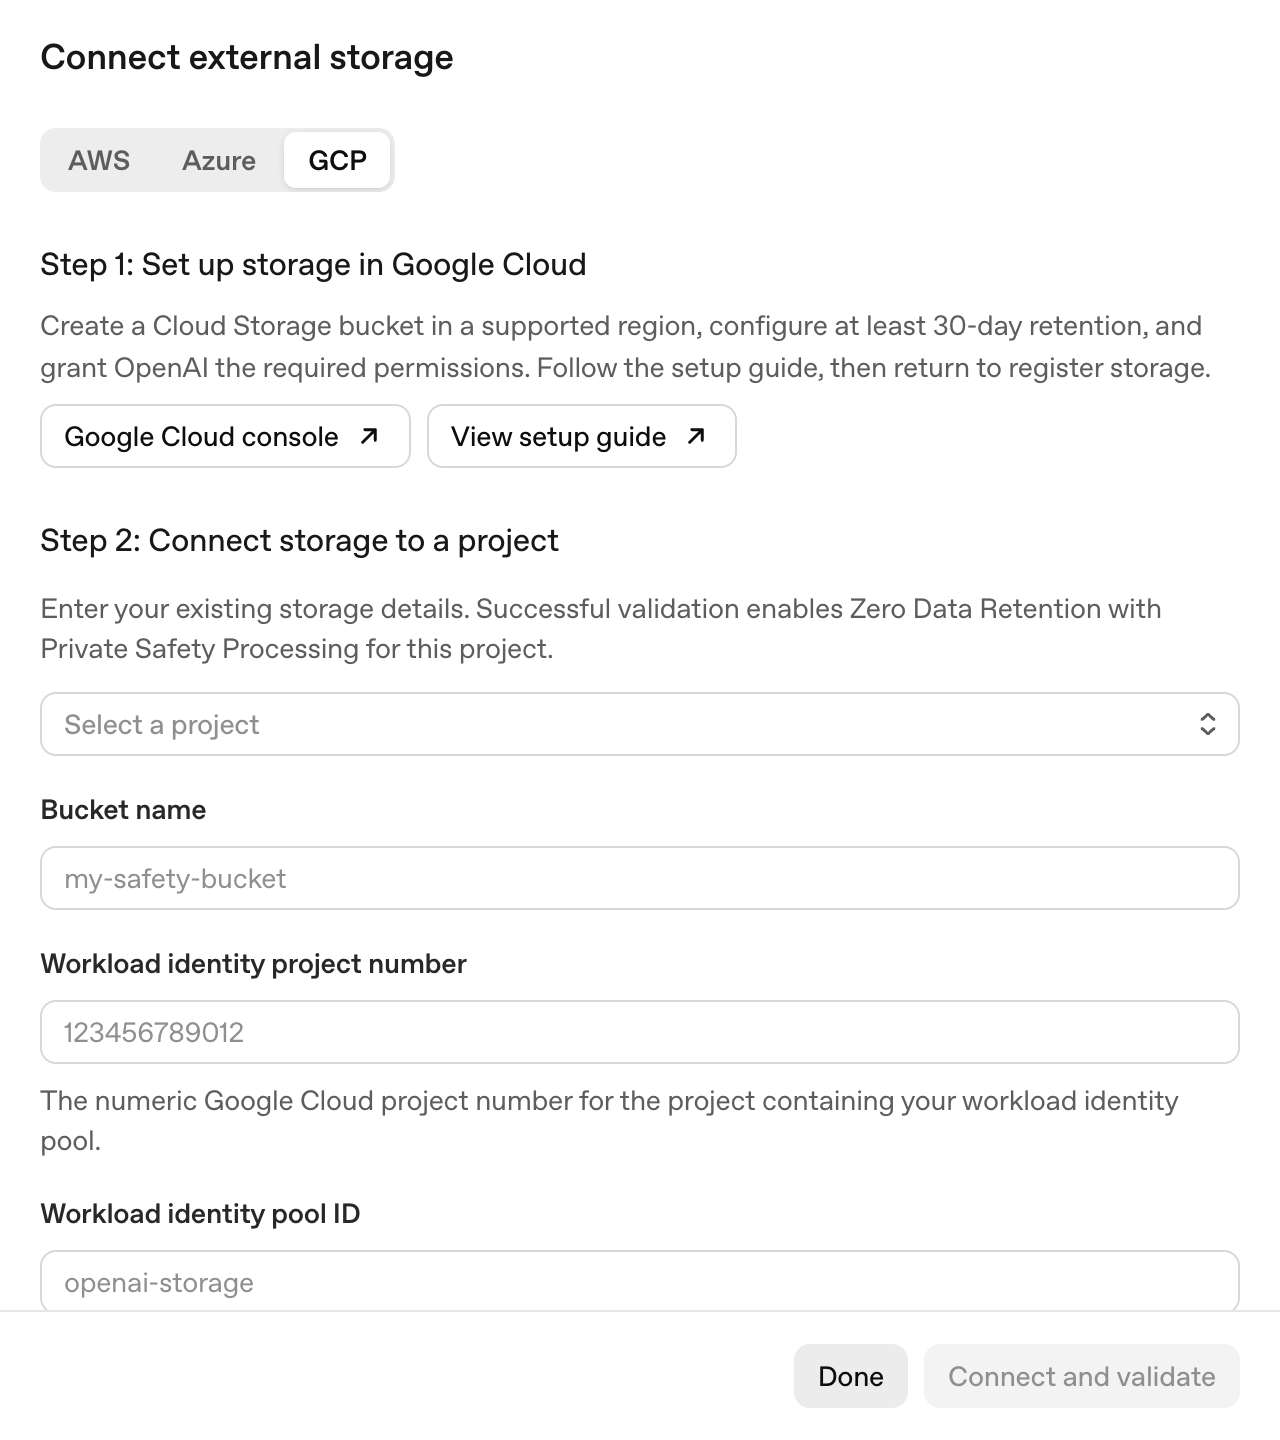
对于 GCP,请输入存储桶名称、工作负载身份项目编号、工作负载身份池 ID 和工作负载身份提供方 ID。在对话框中向下滚动,填写所有字段。
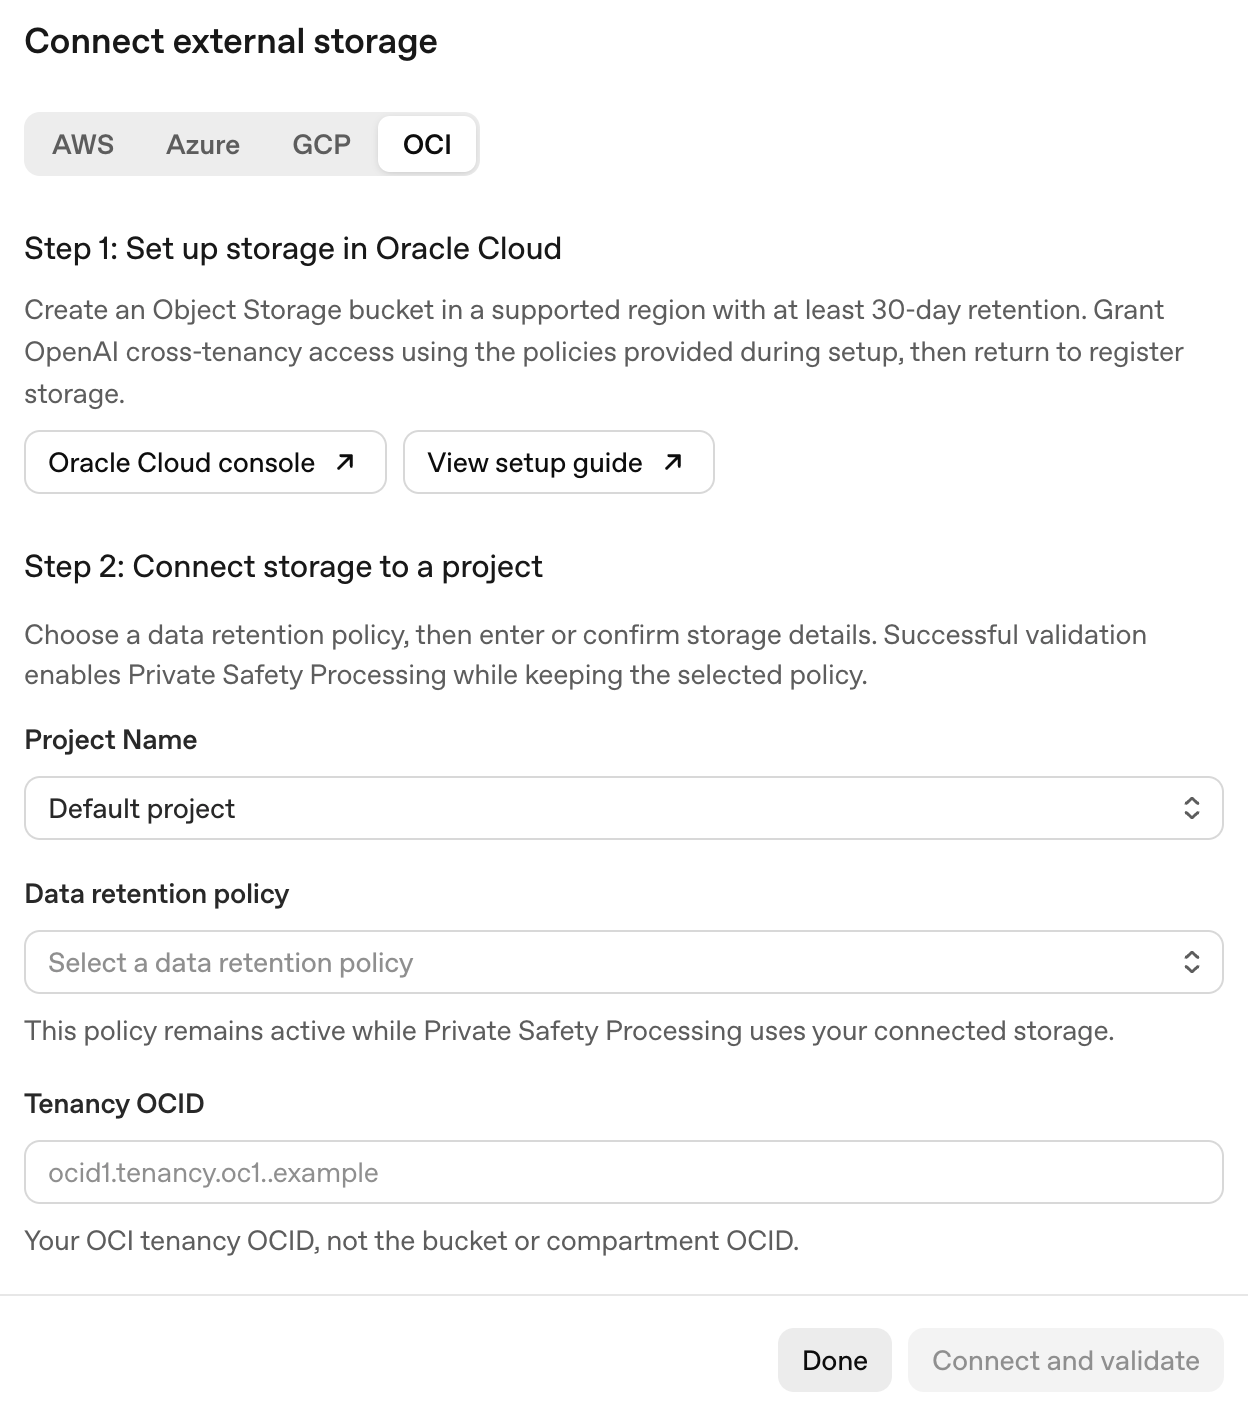
对于 OCI,请输入租户 OCID、区域和存储桶名称。区域请填写区域标识符,例如 us-ashburn-1。存储桶请填写名称,不要填写其 OCID 或 URL。OpenAI 会自动识别对象存储命名空间。在对话框中向下滚动,填写所有字段。
3. 连接并验证
选择连接并验证。API 控制台会保存所选的基础数据保留政策,注册存储,执行验证,然后刷新存储和项目的状态。验证成功后,项目会启用隐私安全处理,所选基础政策继续生效。
等待控制台显示存储已验证,并确认项目已启用隐私安全处理,然后选择完成。
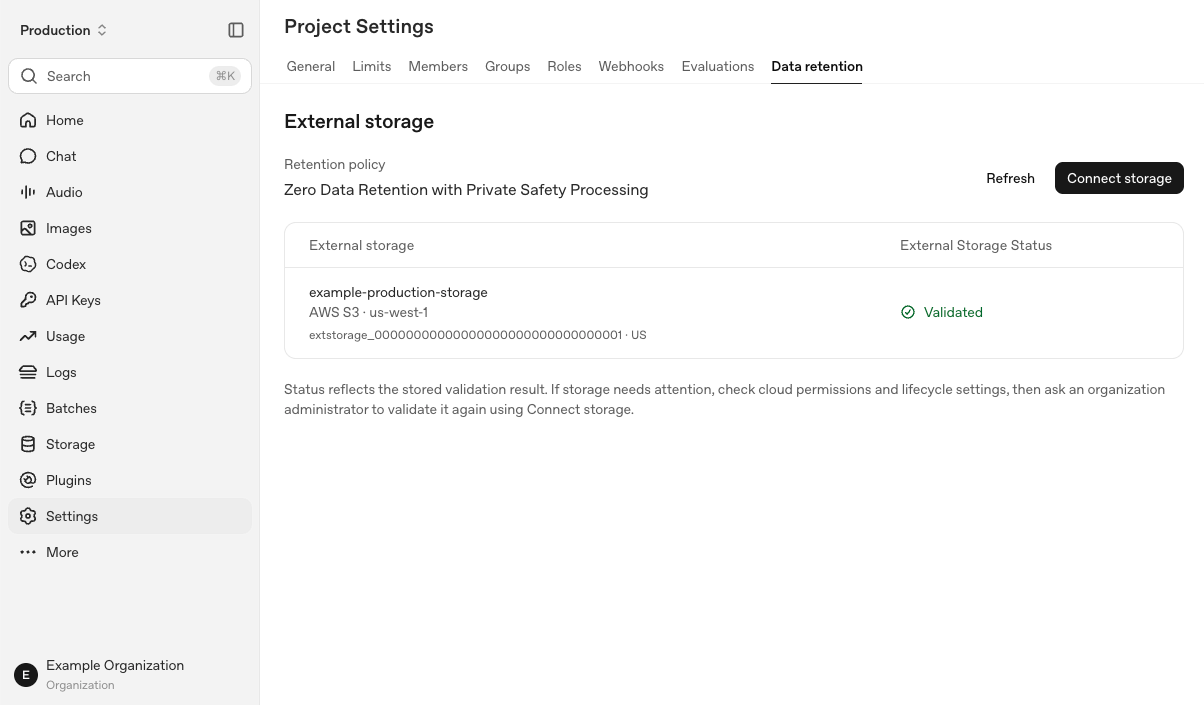
如果注册后验证失败,请修复提示的问题,然后选择重试验证。如需稍后继续,请在已注册的存储下选择存储目标,再选择验证存储。如果 API 控制台无法刷新结果,请先选择刷新状态,再考虑重新开始。
此方式需要使用组织管理员 API 密钥。先设置项目的基础数据保留政策,再注册存储,然后按照4. 验证设置中的说明执行验证。
1. 准备 API 设置
以安全方式将组织管理员 API 密钥载入 OPENAI_ADMIN_KEY。
将 OPENAI_API_BASE 设置为已为您的项目确认的端点:全球端点为 https://api.openai.com,美国端点为 https://us.api.openai.com,欧洲端点为 https://eu.api.openai.com。
将以下占位符替换为该端点和您的 OpenAI 组织 ID。在同一 shell 会话中运行其余命令。
123OPENAI_API_BASE='<OPENAI_API_BASE>'
OPENAI_ORG_ID='<OPENAI_ORG_ID>'
OPENAI_STORAGE_URL="$OPENAI_API_BASE/v1/organization/external_storage"
2. 设置基础保留政策
注册存储前,先为项目设置符合条件的基础数据保留政策。要使用零数据保留(ZDR),请指定 zero_data_retention。要使用经调整的滥用监控(MAM),请指定 modified_abuse_monitoring。启用隐私安全处理后,所选政策继续生效。
123456curl --fail-with-body -sS -X POST \
  "$OPENAI_API_BASE/v1/organization/projects/CUSTOMER_PROJECT_ID/data_retention" \
  -H "Authorization: Bearer $OPENAI_ADMIN_KEY" \
  -H "OpenAI-Organization: $OPENAI_ORG_ID" \
  -H 'Content-Type: application/json' \
  --data-binary '{"retention_type":"zero_data_retention"}'
如果选择经调整的滥用监控,请改为发送 {"retention_type":"modified_abuse_monitoring"}。请求成功时,响应会返回 object: "project.data_retention" 和所选的 type。
3. 发送注册请求
仅运行与您的云服务商对应的请求。将每个 CUSTOMER_... 占位符替换为相应的 ID 或您所创建资源的信息。
AWS S3
123456789101112curl --fail-with-body -sS -X POST "$OPENAI_STORAGE_URL" \
  -H "Authorization: Bearer $OPENAI_ADMIN_KEY" \
  -H "OpenAI-Organization: $OPENAI_ORG_ID" \
  -H 'Content-Type: application/json' \
  --data-binary '{
    "project_id": "CUSTOMER_PROJECT_ID",
    "provider": {
      "type": "aws",
      "bucket": "CUSTOMER_BUCKET_ARN",
      "role_arn": "CUSTOMER_ROLE_ARN"
    }
  }'
Azure Blob 存储
123456789101112131415curl --fail-with-body -sS -X POST "$OPENAI_STORAGE_URL" \
  -H "Authorization: Bearer $OPENAI_ADMIN_KEY" \
  -H "OpenAI-Organization: $OPENAI_ORG_ID" \
  -H 'Content-Type: application/json' \
  --data-binary '{
    "project_id": "CUSTOMER_PROJECT_ID",
    "provider": {
      "type": "azure",
      "tenant_id": "CUSTOMER_TENANT_ID",
      "subscription_id": "CUSTOMER_SUBSCRIPTION_ID",
      "resource_group": "CUSTOMER_RESOURCE_GROUP",
      "account_name": "CUSTOMER_STORAGE_ACCOUNT",
      "container": "CUSTOMER_CONTAINER_NAME"
    }
  }'
Google Cloud Storage
1234567891011121314curl --fail-with-body -sS -X POST "$OPENAI_STORAGE_URL" \
  -H "Authorization: Bearer $OPENAI_ADMIN_KEY" \
  -H "OpenAI-Organization: $OPENAI_ORG_ID" \
  -H 'Content-Type: application/json' \
  --data-binary '{
    "project_id": "<CUSTOMER_PROJECT_ID>",
    "provider": {
      "type": "gcp",
      "bucket": "<CUSTOMER_GCP_BUCKET_NAME>",
      "workload_identity_project_number": "<CUSTOMER_GCP_PROJECT_NUMBER>",
      "workload_identity_pool_id": "<CUSTOMER_GCP_POOL_ID>",
      "workload_identity_provider_id": "<CUSTOMER_GCP_PROVIDER_ID>"
    }
  }'
OCI 对象存储
12345678910111213curl --fail-with-body -sS -X POST "$OPENAI_STORAGE_URL" \
  -H "Authorization: Bearer $OPENAI_ADMIN_KEY" \
  -H "OpenAI-Organization: $OPENAI_ORG_ID" \
  -H 'Content-Type: application/json' \
  --data-binary '{
    "project_id": "CUSTOMER_PROJECT_ID",
    "provider": {
      "type": "oci",
      "tenancy_ocid": "CUSTOMER_TENANCY_OCID",
      "region": "CUSTOMER_OCI_REGION",
      "bucket": "CUSTOMER_BUCKET_NAME"
    }
  }'
响应中的 id 以 extstorage_ 开头,状态为 status: "pending"。请保留该 ID 以供验证。API 控制台会显示待验证,此时项目所选的基础数据保留政策保持不变。只有验证成功后,隐私安全处理才会生效。
4. 验证设置
要通过 API 验证,请将 EXTERNAL_STORAGE_ID 替换为注册时返回的 ID,然后运行:
12345EXTERNAL_STORAGE_ID='<EXTERNAL_STORAGE_ID>'
curl --fail-with-body -sS -X POST \
  "$OPENAI_STORAGE_URL/$EXTERNAL_STORAGE_ID/validate" \
  -H "Authorization: Bearer $OPENAI_ADMIN_KEY" \
  -H "OpenAI-Organization: $OPENAI_ORG_ID"
验证成功的响应包含 status: "validated"。系统会检查配置和访问权限。检查通过后,项目会启用隐私安全处理,使用客户管理的存储,所选的基础数据保留政策继续生效。API 控制台会显示已验证,并显示项目的组合政策,例如结合隐私安全处理的零数据保留或结合隐私安全处理的经调整的滥用监控。
如果您使用了管理 API,请检索已保存的注册信息:
1234curl --fail-with-body -sS \
  "$OPENAI_STORAGE_URL/$EXTERNAL_STORAGE_ID" \
  -H "Authorization: Bearer $OPENAI_ADMIN_KEY" \
-H "OpenAI-Organization: $OPENAI_ORG_ID"验证存储配置后,打开项目设置 > 数据保留,然后选择刷新。核对存储目标、服务提供方和地理位置,确认状态为已验证,再检查所选基础政策是否显示已启用隐私安全处理。组织的数据保留表也会显示各项目的存储及其状态。
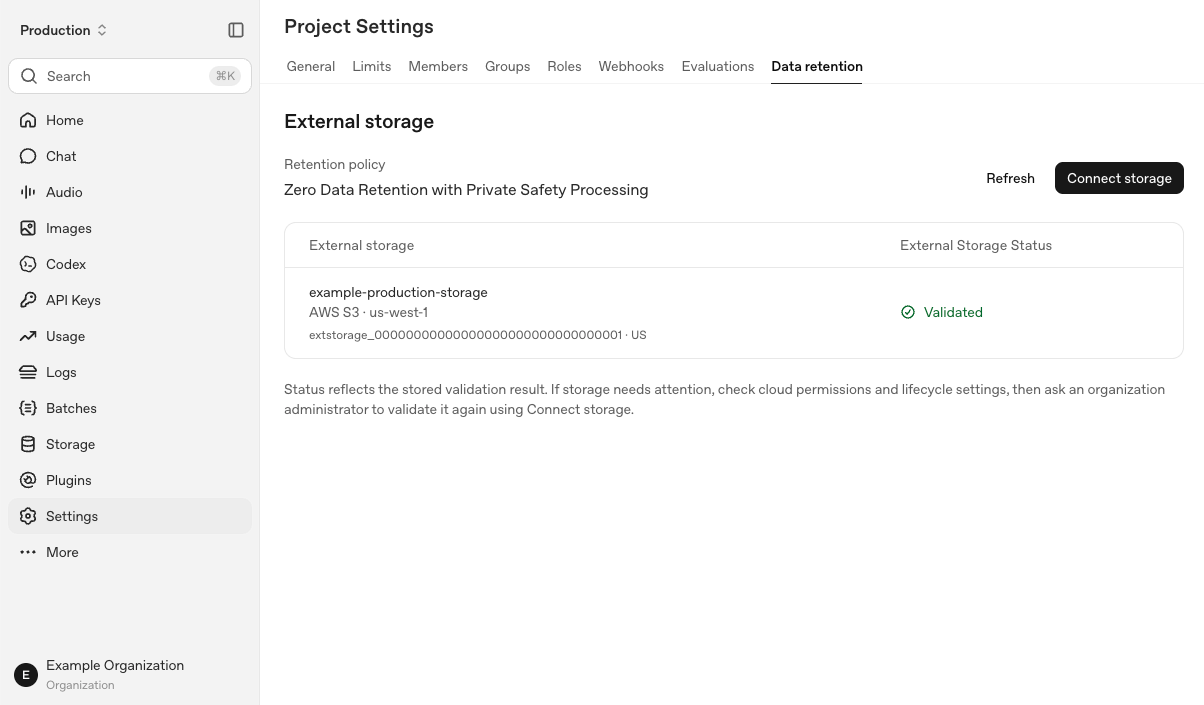
已验证表示存储曾通过一次检查,无法反映其持续运行状况。刷新不会重新执行验证。有关持续监控和重新验证的操作,请参阅运行维护与故障排查。
检查存储状态
打开组织设置 > 数据控制 > 数据保留查看项目表,或打开项目设置 > 数据保留查看项目的存储详细信息。先核对存储目标和地理位置,再查看状态。您也可以按照设置并验证存储中的说明,通过 API 检索注册信息。
- 待验证(
pending):存储已注册,但尚未通过验证。项目的保留政策在验证成功前保持不变。 - 已验证(
validated):存储已通过一次验证检查。该状态不能保证当前连接可用。 - 需要处理(
unhealthy):检查发现存储或配置存在问题。请排除故障后重新验证。
刷新会重新加载已保存的状态,不会测试连接。运行时故障未必会改变显示的状态。如果 API 控制台无法加载存储信息,请先通过 API 检查,再判断存储桶是否发生故障。
监控存储活动
请分别检查以下信息来源:
- 存储注册信息: 检查项目、服务提供方、地理位置和验证结果。
- 云平台活动: 如果启用了日志记录,请检查云服务商的访问日志和读写错误。注意区分验证探测请求和实际的 PSP 活动。
- 安全与合规事件: 如果另行启用了合规 API,请检查其中可用的内容生命周期事件。这些事件与存储注册事件和云平台访问日志不同。
哪些请求会生成需要保留的对象,取决于您的采样策略。仅凭某个对象或事件缺失,不能判定存储发生故障。
识别验证探测请求
对于 AWS、Azure、GCP 和 OCI,验证过程会向您配置的存储目标写入测试对象。对象名称包含 csg_validation_,后接随机的十六进制后缀。每个对象的正文都包含文本 customer-storage-gateway-validation:csg_validation_<suffix>,其后缀与对象名称的后缀相同。测试对象不包含客户提示词或回复。OpenAI 会使用已配置的访问权限读取每个测试对象,然后尝试对同一对象发起未经身份验证的 GET 请求,以检查是否允许公开访问。私有存储应拒绝未经身份验证的请求。根据您的日志配置,这些请求可能出现在云服务商的访问日志中。
对于 AWS,验证过程还会检查角色的 sts:ExternalId 限制。OpenAI 先使用项目的外部 ID 成功代入您配置的角色,再测试两种 AssumeRole 调用:一次不提供外部 ID,另一次使用特意设置的无效测试 ID proj_smoketest-verifier。这两次测试调用都应返回 AccessDenied。它们使用相同的 OpenAI 身份和您配置的角色,测试 ID 并不指向其他客户的项目。AWS CloudTrail 不会在您的账户中记录这些遭拒的跨账户角色代入请求。请将信任策略限制为仅允许您实际使用的项目 ID,不要为了让这些探测请求成功而允许测试 ID 或移除外部 ID 条件。
从故障中恢复
1. 检查错误
customer_managed_retention_not_enabled:请负责接入的联系人确认您的组织是否已获准使用该功能。- 身份验证或权限错误: 确认您使用的是组织管理员密钥,且该密钥具有所需的外部存储权限。
- 配置问题: 检查云平台身份、信任策略或访问权限、生命周期规则,以及经批准的网络配置。
401 customer_storage_not_ready:检查请求所指定项目的数据驻留地区是否有已验证的存储。incorrect_hostname:对于数据驻留位置固定的项目,请使用与项目配置匹配的主机名。503 external_storage_validation_unavailable:请稍后重试。如果故障持续,请联系支持团队。
如果您使用 AWS 基于项目的 注册 AWS(新版) 流程,其默认资源控制策略(RCP)会阻止 OpenAI 跨账户代入角色。要使用该账户,请根据需要升级到付费方案,激活高级功能,并更新 RCP 以允许 OpenAI 调用 sts:AssumeRole。
2. 重新验证
修复配置后,打开项目的连接存储,并使用组织管理员 API 密钥运行验证命令。检索注册信息或选择刷新,确认状态为已验证。仅刷新状态不会执行验证。
移除存储连接
要断开存储连接,请打开项目设置 > 数据保留。在外部存储下选择连接旁的垃圾桶图标,然后选择断开存储连接进行确认。
删除 Google Cloud Storage 存储桶之前,请先在使用该存储桶的每个 OpenAI 项目中断开与它的连接。删除后,其他 Google Cloud 项目可以使用该名称创建存储桶。
如果项目使用结合 PSP 的 ZDR,断开最后一个存储连接会自动将其保留政策重置为组织的默认政策。如果仍有其他连接,政策保持不变。政策变更后,要求结合使用 ZDR 和 PSP 的模型可能无法使用。
断开连接不会删除您的云存储或其中的内容。请继续遵守已有记录的保留要求。对于每个新项目和每个新的数据驻留位置,都需要完成设置和验证。
客户需要持续履行的责任
使用结合 PSP 的 ZDR 的客户必须履行以下责任:
- 注册并验证 PSP 存储。 对于每个已启用 PSP 的项目和每个数据驻留位置,通过 OpenAI 管理员 API 注册并验证存储桶,并按照 OpenAI 发布的指南配置 PSP 服务对存储桶的访问权限。
- 将加密记录至少保留 30 天。配置存储生命周期规则,确保不会提前删除 PSP 记录。
- 维持存储和密钥访问权限。确保区域存储、服务权限和客户管理的密钥授权始终配置正确。
- 修复配置问题。 收到 OpenAI 通知后,修复存储配置问题。
- 回应有关安全问题的通知。 配合 OpenAI 调查并处理相关问题。
参考资料
- 隐私安全处理技术白皮书 - 完整架构、安全控制措施和适用范围。
- API 数据控制 - ZDR 使用资格、各端点的数据保留规则及例外情况。
- 数据驻留 - 支持的区域和数据处理边界。
联系支持团队
如果排查后仍存在存储或验证问题,请联系 OpenAI 支持团队。