
将近一年前,OpenClaw 发布,向人们展示了持久智能体能做什么。常规 Codex 会话有固定目标,由人来引导。持久智能体则全天候运行,任务范围更广,即使用户没有给出指示,也能主动采取行动。
尽管持久智能体能力很强,但迄今为止,实际部署仍然有限。与部署传统软件相比,部署持久智能体带来了许多新的挑战。对于传统软件,我们通常可以依赖配置和代码来确定软件的行为,威胁也大多来自外部攻击者。持久智能体却可以更改自身配置,还能为实现目标而编写任意代码。当智能体采取偏离预期的行动时,攻击就可能来自内部。
目前,OpenAI 已在全公司范围内部署了持久智能体,其中包括数百个 OpenClaw 智能体。本文介绍我们在 OpenAI 部署 OpenClaw 时采用的部分安全措施。
隔离可信与不可信的执行环境
为了保障持久智能体的安全,我们需要将可信的确定性逻辑与不可信的 LLM 执行过程隔离开来。可信逻辑涵盖网络、身份和沙盒等关键组件。这些组件由传统的静态代码实现,除非软件本身存在缺陷,否则应按配置运行。我们将智能体、智能体的运行环境及其编写的代码都视为不可信。在这个环境中,智能体可以为实现目标而动态生成代码,我们无法对其行为作出严格保证。
为让 OpenClaw 支持这种隔离,我们在其开源项目中实现了远程运行执行框架的功能。这样,OpenClaw Gateway 就可以与智能体执行框架在不同容器中运行。在我们的部署中,两者还位于不同的集群。
拆分之后,我们可以将负责配置智能体的网关视为可信的确定性代码,并集中精力用沙盒隔离运行不可信代码的智能体工作负载。
强制实施严格的安全边界
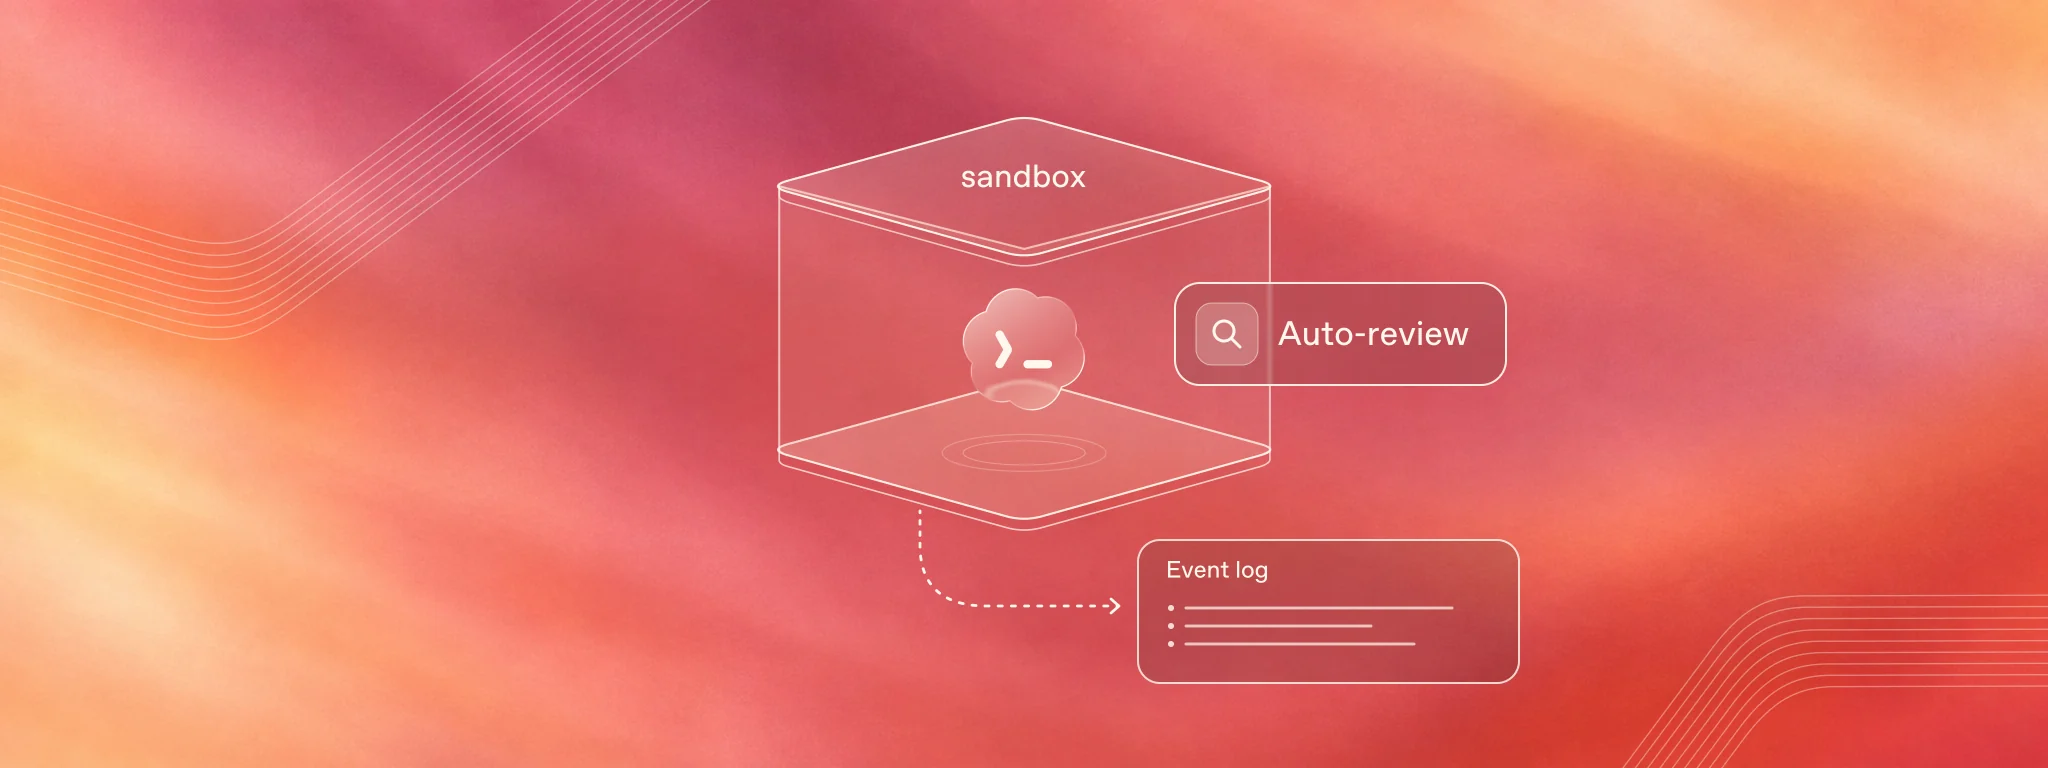
我们通过沙盒限制智能体可以采取的行动,从而为智能体工作负载划定强制性的安全边界。
在部署 OpenClaw 时,我们采用了以下沙盒控制措施:
- 网络:控制智能体可以访问哪些端点。我们使用由组织管理的允许列表,并明确禁止访问受限端点。
- 工作空间:控制智能体可以访问哪些文件。我们只允许智能体向其工作目录写入文件。
- 进程:控制智能体可以访问哪些进程。我们使用 Codex 的 Linux 沙盒来隔离进程。
- 密钥:控制智能体可以访问哪些密钥。我们通过凭据代理管理密钥,使智能体无法看到密钥本身。
在部署 OpenClaw 时,我们使用了 Codex 执行框架内置的沙盒。下面列出我们采用的部分设置。其中,requirements.toml 限定 Codex 配置中可用的选项,config.toml 则指定 Codex 实际使用的配置。我们还启用了其他安全措施,包括禁止使用 danger-full-access 模式,以及使用缓存网页搜索,让网页搜索请求通过 OpenAI 自有的索引进行查询。
requirements.toml
# 排除不设限制的 "danger-full-access" 沙盒模式。
allowed_sandbox_modes = ["read-only", "workspace-write"]

# 只允许使用缓存的托管搜索,禁止使用实时托管搜索。
allowed_web_search_modes = ["cached"]

# 强制使用托管网络代理。
experimental_network.enabled = true

# 禁止通过用户级配置扩充域名允许列表。
experimental_network.managed_allowed_domains_only = true

# 仅允许访问以下目标地址。请将其替换为工作负载所需的主机。
experimental_network.allowed_domains = [
  "github.com",
  "api.github.com",
  "codeload.github.com",
]

# 明确禁止访问以下目标地址,其中包括云元数据端点。
experimental_network.denied_domains = [
  "pastebin.com",
  "*.pastebin.com",
  "webhook.site",
  "metadata.google.internal",
  "169.254.169.254",
]
config.toml
# 选择下方定义的权限配置。
default_permissions = "openclaw"

# 使用缓存的托管搜索。
web_search = "cached"

[permissions.openclaw.filesystem]
# 允许最小运行环境所需的读取操作。
":minimal" = "read"

# 允许读取和修改智能体的工作空间。
"/home/dev-user/openclaw-workspaces" = "write"

# 允许读取托管资源,禁止修改。
"/home/dev-user/read-only" = "read"

# 禁止访问 SSH 凭据。
"/home/dev-user/.ssh" = "deny"

[permissions.openclaw.network]
# 允许通过管理员指定的代理访问网络。
enabled = true

# 不继承上游代理。
allow_upstream_proxy = false

# 保持启用代理对本地地址和私有地址的防护。
allow_local_binding = false

# 禁用 SOCKS5 监听器。
enable_socks5 = false

# 禁用 SOCKS5 的 UDP 支持。
enable_socks5_udp = false

# 禁止代理在非回环地址上监听。
dangerously_allow_non_loopback_proxy = false

# 禁止不受限制地访问 Unix 套接字。
dangerously_allow_all_unix_sockets = false

[shell_environment_policy]
# 保留对敏感环境变量的默认过滤规则。
ignore_default_excludes = false

# 从智能体执行命令的环境中移除 GitHub 凭据。
# 存储在可访问文件中的凭据仍然可见。
exclude = [
  "GH_TOKEN",
  "GITHUB_TOKEN",
  "OPENCLAW_GITHUB_BASIC_AUTH",
  "OPENCLAW_GITHUB_READONLY_BASIC_AUTH",
]

[apps._default]
# 默认禁用应用,除非单独启用。
enabled = false

# 默认禁用应用中的破坏性操作。
destructive_enabled = false

# 默认禁用应用中的开放世界操作。
open_world_enabled = false
引入基于模型的防护措施
以上措施都依赖传统的确定性代码来阻止智能体采取偏离预期的行动,因此都属于静态防护。随着模型越来越智能,我们也需要借助其他模型来防护,让防护能力也能随算力的增加而提升。
通过自动审查,另一个智能体可以监控并审批主智能体的行动。频繁要求人工审查会造成审查疲劳,让人养成看到权限请求就直接批准的习惯。先用基于 LLM 的审查机制做筛选,人就可以把注意力集中在最值得人工把关的审批事项上。OpenClaw 和 Codex 都原生支持这项功能。
在我们的 OpenClaw 部署中,智能体的每项行动都必须经过自动审查。
区分智能体身份和用户身份
智能体采取行动时,我们需要能够审计这项行动、授予智能体访问资源的权限,并区分行动是由智能体还是用户发起的。为智能体分配独立身份,就能做到这些。一些新兴规范支持智能体以自己的身份获得资源访问权限,例如 WAG。另一些规范(如 XAA)则允许智能体通过 OAuth 委托代表用户采取行动。智能体身份与服务账户有不同的用途:服务账户为机器人提供独立的 API 访问权限。两者应配合使用。例如,智能体应以自己的智能体身份采取行动,并通过与该身份关联的服务账户访问第三方服务。
在我们的 OpenClaw 部署中,每个智能体都有唯一的身份,并与一个 ChatGPT 服务账户关联。这样,每个智能体都有独立于用户的推理凭据,各团队也可以将自定义插件连接到智能体。我们还可以据此审计智能体的行动,并在必要时停用其推理能力。
观测智能体的整个生命周期
有了全面的可观测性,运维人员就能了解智能体的整个生命周期,从最初的配置到此后采取的各项行动。对于持久智能体,这种覆盖范围至关重要,只有这样才能追踪和发现偏离预期的行动。
在我们的 OpenClaw 部署中,控制平面的每一次配置变更以及智能体的每一轮交互都会记录到日志中。由于智能体的交互可能包含敏感信息,我们严格限制日志的访问权限,只有安全团队中少数指定人员可以查看。
结语
持久智能体的部署仍处于早期阶段。由于缺乏成熟的最佳实践,目前许多企业在采用智能体时仍面临困难。
在 OpenAI 内部试点 OpenClaw 时,我们看到,无论是技术团队还是非技术团队,工作效率和智能体采用率都有了大幅提升。现在,我们有超过 500 个智能体在后台主动开展实际工作,例如根据产品反馈自动创建 Pull Request,或围绕新功能持续开展数据实验。
在 OpenAI DevDay 期间,我们发布了 OpenClaw Enterprise(OCE)。这是一个开源的智能体控制平面,不依赖特定供应商。如果您使用 OCE,可以通过 Codex 标准预设启动智能体,直接使用上述多项内置防护措施。该项目目前仍处于试点阶段,我们计划在年底前发布 1.0 版本。
我们相信,AI 为各行各业带来的许多重大收益都将来自持久智能体。通过分享实践经验并以开放的方式开发 OCE,我们希望让每个人都能更安全地部署持久智能体。