
Si trabajas con una lista de problemas de seguridad pendientes, encontrar otro posible problema es solo el comienzo. Todavía tienes que determinar si afecta a tu software, reunir evidencia e incorporar una corrección segura. Eso se vuelve más difícil a medida que siguen llegando código, alertas e informes de vulnerabilidades.
Recientemente agregamos más formas de abordar ese proceso con ChatGPT, Codex Security y la CLI de Codex Security de código abierto. Puedes revisar un pull request antes de que se fusione, investigar un repositorio o una lista de vulnerabilidades pendientes y agregar verificaciones recurrentes a la CI. Estas capacidades forman parte de OpenAI Daybreak, que reúne modelos, herramientas de seguridad, acceso responsable y el ecosistema de seguridad para equipos de defensa aprobados.
Según los resultados publicados anteriormente, Codex Security en la nube había analizado más de 30 millones de commits en más de 30 000 bases de código. Aquí quiero explicar en qué situaciones encajan los flujos de trabajo disponibles y cómo elegiría un punto de partida. El objetivo es el mismo en todos los casos: convertir los hallazgos en evidencia y correcciones revisadas, manteniendo el acceso dentro del alcance definido y la responsabilidad de las decisiones de gran impacto en manos de las personas.
Estos flujos de trabajo son puntos de partida sugeridos, no un patrón de implementación válido para todos los casos. Los desarrolladores deben adaptarlos a su organización, caso de uso, perfil de riesgo y prácticas de manejo de datos, y determinar la configuración, las medidas de protección y la implementación adecuadas para su entorno.
Comienza con una investigación en ChatGPT
Si ya tienes un fragmento de un registro, un aviso de seguridad o una cronología de un incidente, ChatGPT es un buen lugar para empezar a analizar esa información. Algunas cosas que puedes probar:
- Investiga un fragmento sospechoso de un registro e identifica qué evidencia falta.
- Resume un aviso de vulnerabilidad y determina su impacto probable en tus sistemas.
- Reconstruye la cronología de un incidente o redacta una regla de detección.
- Prepara un modelo de amenazas para una nueva función y compara las opciones de corrección.
- Convierte un hallazgo técnico en recomendaciones para el equipo de ingeniería o la dirección.
Aun así, tendrás que comprobar la evidencia subyacente, seguir las políticas de manejo de datos de tu organización y decidir qué acciones tomar. Cuando la siguiente pregunta requiera examinar un repositorio, un pull request, una lista de problemas de seguridad pendientes o un parche propuesto, será un buen momento para pasar a un flujo de trabajo de Codex Security.
Revisa los problemas de seguridad antes de fusionar el código
La Revisión de seguridad de Codex incorpora análisis centrados en la seguridad en los pull requests de GitHub, por lo que es un punto de partida natural si ya estás revisando un cambio allí. Una vez que tu espacio de trabajo tenga acceso a la vista previa de investigación y un repositorio conectado, puedes solicitar una revisión con este comentario:
@codex security reviewSi encaja con el flujo de trabajo de tu equipo, configura revisiones automáticas al abrir un pull request, después de cada push o cada vez que se ejecute una revisión de código de Codex existente. Un modelo de amenazas del repositorio u otras pautas de seguridad aportan contexto útil en este caso: ayudan a que la revisión tenga en cuenta los activos, los límites de confianza y los supuestos de tu aplicación.
Codex considera el diff del pull request junto con el contexto relevante del repositorio. Los hallazgos del pull request son un punto de partida; el Informe de seguridad de la tarea de Codex asociada incluye la gravedad, la evidencia de respaldo, las rutas de ataque, los detalles de validación y las recomendaciones de corrección. Un detalle al que debes prestar atención es el umbral para reportar hallazgos: los hallazgos publicados en GitHub heredan la visibilidad del pull request.
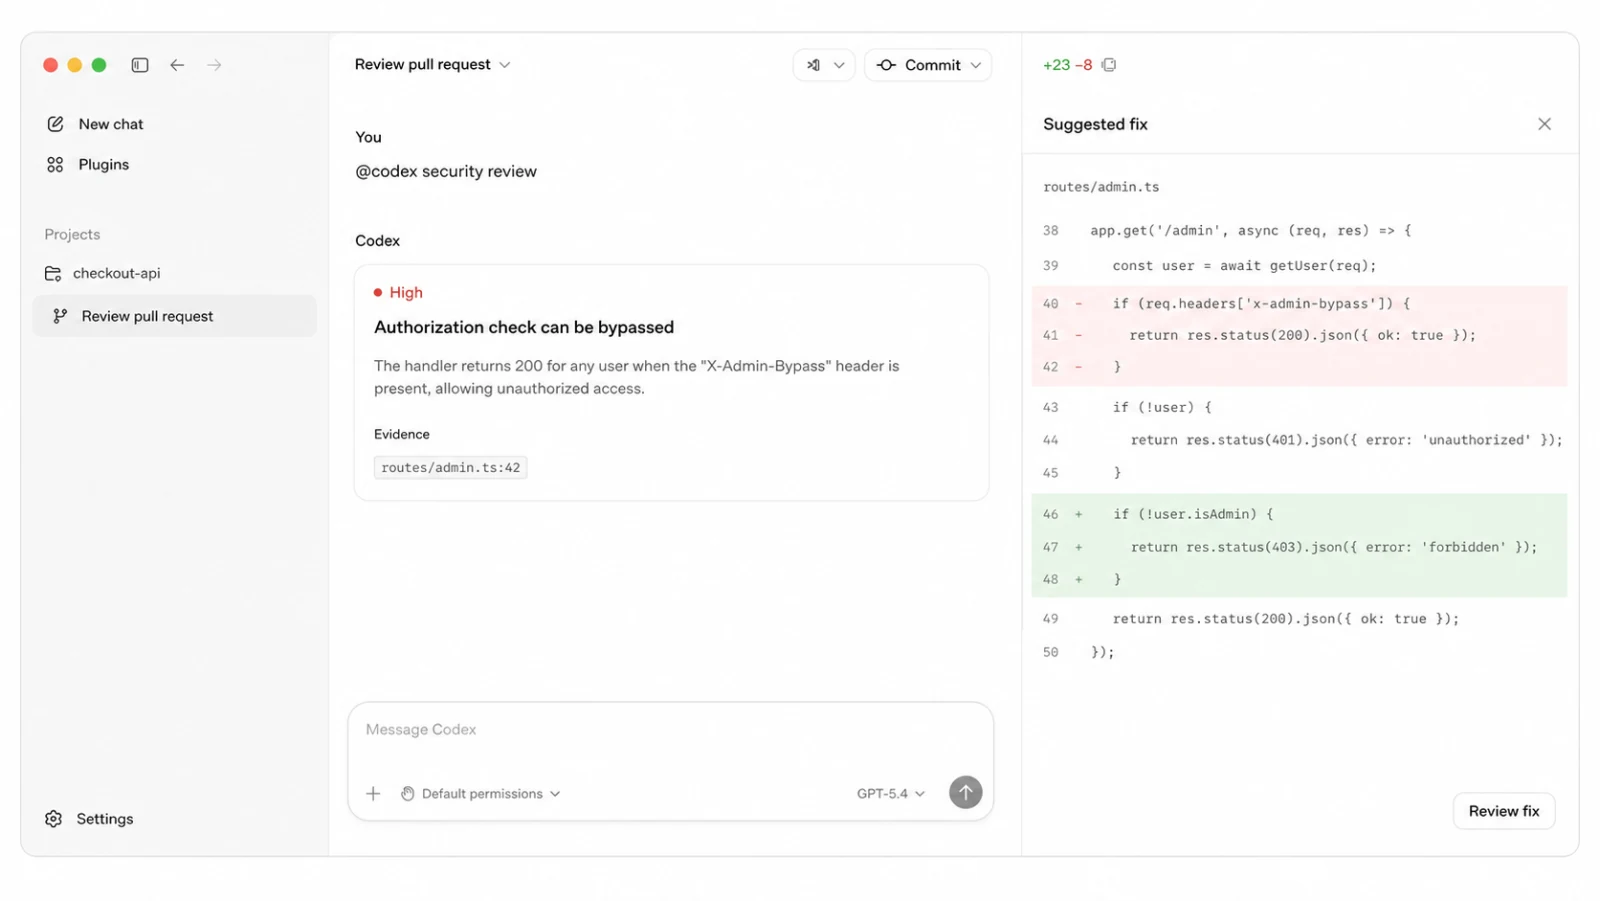
La revisión de un pull request vincula un hallazgo con evidencia y una corrección propuesta. Interfaz ilustrativa.
La Revisión de seguridad de Codex está disponible en vista previa de investigación para los espacios de trabajo elegibles de ChatGPT Enterprise, Business, Edu y Pro que tengan un repositorio de GitHub conectado.
Investiga un repositorio con Codex Security
Cuando la pregunta abarca más que un pull request, el plugin de Codex Security puede evaluar un repositorio completo, un componente, una rama, un commit o los cambios locales. Para una primera evaluación o una revisión de rutina, empezaría con un escaneo estándar. Un escaneo profundo tiene más sentido para un sistema crítico o un directorio delimitado donde un análisis más amplio y reiterado justifique dedicar más tiempo y recursos de cómputo.
El panel de seguridad reúne escaneos, hallazgos y repositorios en la experiencia de escritorio de Codex. Antes de aceptar un hallazgo, revisa la evidencia de origen, la gravedad, el nivel de confianza, las rutas de ataque y la cobertura. También puedes comparar hallazgos entre ejecuciones y avanzar desde un hallazgo aceptado hasta un parche propuesto.
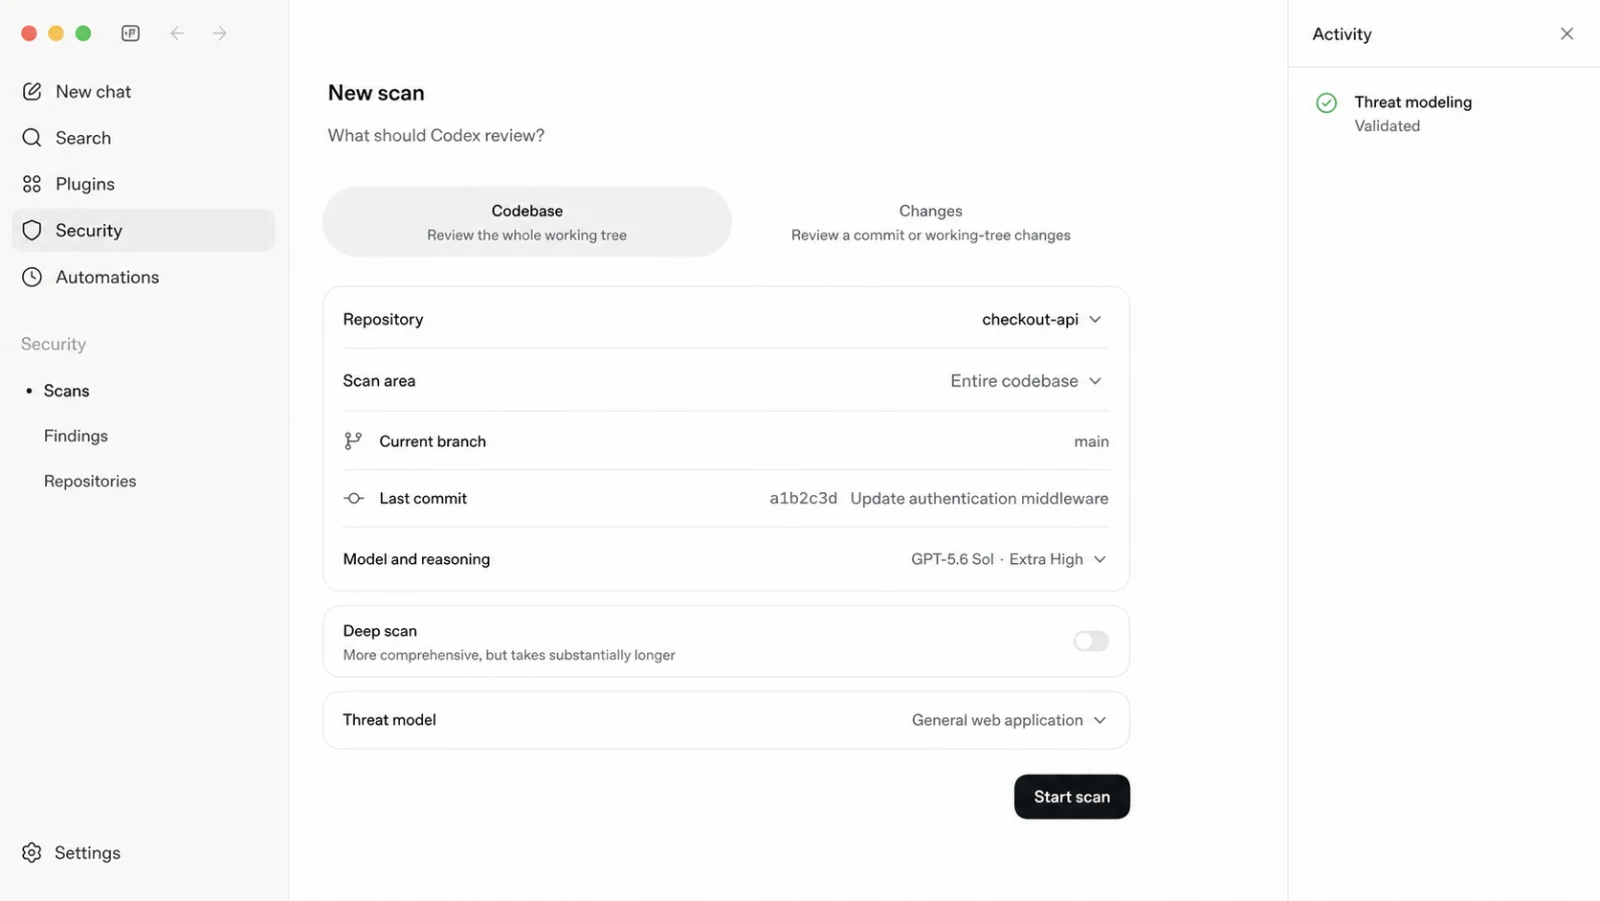
Elige un repositorio, un alcance y un modelo de amenazas antes de iniciar un escaneo. Interfaz ilustrativa.
Las actualizaciones recientes del panel ayudan con la parte menos emocionante de una investigación larga: seguir lo que está ocurriendo. Puedes ver en tiempo real las fases del escaneo, los archivos revisados, los agentes de trabajo activos, el tiempo transcurrido y el consumo medido de tokens. Los escaneos profundos interrumpidos se pueden reanudar sin repetir el trabajo completado, y los resúmenes reutilizables reducen la sobrecarga innecesaria.
Mantén los repositorios importantes bajo revisión continua
Si un repositorio necesita atención permanente, puedes configurar Codex Security en la nube para analizar de forma continua un repositorio de GitHub conectado. Tú eliges el repositorio, la rama, el entorno y el intervalo del historial. Luego, Codex crea un modelo de amenazas específico del repositorio, revisa los commits relevantes y presenta hallazgos priorizados para su investigación.
Cuando resulta práctico, los problemas probables se validan en un entorno aislado. Los fragmentos de código de respaldo, las rutas de llamadas, los resultados de la reproducción y las recomendaciones de corrección te dan elementos concretos para revisar. Conviene mantener el modelo de amenazas actualizado a medida que cambian tu arquitectura y tus prioridades. También inspecciona cualquier parche sugerido antes de abrir un pull request.
Codex Security en la nube está disponible en vista previa de investigación. El escaneo inicial de un repositorio grande puede tardar varias horas; los análisis posteriores se centran en los commits y cambios que pasan a ser relevantes.
Convierte las alertas existentes en una cola de trabajo con acciones concretas
Es posible que ya tengas muchos hallazgos por investigar. Si tu equipo tiene resultados de análisis estático, alertas de dependencias, informes de programas de recompensas por la detección de errores, avisos de seguridad o tickets, puedes clasificar y priorizar esos pendientes contrastándolos con el estado actual del repositorio, sin iniciar otro escaneo.
Codex Security puede trabajar con informes SARIF, hallazgos del escaneo de código de GitHub y de Dependabot, avisos de seguridad, tickets de Jira o Linear y otros informes de vulnerabilidades. Examina cada afirmación, rastrea las entradas y rutas de código relevantes, comprueba los controles existentes y explica si la evidencia justifica tomar medidas, sugiere que el problema no aplica o requiere una revisión adicional.
Esa evidencia te ayuda a concentrarte en los problemas que afectan al software que realmente ejecutas. Yo seguiría usando los escáneres establecidos: Codex Security complementa el escaneo determinista con investigaciones específicas del repositorio y validaciones adicionales cuando corresponde.
Pasa de un hallazgo creíble a una corrección verificada
Una vez que un hallazgo parece creíble, la siguiente pregunta es si puedes corregirlo de forma segura. Para un hallazgo aceptado, pídele a Codex Security que prepare una corrección. Cuando sea seguro y práctico, puede reproducir el problema, generar un parche específico y aportar evidencia de que el cambio resuelve el problema original.
Cuando es factible, el flujo de trabajo agrega una prueba de regresión que falla antes de la corrección y pasa después. Esa evidencia resulta útil para acompañar el parche. Si no se puede crear una prueba confiable de forma segura, el flujo de trabajo registra lo que queda por demostrar en lugar de exagerar lo que se verificó.
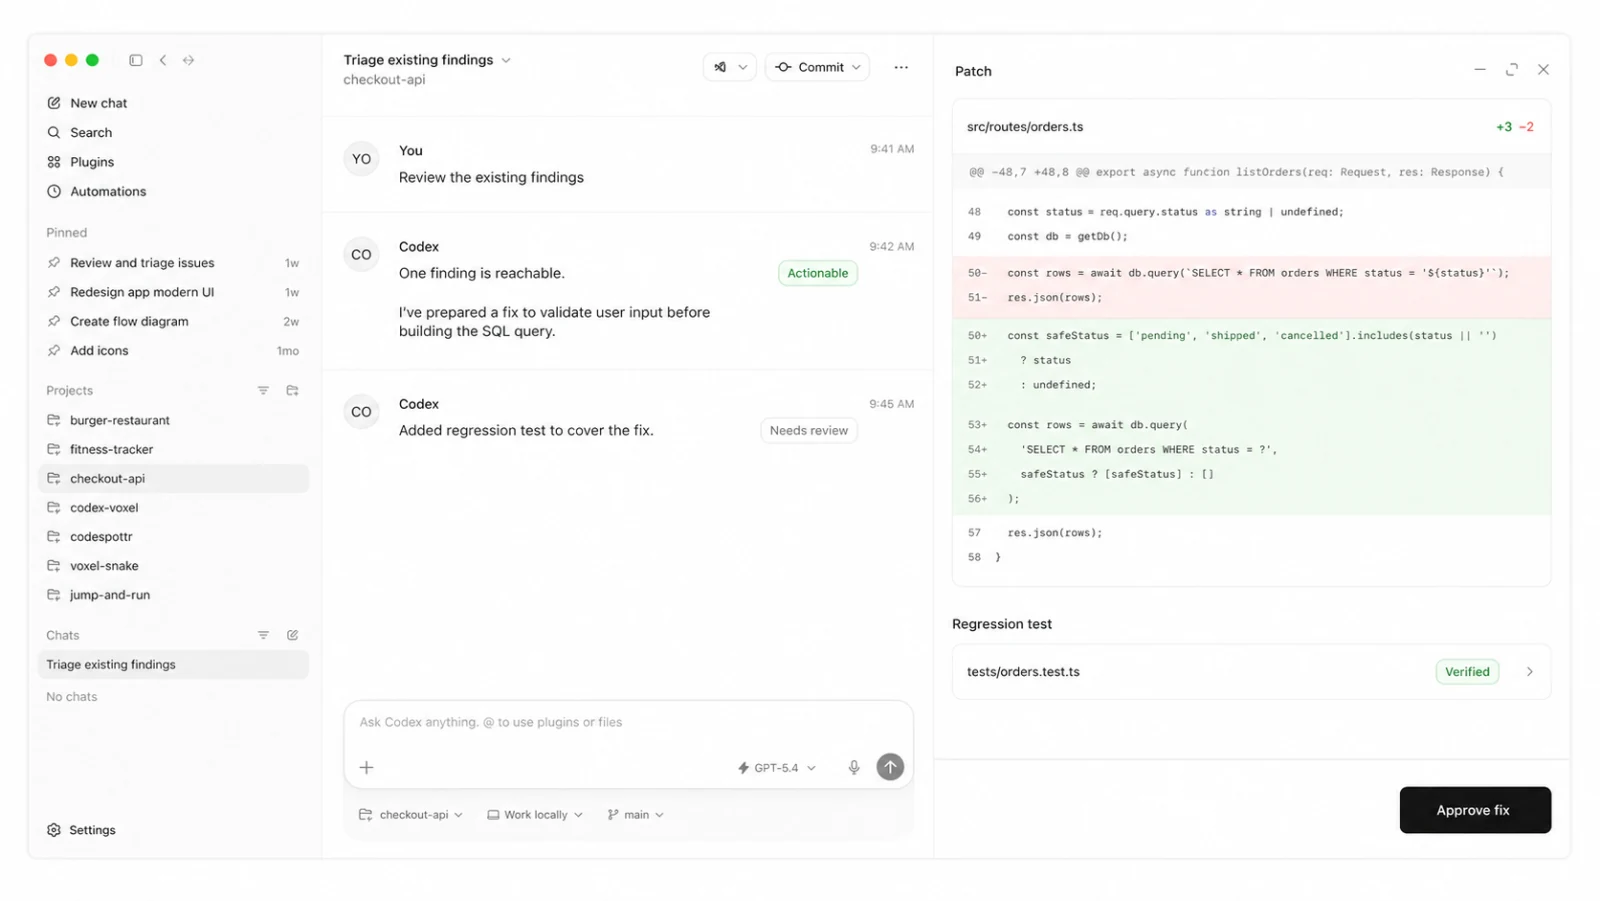
Los hallazgos existentes pasan por una clasificación y priorización respaldadas por evidencia, un parche revisado y una verificación de regresión. Interfaz ilustrativa.
La decisión de aplicar el cambio sigue correspondiendo a un ingeniero. Inspecciona el hallazgo y el diff propuesto, decide si lo aplicas y verifica el resultado. También puedes exportar hallazgos e informes o incorporarlos a los flujos de trabajo existentes para gestionar incidencias, con aprobación explícita.
Integra verificaciones de seguridad en las herramientas existentes
Si prefieres trabajar desde una terminal, un pipeline de CI o una herramienta interna, la CLI de Codex Security y el SDK de TypeScript, ambos de código abierto, admiten esos flujos de trabajo. El paquete @openai/codex-security es público, pero ejecutar escaneos requiere acceso a Codex Security.
Para la primera ejecución, sigue los requisitos previos y los pasos de inicio de sesión de la CLI y luego inicia un escaneo desde un repositorio que sea tuyo o que tengas permiso para evaluar:
npx @openai/codex-security login
npx @openai/codex-security scan .
Antes de escanear, revisa los permisos de los escaneos locales. Los escaneos locales usan tus permisos del sistema operativo y no se detienen para solicitar aprobación. Quita del entorno las credenciales que no sean pertinentes y guarda los resultados en una ubicación privada: los informes pueden contener fragmentos del código fuente y detalles de vulnerabilidades.
Una vez que el flujo de trabajo local te resulte útil, puedes hacerlo repetible con verificaciones de GitHub Actions o GitLab CI/CD. Puedes revisar pull requests o merge requests, exportar SARIF, conservar evidencia de seguridad y, de forma opcional, hacer que una verificación falle cuando los hallazgos alcancen el umbral de gravedad seleccionado. Si estás creando tu propia aplicación, el SDK de TypeScript ofrece funciones de escaneo, informes de progreso, cancelación y controles de costos.
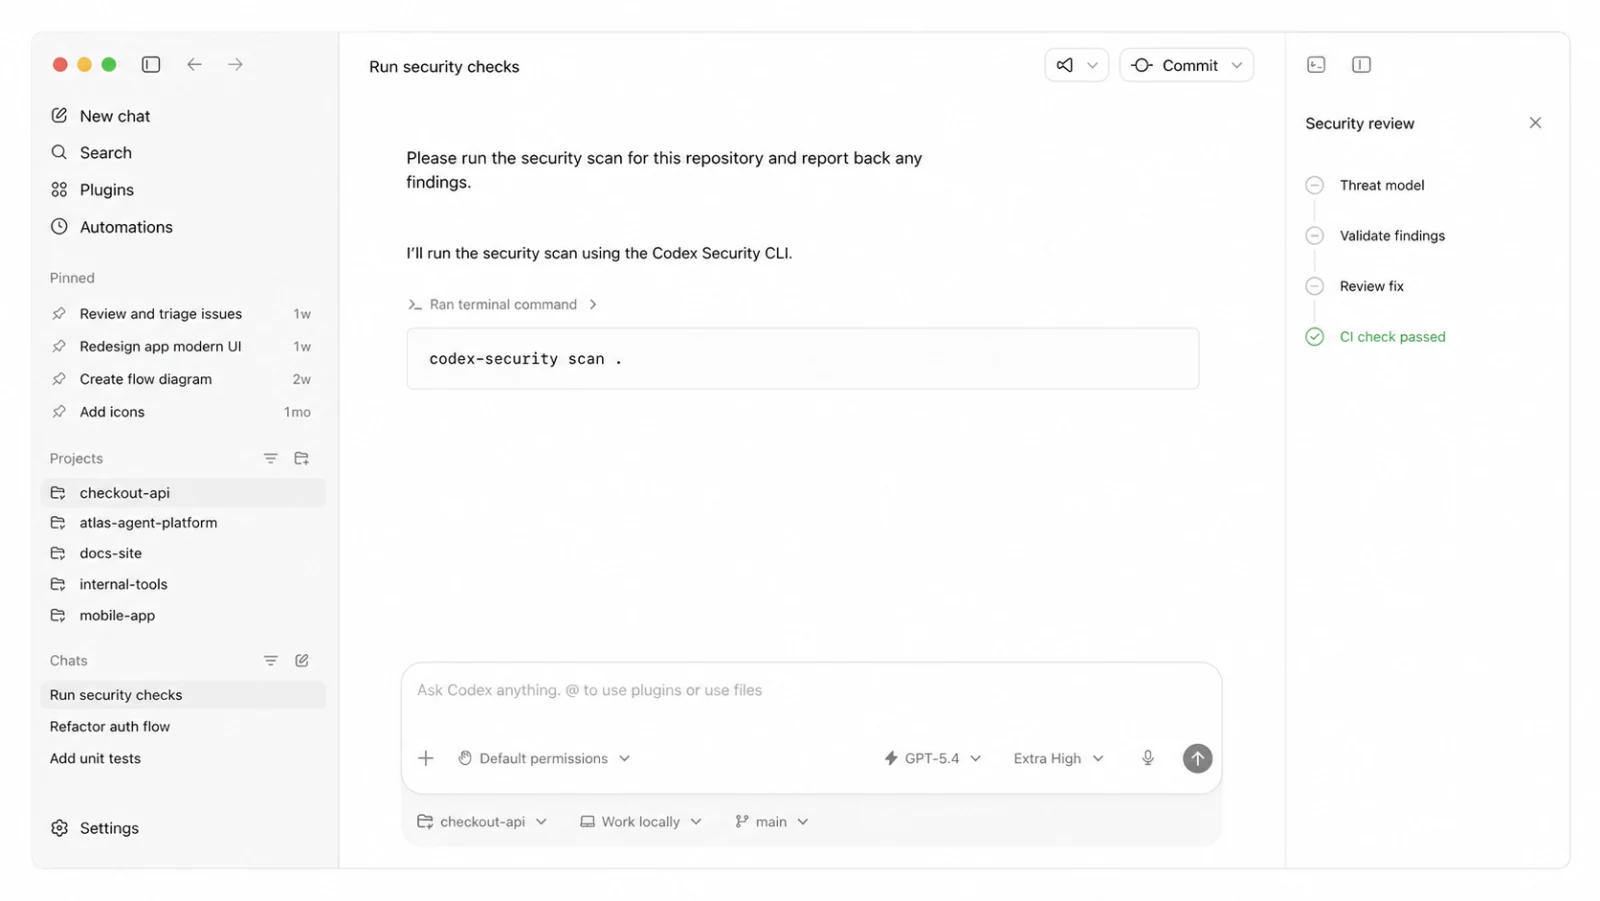
El análisis del repositorio, la validación, las correcciones revisadas por personas y las verificaciones de CI forman un solo flujo de trabajo. Interfaz ilustrativa.
Escanea varios repositorios y bases de código grandes
Cuando la misma revisión debe abarcar un conjunto de repositorios, el flujo de trabajo de escaneo por lotes de la CLI es un siguiente paso útil. Puedes descubrir repositorios de una cuenta u organización de GitHub autorizada, o preparar un inventario CSV con las URL de los repositorios o las rutas locales, las revisiones fijadas, los alcances opcionales y un modo de escaneo estándar o profundo para cada objetivo.
Después de preparar el inventario, ejecuta una campaña con un directorio de salida privado fuera de los repositorios:
npx @openai/codex-security bulk-scan repositories.csv \
  --output-dir /path/outside/repositories/security-portfolio \
  --workers 4 --max-attempts 3
Las campañas conservan el progreso y los resultados de cada repositorio por separado. Puedes reanudar el trabajo interrumpido, ajustar la concurrencia y los reintentos, proporcionar documentos de arquitectura o políticas de seguridad compartidos, y conservar los hallazgos, la cobertura y los resultados SARIF portables. Los modelos compatibles, el esfuerzo de razonamiento, la profundidad del escaneo y los límites de costo estimado te permiten elegir cuánto análisis merece cada objetivo. Considera los límites de costo estimado como estimaciones, no como topes estrictos de gasto.
Para un monorepo grande, limitaría el primer escaneo a un servicio o paquete bajo tu responsabilidad, o a otro límite de seguridad significativo. Comienza con un escaneo estándar y luego aplica escaneos profundos de forma selectiva a servicios sensibles o componentes complejos. En los repositorios de GitHub conectados, Codex Security en la nube puede revisar un intervalo seleccionado del historial de commits y seguir revisando los commits nuevos.
La campaña inicial te da una base desde la cual trabajar. Actualizar los modelos de amenazas, dar seguimiento a los hallazgos en tus sistemas existentes y verificar las correcciones revisadas es lo que convierte esa primera pasada en un programa de seguridad repetible.
Trabaja con el ecosistema de seguridad que ya usas
No hace falta empezar por reemplazar los sistemas que tu equipo ya usa. Codex Security está diseñado para trabajar junto con los escáneres, los sistemas de gestión de vulnerabilidades, las herramientas de seguimiento de incidencias, los proveedores de servicios y los proyectos de código abierto existentes. Puedes incorporar hallazgos existentes, exportar resultados portables y canalizar los problemas revisados de vuelta a esos flujos de trabajo.
A través de OpenAI Daybreak, también trabajamos con organizaciones de seguridad, investigadores, responsables del mantenimiento de proyectos de código abierto y socios para ofrecer defensa asistida por modelos en más herramientas y servicios. El acceso a capacidades avanzadas de ciberseguridad se limita a usuarios aprobados que realizan trabajo autorizado, con medidas de protección adaptadas a la actividad.
Adapta el acceso y las medidas de protección al trabajo
La mayoría de las tareas de defensa pueden comenzar con modelos de propósito general y Codex Security. Para los equipos de defensa aprobados, Daybreak Blue permite realizar trabajo autorizado, como clasificar y priorizar vulnerabilidades, analizar malware, desarrollar mecanismos de detección, realizar investigaciones de seguridad y validar parches. Daybreak Red está destinado a un conjunto más acotado de actividades especializadas y autorizadas, como la investigación avanzada de vulnerabilidades, la validación controlada de exploits y el red teaming. Requiere una aprobación y medidas de protección independientes.
Consulta las pautas actuales sobre modelos y Trusted Access para elegir la opción adecuada y confirmar que tu identidad, tu espacio de trabajo u organización de la API, el modelo y la interfaz del producto estén aprobados. La aprobación de acceso no configura tu entorno por ti. Define los sistemas y las acciones incluidos en el alcance, usa permisos de privilegio mínimo y ejecución aislada cuando corresponda, y mantén la revisión humana para las decisiones de gran impacto.
Elige un punto de partida
Si estás decidiendo qué probar primero, yo empezaría donde tu equipo ya tenga trabajo por hacer:
- Abre ChatGPT para realizar una investigación inicial.
- Instala el plugin de Codex Security para evaluar un repositorio o clasificar y priorizar los hallazgos pendientes.
- Configura la revisión de seguridad de Codex para revisar los pull requests antes de fusionarlos.
- Conecta un repositorio a Codex Security en la nube para analizarlo de forma continua.
- Explora la CLI y el SDK de TypeScript para agregar comprobaciones a las herramientas existentes.
- Consulta Trusted Access for Cyber y OpenAI Daybreak para realizar tareas avanzadas y autorizadas.
No tienes que adoptar todos los flujos de trabajo a la vez. Sea cual sea el que pruebes, el ciclo que te ayudará es el mismo: determina si el riesgo es real, examina la evidencia, revisa el cambio propuesto y verifica la corrección.