
El código que genera un agente puede acceder a los archivos, las credenciales y la red disponibles en su entorno.
Aísla las cargas de trabajo
Ejecuta las cargas de trabajo en entornos de cómputo aislados, como máquinas virtuales. Usa entornos separados para los usuarios o las cargas de trabajo que no deban compartir datos. Crea un proyecto de OpenAI dedicado a tu aplicación o carga de trabajo.
Restringe el acceso a la red
Permite el tráfico saliente solo hacia los puntos de acceso aprobados, incluidos los hosts que necesita el ejecutor.
Configura el acceso a la red según el origen de la conexión de cada herramienta.
- Los MCP del ejecutor se conectan desde tu entorno. Permite el acceso a los servidores que necesitan.
- Los MCP remotos se conectan desde el servicio de OpenAI. Sus puntos de acceso deben ser accesibles desde ese servicio.
Consulta las opciones de conexión en Herramientas MCP.
Revisa las acciones del agente
Activa la revisión automática con el ajuste de sesión review: "auto_review" para aprobar o rechazar automáticamente las solicitudes de aprobación compatibles. Mantén las restricciones de red y los controles de credenciales del entorno porque la revisión automática no los sustituye.
La revisión automática aplica un perfil de permisos con workspace-write como nivel base y acceso restringido a la red. Si usas el ejecutor estándar, tu contenedor debe admitir el aislamiento y permitir que Codex cree un sandbox. Consulta los requisitos previos del entorno de ejecución.
Tu aplicación aún necesita sus controladores existentes para gestionar las aprobaciones de acceso a orígenes en el navegador y el inicio de sesión. Consulta Uso de la computadora para ver cómo gestionar estos flujos.
Separa las credenciales
Otorga a la clave de tu aplicación los permisos api.agents.read y api.agents.write para las sesiones, además de api.responses.write para la inferencia. Agrega api.vaults.read y api.vaults.write para administrar las bóvedas.
Proporciona al ejecutor una clave de entorno mediante CODEX_API_KEY. Esta clave solo permite conectar entornos. No puede autorizar ninguna otra acción de la API. Consulta las instrucciones de configuración en Autenticación del ejecutor.
El código que genera el agente puede leer la clave de entorno. Mantén la clave de API de tu aplicación fuera del entorno. No incluyas claves en imágenes, código fuente ni registros. Rota o revoca las claves cuando sea necesario.
Usa un intermediario para acceder a servicios de terceros
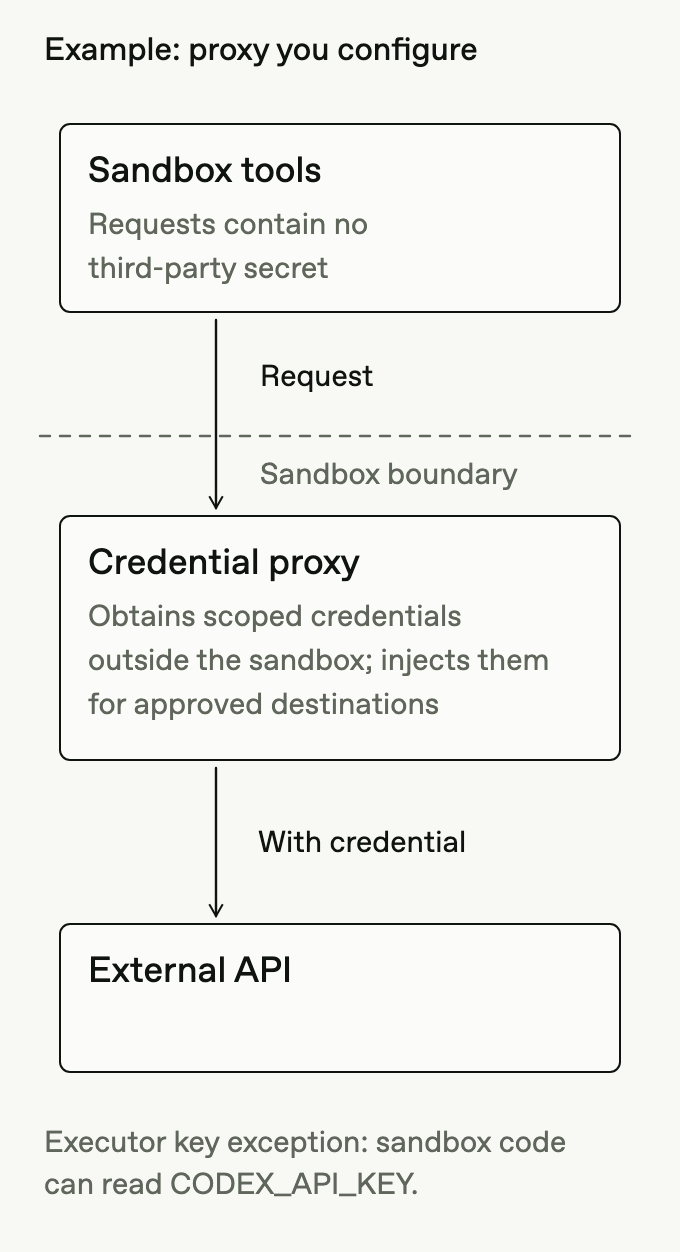
Mantén las credenciales de terceros fuera del entorno. Para las solicitudes a la API desde un sandbox alojado por OpenAI, usa los secretos de la bóveda como variables de entorno. El código del sandbox usa un marcador de posición. Un proxy de red proporciona el secreto real para los hosts aprobados.
En los entornos que alojas por tu cuenta, configura un proxy o un servidor de confianza que proporcione los secretos fuera del entorno. Tú proporcionas esa infraestructura. Para las herramientas de función, guarda las credenciales en la aplicación que procesa la llamada y devuelve solo el resultado.
Almacena las credenciales de larga duración en un gestor de secretos. Si inyectas un secreto almacenado en el entorno, el código que genera el agente puede leerlo. Rota las credenciales con regularidad y revócalas de inmediato si sospechas que quedaron expuestas.