
Quando o OpenClaw foi lançado, há quase um ano, mostrou ao mundo o que um agente persistente é capaz de fazer. Nas sessões comuns do Codex, o objetivo é fixo e uma pessoa orienta o trabalho. Já os agentes persistentes operam 24 horas por dia, 7 dias por semana, têm um escopo de atuação amplo e podem agir por iniciativa própria, sem aguardar instruções do usuário.
Apesar de tudo o que os agentes persistentes conseguem fazer, seu uso em produção ainda é limitado. Implantá-los traz vários desafios novos em relação ao software tradicional. No software tradicional, partimos do pressuposto de que a configuração e o código determinam o comportamento e de que as ameaças vêm, em sua maioria, de atacantes externos. Agentes persistentes podem alterar a própria configuração e escrever código arbitrário para atingir um objetivo. Quando os agentes agem de forma desalinhada, os ataques vêm de dentro.
Hoje, na OpenAI, temos agentes persistentes em operação em toda a empresa, entre eles centenas de agentes OpenClaw. Neste artigo, descrevemos alguns dos controles que adotamos para viabilizar a implantação do OpenClaw na OpenAI.
Separe a execução confiável da não confiável
Para proteger os agentes persistentes, precisávamos isolar a lógica determinística confiável da execução de LLMs, que tratamos como não confiável. A lógica confiável inclui componentes críticos de rede, identidade e isolamento. Esses componentes usam código estático tradicional e, salvo erros de software, devem se comportar conforme a configuração. Consideramos não confiáveis os agentes, o ambiente em que são executados e o código que escrevem. Nesse ambiente, os agentes podem gerar código dinamicamente para atingir um objetivo, sem garantias rígidas quanto ao comportamento.
Para viabilizar essa separação no OpenClaw, implementamos no projeto de código aberto a execução remota do harness. Com isso, o OpenClaw Gateway passou a poder ser executado em um contêiner separado do harness do agente e, no nosso caso, até em outro cluster.
Com essa separação, pudemos tratar o gateway, componente que configura o agente, como código determinístico confiável e concentrar nossos esforços em executar a carga de trabalho do agente em um ambiente isolado, tratando seu código como não confiável.
Imponha limites rígidos de segurança
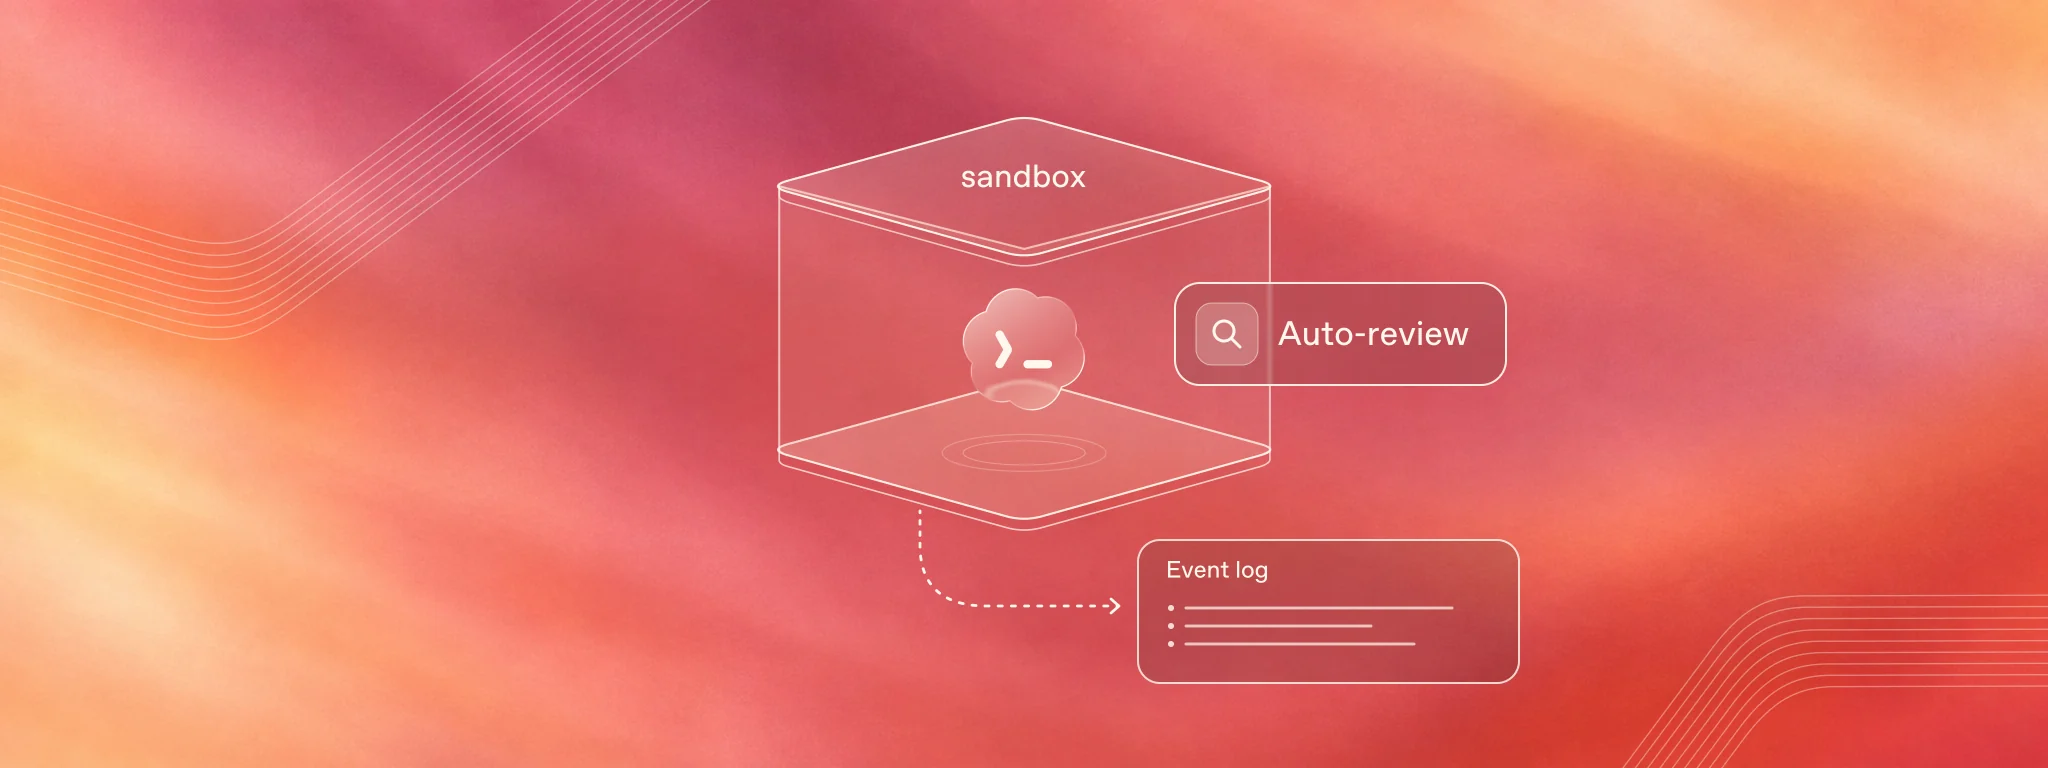
O ambiente isolado impõe limites de segurança às cargas de trabalho dos agentes ao restringir as ações que eles podem executar.
Na nossa implantação do OpenClaw, usamos os seguintes controles de sandbox:
- Rede: para controlar quais endpoints cada agente pode acessar, usamos uma lista de permissões gerenciada pela organização, com bloqueios explícitos para endpoints restritos.
- Espaço de trabalho: para controlar quais arquivos cada agente pode acessar, permitimos a gravação apenas nos diretórios de trabalho dos agentes.
- Processos: para controlar quais processos cada agente pode acessar, usamos o isolamento de processos da sandbox do Codex para Linux.
- Segredos: para controlar quais segredos cada agente pode acessar, gerenciamos os segredos por meio de um intermediário de credenciais. Assim, o agente não consegue vê-los.
Na nossa implantação do OpenClaw, usamos a sandbox integrada ao harness do Codex. Veja a seguir algumas das configurações que usamos. O arquivo requirements.toml restringe as opções disponíveis para configurar o Codex, e o arquivo config.toml define a configuração efetivamente usada. Também ativamos controles de segurança adicionais. Desabilitamos o modo danger-full-access e usamos a pesquisa na Web em cache, que encaminha as consultas ao índice da própria OpenAI.
requirements.toml
# Exclude unrestricted "danger-full-access" sandbox mode.
allowed_sandbox_modes = ["read-only", "workspace-write"]

# Permit cached hosted search, but not live hosted search.
allowed_web_search_modes = ["cached"]

# Require the managed network proxy.
experimental_network.enabled = true

# Prevent user-level configuration from expanding the domain allowlist.
experimental_network.managed_allowed_domains_only = true

# Allow only these destinations; replace with the workload's required hosts.
experimental_network.allowed_domains = [
  "github.com",
  "api.github.com",
  "codeload.github.com",
]

# Explicitly block these destinations, including cloud metadata endpoints.
experimental_network.denied_domains = [
  "pastebin.com",
  "*.pastebin.com",
  "webhook.site",
  "metadata.google.internal",
  "169.254.169.254",
]
config.toml
# Select the permission profile defined below.
default_permissions = "openclaw"

# Use cached hosted search.
web_search = "cached"

[permissions.openclaw.filesystem]
# Allow reads needed by the minimal runtime environment.
":minimal" = "read"

# Allow reading and modifying the agent's workspace.
"/home/dev-user/openclaw-workspaces" = "write"

# Allow reading managed assets without modifying them.
"/home/dev-user/read-only" = "read"

# Prevent access to SSH credentials.
"/home/dev-user/.ssh" = "deny"

[permissions.openclaw.network]
# Permit network access through the administrator-required proxy.
enabled = true

# Do not inherit an upstream proxy.
allow_upstream_proxy = false

# Keep the proxy's local/private-address guard enabled.
allow_local_binding = false

# Disable the SOCKS5 listener.
enable_socks5 = false

# Disable SOCKS5 UDP support.
enable_socks5_udp = false

# Do not permit proxy listeners on non-loopback addresses.
dangerously_allow_non_loopback_proxy = false

# Do not permit unrestricted Unix-socket access.
dangerously_allow_all_unix_sockets = false

[shell_environment_policy]
# Preserve default filtering of sensitive environment variables.
ignore_default_excludes = false

# Remove GitHub credentials from agent command environments.
# This does not hide credentials stored in accessible files.
exclude = [
  "GH_TOKEN",
  "GITHUB_TOKEN",
  "OPENCLAW_GITHUB_BASIC_AUTH",
  "OPENCLAW_GITHUB_READONLY_BASIC_AUTH",
]

[apps._default]
# Disable apps unless individually enabled.
enabled = false

# Disable destructive app operations by default.
destructive_enabled = false

# Disable open-world app operations by default.
open_world_enabled = false
Adicione proteções baseadas em modelos
Todos os controles descritos até aqui são estáticos, pois dependem de código determinístico tradicional para impedir que um agente execute ações desalinhadas. À medida que os modelos se tornam mais inteligentes, também precisamos de defesas que ganhem capacidade com o aumento dos recursos computacionais. Outros modelos podem cumprir esse papel.
Com a Revisão automática, um segundo agente pode monitorar e aprovar as ações do agente principal. Exigir revisão humana a todo momento causa fadiga e leva as pessoas a aceitar todas as solicitações de permissão sem examiná-las. Ao usar um revisor baseado em LLM como filtro, reservamos a atenção das pessoas para as decisões de aprovação mais importantes. Tanto o OpenClaw quanto o Codex oferecem esse recurso nativamente.
Na nossa implantação do OpenClaw, exigimos revisão automática para todas as ações dos agentes.
Separe a identidade do agente da identidade do usuário
Quando um agente executa uma ação, precisamos conseguir auditar essa ação, conceder ao agente acesso aos recursos e identificar quem tomou a iniciativa, se foi o agente ou o usuário. A identidade do agente nos permite fazer isso. Há especificações em desenvolvimento, como a WAG, que permitem aos agentes acessar recursos com a própria identidade. Outras, como a XAA, permitem que atuem em nome do usuário por meio de delegação OAuth. A identidade do agente é distinta das contas de serviço, que dão aos bots acesso separado à API. As duas devem ser usadas em conjunto. Por exemplo, seu agente deve atuar com a própria identidade e acessar serviços de terceiros por meio de contas de serviço vinculadas a essa identidade.
Na nossa implantação do OpenClaw, cada agente tem uma identidade única associada a uma conta de serviço do ChatGPT. Assim, cada agente tem sua própria credencial de inferência, separada da credencial do usuário, e as equipes podem conectar plug-ins personalizados ao agente. Isso também nos permite auditar as ações do agente e, se necessário, desativar a inferência.
Observe todo o ciclo de vida dos agentes
Com observabilidade abrangente, os operadores conseguem acompanhar todo o ciclo de vida dos agentes, desde a configuração até as ações executadas. Para agentes persistentes, essa cobertura é essencial para rastrear e detectar ações desalinhadas.
Na nossa implantação do OpenClaw, registramos tudo, desde cada alteração de configuração no plano de controle até cada turno do agente. Como os turnos podem conter informações sensíveis, restringimos o acesso a esses logs a um pequeno grupo da equipe de segurança.
Considerações finais
A adoção de agentes persistentes ainda está no início. A falta de boas práticas consolidadas dificulta a implantação desses agentes em muitas empresas hoje.
Quando lançamos o piloto interno do OpenClaw na OpenAI, vimos um salto tanto na produtividade quanto na adoção, entre equipes técnicas e não técnicas de toda a empresa. Hoje temos mais de 500 agentes que trabalham por iniciativa própria em segundo plano. Entre outras tarefas, eles abrem pull requests automaticamente em resposta ao feedback sobre o produto e executam experimentos contínuos com dados sobre novos recursos.
Durante o OpenAI DevDay, anunciamos o OpenClaw Enterprise (OCE), um plano de controle de código aberto para agentes, independente de fornecedor. Se você usa o OCE, pode iniciar um agente com muitas das proteções descritas aqui já integradas usando a configuração predefinida padrão do Codex. O projeto ainda está na fase piloto, e planejamos lançar a versão 1.0 até o fim do ano.
Acreditamos que muitos dos maiores ganhos que a IA trará às empresas virão dos agentes persistentes. Ao compartilhar o que aprendemos e desenvolver o OCE de forma aberta, esperamos que todos possam implantar esses agentes com mais segurança.