
O código gerado pelo agente pode acessar os arquivos, as credenciais e a rede disponíveis no ambiente em que é executado.
Isole as cargas de trabalho
Execute as cargas de trabalho em ambientes de computação isolados, como máquinas virtuais. Use ambientes separados para usuários ou cargas de trabalho que não devem compartilhar dados. Crie um projeto na OpenAI dedicado ao seu aplicativo ou à sua carga de trabalho.
Restrinja o acesso à rede
Permita tráfego de saída apenas para endpoints aprovados, incluindo os hosts necessários para o executor.
Configure o acesso à rede de acordo com a origem da conexão de cada ferramenta.
- Conexões MCP do executor partem do seu ambiente. Permita o acesso aos servidores necessários.
- Conexões MCP remotas partem do serviço da OpenAI. Esse serviço precisa conseguir acessar os endpoints dessas conexões.
Consulte as opções de conexão em Ferramentas MCP.
Revise as ações do agente
Ative a revisão automática com a configuração de sessão review: "auto_review" para aprovar ou negar automaticamente as solicitações de aprovação compatíveis. Mantenha as restrições de rede e os controles de credenciais do ambiente, pois a revisão automática não os substitui.
A revisão automática aplica um perfil de permissões que usa workspace-write como base e restringe o acesso à rede. Se você usa o executor padrão, o contêiner precisa oferecer suporte ao isolamento e permitir que o Codex crie um sandbox. Consulte os pré-requisitos do ambiente de execução.
A aprovação de acesso a origens no navegador e o login ainda dependem dos manipuladores existentes no seu aplicativo. Consulte Uso do computador para saber como lidar com esses fluxos.
Separe as credenciais
Conceda à chave do aplicativo as permissões api.agents.read e api.agents.write para sessões e api.responses.write para inferência. Adicione api.vaults.read e api.vaults.write para gerenciar cofres.
Forneça ao executor uma chave de ambiente por meio da variável CODEX_API_KEY. Essa chave permite apenas conectar ambientes. Ela não pode autorizar nenhuma outra ação da API. Consulte as instruções de configuração em Autenticação do executor.
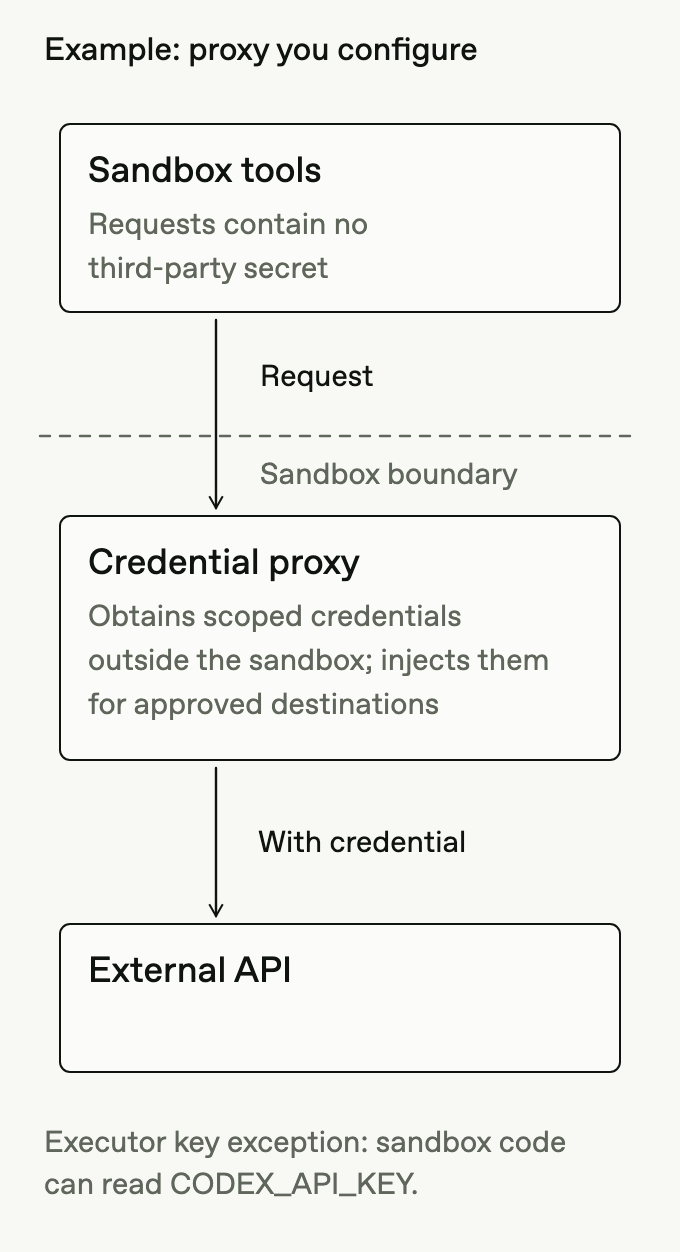
O código gerado pelo agente pode ler a chave de ambiente. Mantenha a chave de API do aplicativo fora do ambiente. Não inclua chaves em imagens, no código-fonte ou em logs. Substitua ou revogue as chaves quando necessário.
Intermedeie o acesso a serviços de terceiros
Mantenha as credenciais de terceiros fora do ambiente. Para fazer requisições de API a partir de um sandbox hospedado pela OpenAI, use segredos do cofre como variáveis de ambiente. O código no sandbox usa um valor substituto. Um proxy de rede fornece o segredo real para os hosts aprovados.
Em ambientes auto-hospedados, configure um proxy ou servidor confiável para fornecer os segredos fora do ambiente. Você é responsável por fornecer essa infraestrutura. Para ferramentas de função, mantenha as credenciais no aplicativo que processa a chamada e retorne apenas o resultado.
Armazene credenciais de longa duração em um gerenciador de segredos. Mesmo que um segredo esteja armazenado no gerenciador, injetá-lo no ambiente o expõe ao código gerado pelo agente. Substitua as credenciais regularmente e revogue-as de imediato se suspeitar que foram expostas.