
セキュリティの未対応項目を処理するうえで、新たな問題の可能性を見つけることは出発点にすぎません。その問題が自分たちのソフトウェアに影響するかを見極め、証拠を集め、安全な修正を取り込む必要があります。コード、アラート、脆弱性レポートが次々に届くなかで、その作業はますます難しくなります。
最近、ChatGPT、Codex Security、オープンソースの Codex Security CLI で、この一連の作業を進める方法が増えました。マージ前の Pull Request のレビュー、リポジトリや既存の未対応の脆弱性の調査、CI への定期的なチェックの追加が可能です。これらの機能は OpenAI Daybreak の一部です。OpenAI Daybreak は、承認を受けた防御担当者に向けて、モデル、セキュリティツール、責任あるアクセス提供、セキュリティエコシステムを結び付けます。
以前に報告した結果では、Codex Security クラウドは 3 万を超えるコードベースで 3,000 万件を超えるコミットを分析していました。この記事では、利用できる各ワークフローがどのような場面に適しているか、私ならどこから始めるかを紹介します。目指すことは一貫しています。アクセス範囲を限定し、重大な判断の責任を人が担う体制を保ちながら、検出結果から証拠を集め、レビュー済みの修正につなげることです。
これらのワークフローは出発点としての提案であり、あらゆる環境にそのまま当てはまる導入パターンではありません。開発者は、組織、ユースケース、リスク特性、データの取り扱い方法に合わせて調整し、自分たちの環境に適した構成、安全対策、導入方法を判断する必要があります。
ChatGPT で始める調査
ログの抜粋、アドバイザリ、インシデントの時系列情報がすでにあるなら、ChatGPT はそれらをもとに状況を考察する出発点として役立ちます。たとえば、次のような使い方を試せます。
- 不審なログの抜粋を調査し、まだ不足している証拠を特定します。
- 脆弱性アドバイザリを要約し、自分たちのシステムに及ぶ可能性のある影響を整理します。
- インシデントの時系列を再構成したり、検知ルールの草案を作成したりします。
- 新機能の脅威モデルを作成し、対策の選択肢を比較します。
- 技術的な検出結果を、エンジニアリング部門や経営層に向けた指針にまとめます。
引き続き、根拠となる証拠を確認し、組織のデータ取り扱いポリシーに従い、取るべき行動を判断する必要があります。次の疑問に答えるためにリポジトリ、Pull Request、セキュリティの未対応項目、提案されたパッチを詳しく調べる必要が出てきたら、Codex Security のワークフローに移るよいタイミングです。
コードのマージ前のセキュリティレビュー
Codex Security レビューは、GitHub の Pull Request にセキュリティに特化した分析を組み込みます。すでに GitHub で変更をレビューしているなら、自然に始められる方法です。ワークスペースにリサーチプレビューのアクセス権があり、リポジトリが接続されていれば、次のコメントでレビューを依頼できます。
@codex security reviewチームのワークフローに合うなら、Pull Request の作成時、プッシュのたび、または既存の Codex コードレビューの実行時に、自動レビューを行うよう設定できます。リポジトリの脅威モデルやその他のセキュリティ指針は、ここで役立つコンテキストになります。アプリケーションの資産、信頼境界、前提を考慮したレビューにつながるためです。
Codex は、Pull Request の差分と関連するリポジトリのコンテキストを併せて検討します。Pull Request 上の検出結果は出発点です。関連する Codex タスクの セキュリティレポート には、重大度、裏付けとなる証拠、攻撃経路、検証の詳細、修正の指針が含まれます。注意したいのは、報告対象とするしきい値です。GitHub に投稿される検出結果は、Pull Request の公開範囲を引き継ぎます。
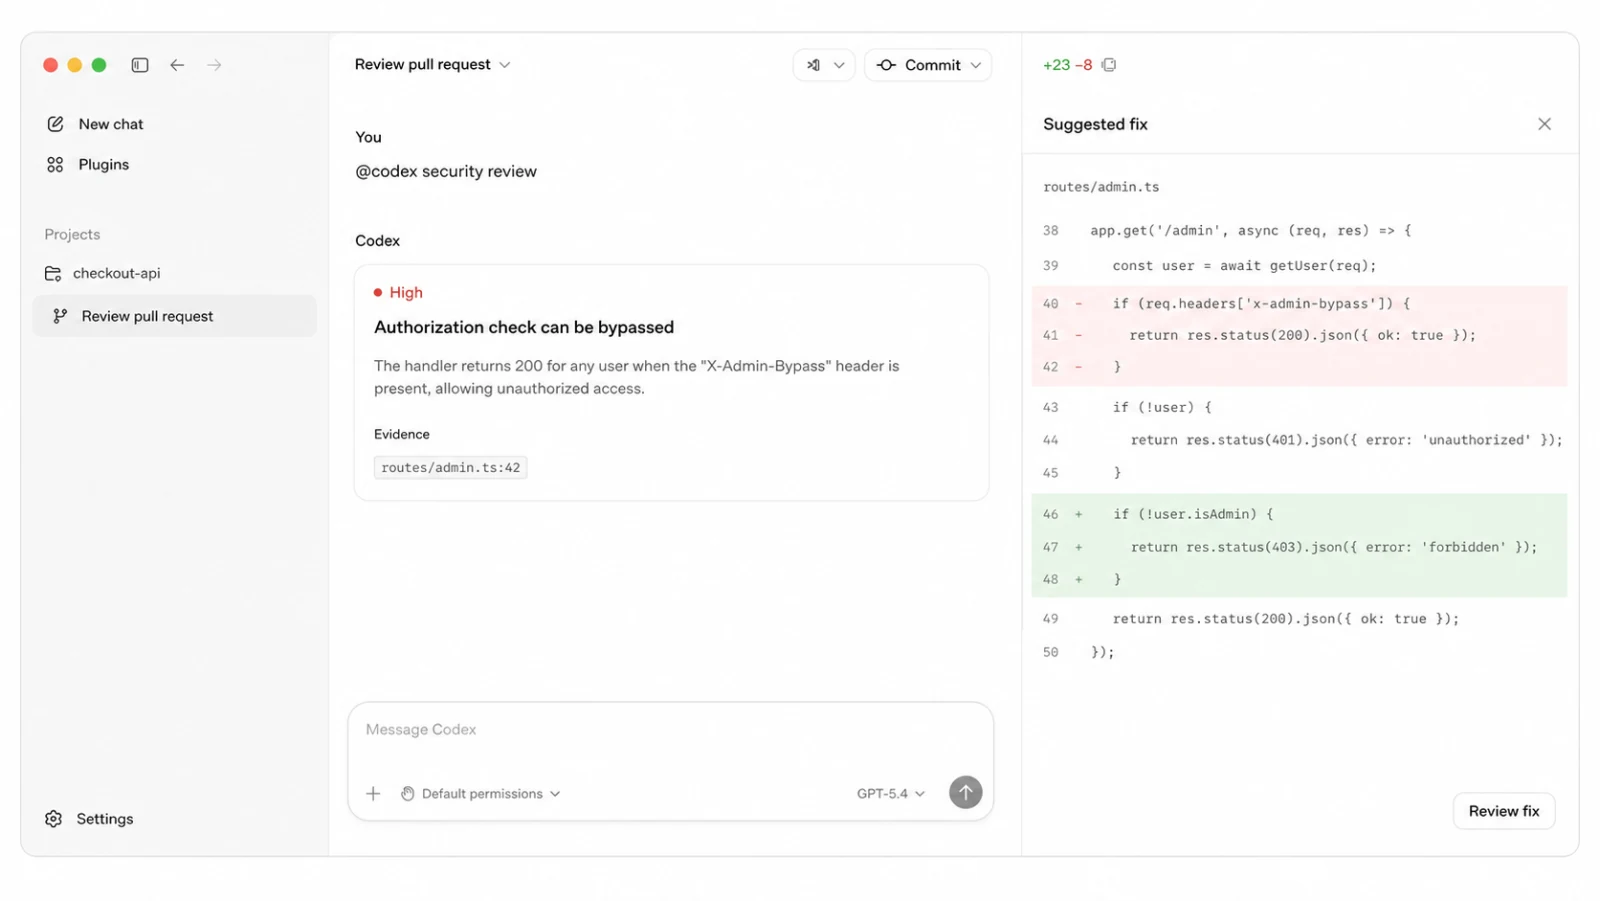
Pull Request のレビューでは、検出結果を証拠と修正案に結び付けます。画面はイメージです。
Codex Security レビューは、GitHub リポジトリが接続された対象の ChatGPT Enterprise、Business、Edu、Pro ワークスペースで、リサーチプレビューとして利用できます。
Codex Security によるリポジトリの調査
調査対象が 1 件の Pull Request に収まらない場合、Codex Security プラグインを使えば、リポジトリ全体、コンポーネント、ブランチ、コミット、ローカルの変更を評価できます。初回の評価や日常的なレビューなら、私なら標準スキャンから始めます。重要なシステムや対象を絞ったディレクトリで、より広範な分析を繰り返すために時間と計算リソースをかける価値がある場合は、ディープスキャンが適しています。
セキュリティワークベンチは、スキャン、検出結果、リポジトリを Codex のデスクトップ環境にまとめます。検出結果を妥当と判断する前に、根拠となる証拠、重大度、確信度、攻撃経路、カバレッジを確認してください。実行ごとの検出結果を比較したり、妥当と判断した検出結果についてパッチの提案へ進んだりすることもできます。
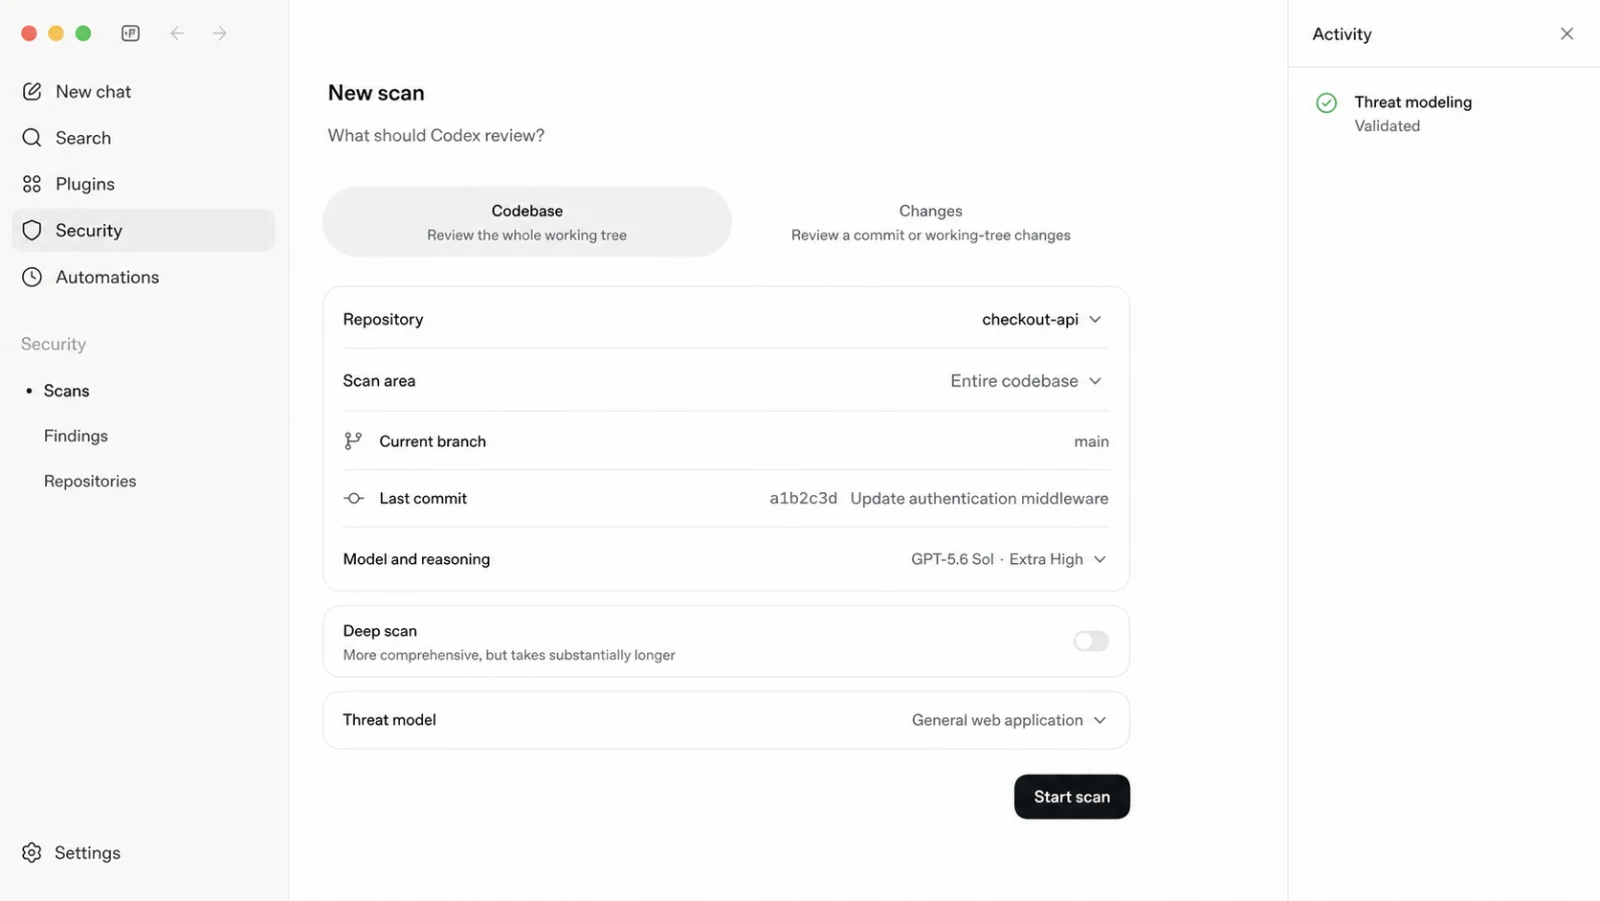
スキャンを開始する前に、リポジトリ、対象範囲、脅威モデルを選択します。画面はイメージです。
最近のワークベンチの更新により、長期にわたる調査の地味な作業である、進行状況の把握がしやすくなりました。現在のスキャン段階、レビュー済みファイル、稼働中のワーカー、経過時間、実測のトークン使用量を確認できます。中断したディープスキャンは、完了済みの作業を繰り返さずに再開でき、再利用可能な要約によって不要な負荷も抑えられます。
重要なリポジトリの継続的なレビュー
継続的な確認が必要なリポジトリには、Codex Security クラウドを設定して、接続した GitHub リポジトリを継続的に分析できます。リポジトリ、ブランチ、環境、履歴の対象期間を選ぶと、Codex がリポジトリ固有の脅威モデルを構築し、関連するコミットをレビューして、調査対象の検出結果を優先順位付きで提示します。
実行可能な場合は、問題の可能性が高いものを隔離された環境で検証します。裏付けとなるコードの抜粋、呼び出し経路、再現時の出力、修正の指針が、具体的なレビュー材料になります。アーキテクチャや優先事項の変化に合わせて、脅威モデルを最新に保つことも有用です。Pull Request を作成する前には、提案されたパッチも確認してください。
Codex Security クラウドはリサーチプレビューとして利用できます。大規模なリポジトリでは、初回スキャンに数時間かかる場合があります。その後の分析は、新たに関連するコミットや変更に重点を置きます。
既存のアラートを具体的に対応できるキューに整理
調査すべき検出結果は、すでに数多くあるかもしれません。チームに静的解析の結果、依存関係のアラート、バグバウンティの報告、アドバイザリ、チケットがあるなら、新たなスキャンを始めずに、現在のリポジトリと照らし合わせて未対応項目をトリアージできます。
Codex Security は、SARIF レポート、GitHub のコードスキャンや Dependabot の検出結果、セキュリティアドバイザリ、Jira や Linear のチケット、その他の脆弱性レポートを扱えます。各指摘を検討し、関連する入力とコードパスを追跡して、既存の対策を確認します。そのうえで、証拠が対応の必要性を裏付けているのか、問題が該当しないことを示唆しているのか、さらにレビューが必要なのかを説明します。
こうした証拠は、実際に運用しているソフトウェアに影響する問題に集中するために役立ちます。私なら、従来のスキャナーも引き続き使います。Codex Security は、リポジトリ固有の調査と、必要に応じた追加検証によって、決定論的なスキャンを補完するものだからです。
信頼できる検出結果から検証済みの修正へ
検出結果が信頼できそうだと分かったら、次に考えるのは安全に修正できるかどうかです。妥当と判断した検出結果について、Codex Security に修正の準備を依頼します。安全かつ実行可能な場合は、問題を再現し、対象を絞ったパッチを生成して、その変更が元の問題を解消することを示す証拠を提示できます。
可能な場合、このワークフローは修正前に失敗し、修正後に成功する回帰テストを追加します。これはパッチと併せて確認できる有用な証拠です。信頼できるテストを安全に作成できない場合は、検証済みの範囲を過大に表現せず、まだ裏付けが不足している点を記録します。
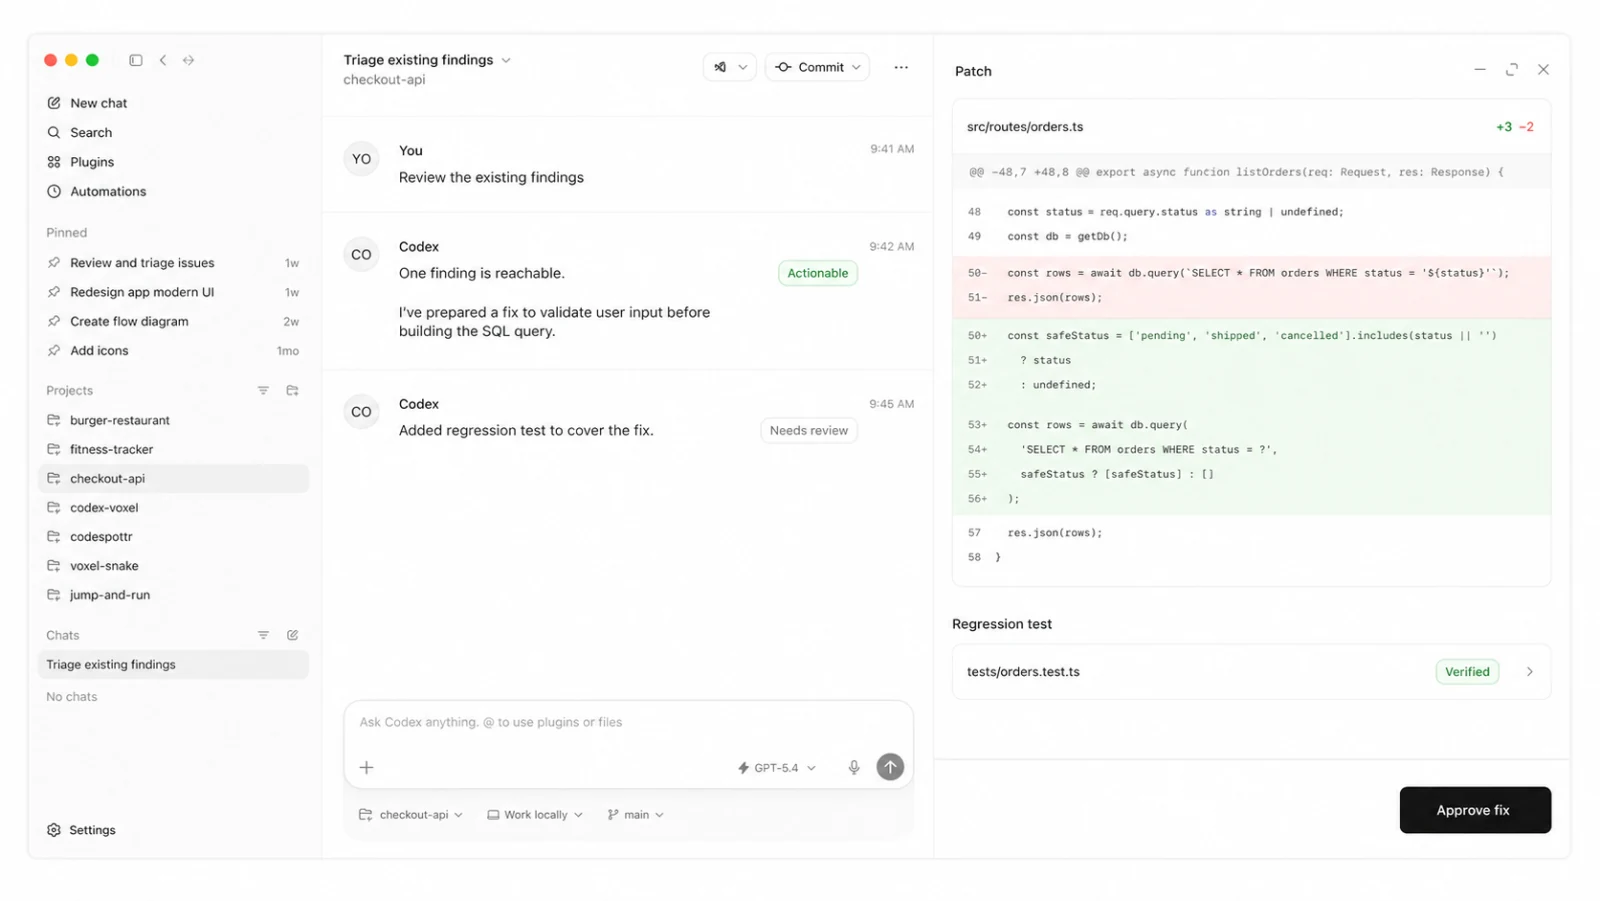
既存の検出結果に対して、証拠に基づくトリアージ、パッチのレビュー、回帰検証を進めます。画面はイメージです。
変更を適用するかどうかは、引き続きエンジニアが判断します。検出結果と提案された差分を確認し、適用の可否を決め、結果を検証してください。また、明示的な承認のもとで、検出結果やレポートをエクスポートしたり、既存の課題管理ワークフローに送ったりすることもできます。
既存ツールへのセキュリティチェックの組み込み
ターミナル、CI パイプライン、社内ツールから作業したい場合は、オープンソースの Codex Security CLI と TypeScript SDK がそのワークフローに対応しています。@openai/codex-security パッケージは公開されていますが、スキャンの実行には Codex Security のアクセス権が必要です。
初めて実行するときは、CLI の前提条件とサインイン手順に従い、その後、自分が所有しているか、評価する許可を得ているリポジトリからスキャンを開始します。
npx @openai/codex-security login
npx @openai/codex-security scan .スキャンの前に、ローカルスキャンの権限を確認してください。ローカルスキャンは、オペレーティングシステム上のユーザー権限で動作し、承認を求めて一時停止することはありません。無関係な認証情報は環境から取り除き、結果は非公開の場所に保存してください。レポートにはソースコードの抜粋や脆弱性の詳細が含まれる場合があります。
ローカルのワークフローが役立つと分かったら、GitHub Actions または GitLab CI/CD のチェックで繰り返し実行できるようにします。Pull Request やマージリクエストのレビュー、SARIF のエクスポート、セキュリティの証拠の保存が可能です。また、検出結果が選択した重大度のしきい値に達した場合に、チェックを失敗させることもできます。独自のアプリケーションを開発する場合は、TypeScript SDK がスキャン、進捗報告、キャンセル、コスト制御の機能を提供します。
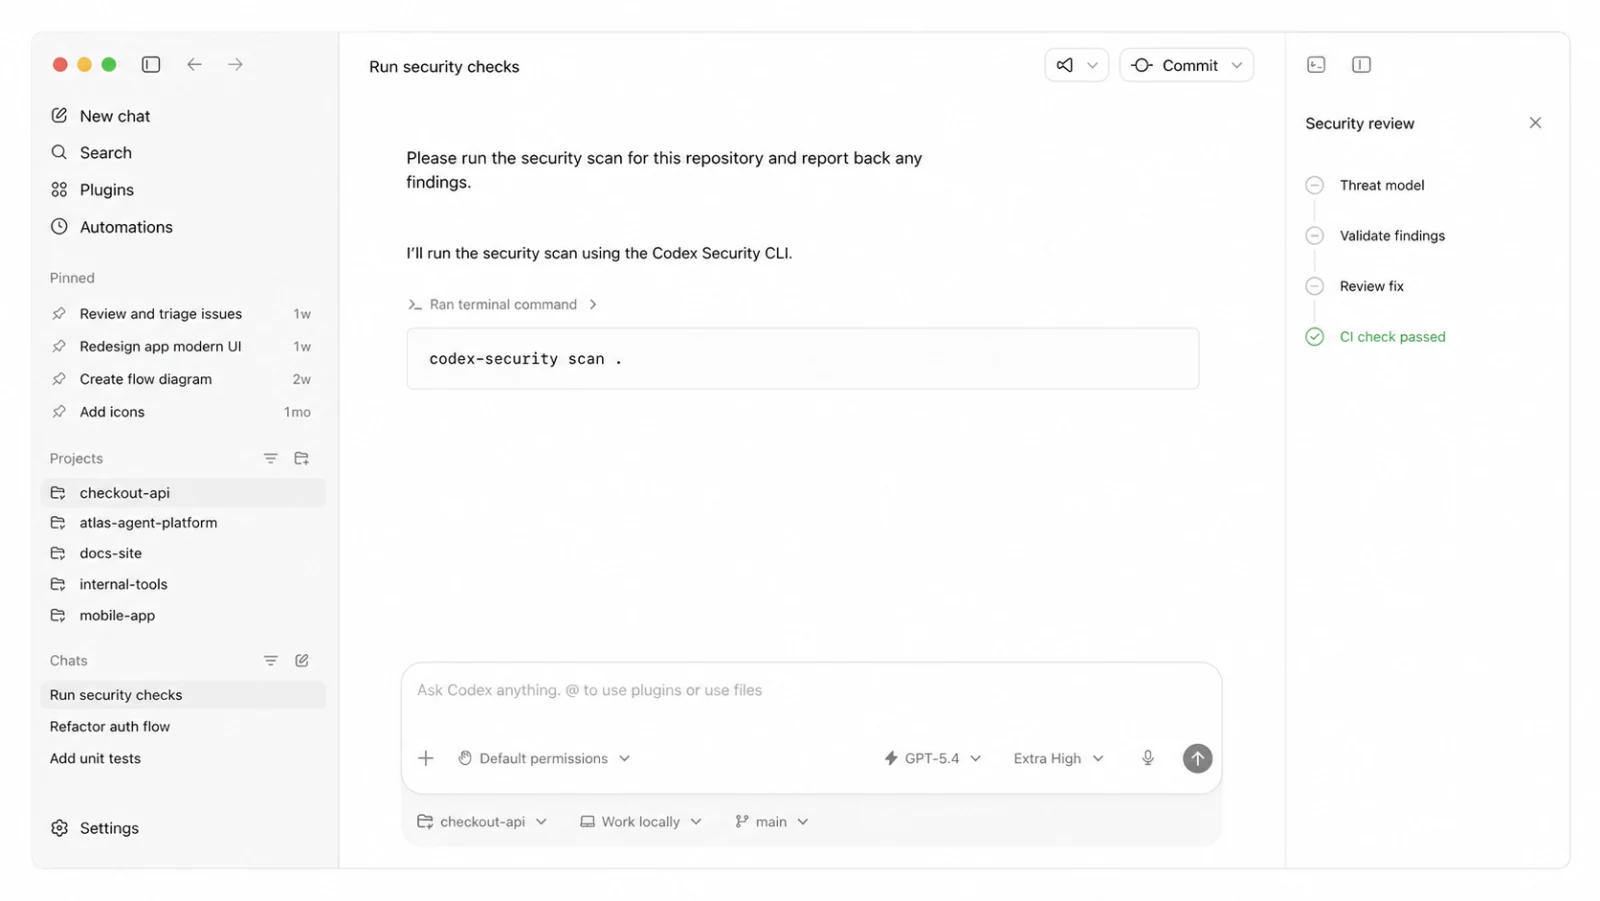
リポジトリの分析、検証、人がレビューした修正、CI チェックが、1 つのワークフローを構成します。画面はイメージです。
複数のリポジトリと大規模なコードベースのスキャン
管理する複数のリポジトリに同じレビューを行う必要がある場合は、次のステップとして CLI の一括スキャンのワークフローが役立ちます。アクセスが許可された GitHub アカウントや組織からリポジトリを検出することも、各対象についてリポジトリの URL またはローカルパス、固定したリビジョン、任意の対象範囲、標準またはディープのスキャンモードを記載した CSV インベントリを用意することもできます。
インベントリを準備したら、リポジトリの外部に非公開の出力ディレクトリを指定して、キャンペーンを実行します。
npx @openai/codex-security bulk-scan repositories.csv \
  --output-dir /path/outside/repositories/security-portfolio \
  --workers 4 --max-attempts 3
キャンペーンは、リポジトリごとに進捗と結果を個別に保存します。中断した作業の再開、同時実行数や再試行の調整、共通のアーキテクチャ文書やセキュリティポリシーの提供、検出結果やカバレッジ、他のツールでも利用できる SARIF 形式の結果の保存が可能です。対応モデル、推論強度、スキャンの深度、推定コストの上限を設定し、対象ごとにどの程度の分析を行うかを選べます。推定コストの上限は見積もりとして扱い、支出を厳密に制限するものとは考えないでください。
大規模なモノレポでは、私なら初回スキャンの対象を、自分たちが担当するサービスやパッケージ、その他のセキュリティ上意味のある境界で区切られた範囲に絞ります。標準スキャンから始め、その後、機密性の高いサービスや複雑なコンポーネントを選んでディープスキャンを適用します。接続済みの GitHub リポジトリでは、Codex Security クラウドで選択した範囲のコミット履歴をレビューし、新しいコミットのレビューを継続できます。
初回のキャンペーンによって、今後の作業の基準が得られます。脅威モデルを更新し、既存のシステムで検出結果を追跡し、レビュー済みの修正を検証することで、初回の確認を継続的に実行できるセキュリティの取り組みへと発展させられます。
既存のセキュリティエコシステムとの連携
まずチームが使っているシステムを置き換える必要はありません。Codex Security は、既存のスキャナー、脆弱性管理システム、課題管理ツール、サービスプロバイダー、オープンソースプロジェクトと併用できるよう設計されています。既存の検出結果を取り込み、他のツールでも利用できる形式で結果をエクスポートし、レビュー済みの問題を元のワークフローに戻せます。
また、OpenAI Daybreak を通じて、セキュリティ組織、研究者、オープンソースのメンテナー、パートナーと連携し、モデルによる防御支援をより多くのツールやサービスで利用できるようにしています。高度なサイバー機能へのアクセスは、許可された作業を行う承認済みのユーザーに限定され、活動に応じた安全対策が適用されます。
作業に応じたアクセス権と安全対策
防御業務の多くは、汎用モデルと Codex Security から始められます。承認を受けた防御担当者に対して、Daybreak Blue は、脆弱性のトリアージ、マルウェア分析、検知エンジニアリング、セキュリティ調査、パッチの検証など、許可された作業を支援します。Daybreak Red は、高度な脆弱性研究、管理された環境でのエクスプロイト検証、レッドチーミングなど、より限定的で専門性の高い、許可された活動を対象としています。利用には別途の承認と安全対策が必要です。
モデルと Trusted Access に関する最新のガイダンスを参照して適切なサービスを選び、自分のユーザー ID、ワークスペースまたは API 組織、モデル、利用する製品インターフェースが承認されていることを確認してください。アクセスの承認を受けても、環境が自動的に設定されるわけではありません。対象となるシステムと操作を定義し、最小権限を適用して、必要に応じて隔離された環境で実行し、重大な判断には引き続き人によるレビューを組み込んでください。
出発点の選び方
最初に何を試すか迷っているなら、私ならチームにすでに必要な作業があるところから始めます。
- 初期調査には ChatGPT を開きます。
- リポジトリを評価したり、既存のバックログをトリアージしたりするには、Codex Security プラグインをインストールします。
- マージ前に Pull Request をチェックするには、Codex Security レビューを設定します。
- 継続的に分析するには、リポジトリを Codex Security クラウドに接続します。
- 既存のツールにチェックを追加するには、CLI と TypeScript SDK の詳細をご覧ください。
- 許可を得て高度な作業を行う場合は、Trusted Access for Cyber と OpenAI Daybreak をご確認ください。
すべてのワークフローを一度に導入する必要はありません。どれを試す場合も、効果的な進め方は同じです。リスクが実在するかを確かめ、証拠を精査し、提案された変更をレビューして、修正を検証するというサイクルを繰り返します。