
エージェントが生成したコードは、実行環境で利用できるファイル、認証情報、ネットワークにアクセスできます。
ワークロードの隔離
ワークロードは、仮想マシンなどの隔離されたコンピューティング環境で実行してください。ユーザー間またはワークロード間でデータを共有してはいけない場合は、それぞれに別の環境を用意してください。アプリケーションやワークロード専用の OpenAI プロジェクトを作成してください。
ネットワークアクセスの制限
送信トラフィックは、エグゼキューターに必要なホストを含む、承認済みのエンドポイント宛てに限って許可してください。
各ツールの接続元に応じてネットワークアクセスを設定してください。
- エグゼキューター MCP は、ユーザーの環境から接続します。必要なサーバーへのアクセスを許可してください。
- リモート MCP は、OpenAI のサービスから接続します。そのサービスから各エンドポイントに到達できる必要があります。
接続方法については、MCP ツールを参照してください。
エージェントの操作のレビュー
自動レビューを有効にするには、セッション単位で review: "auto_review" を設定してください。これにより、対象となる承認リクエストが自動的に承認または拒否されます。自動レビューは、環境のネットワーク制限や認証情報のアクセス制御に代わるものではありません。これらの制御は引き続き適用してください。
自動レビューでは、workspace-write を基本とし、ネットワークアクセスを制限する権限プロファイルが適用されます。標準のエグゼキューターを使用する場合は、サンドボックスをサポートするコンテナを使用し、Codex がサンドボックスを作成できるように設定してください。詳しくは、実行環境の前提条件を参照してください。
ブラウザでのオリジンへのアクセス承認とサインインの処理には、引き続きアプリケーションの既存のハンドラーが必要です。これらの処理手順については、コンピューターの使用を参照してください。
認証情報の分離
アプリケーションキーには、セッション用に api.agents.read と api.agents.write を、推論用に api.responses.write を付与してください。ボールトを管理する場合は、api.vaults.read と api.vaults.write も追加してください。
エグゼキューターには、環境キーを CODEX_API_KEY として設定してください。このキーで許可されるのは環境の接続だけです。他の API 操作を認可することはできません。設定方法については、エグゼキューターの認証を参照してください。
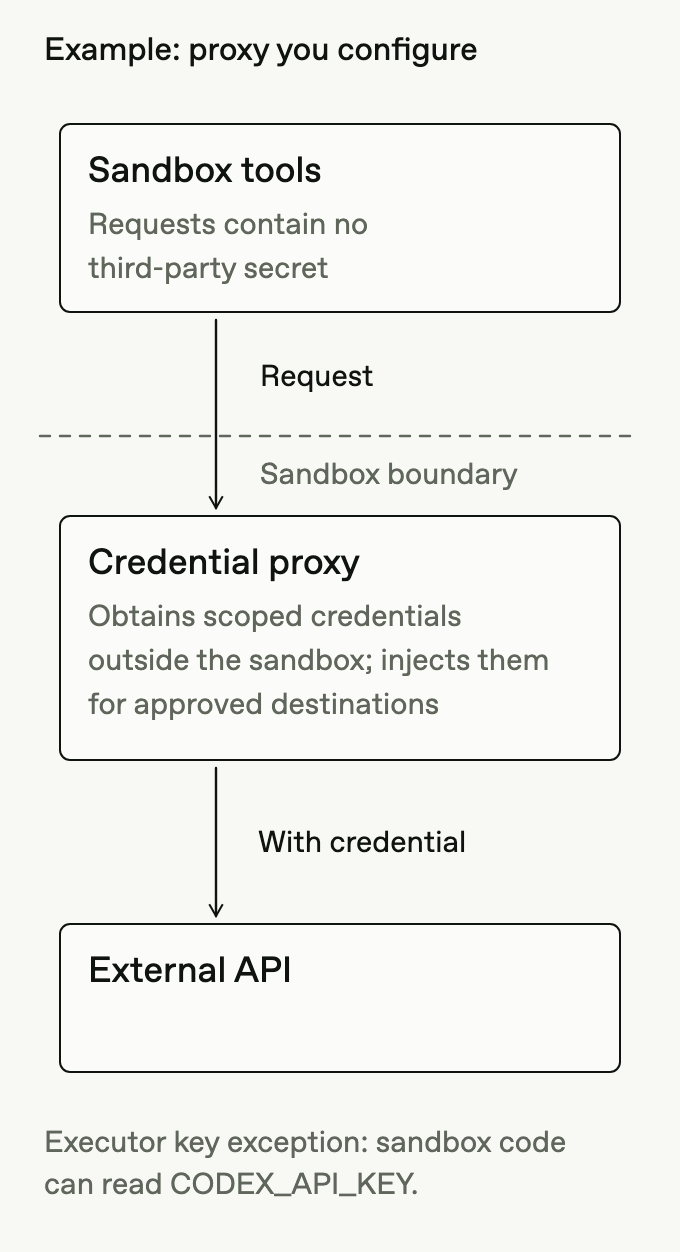
エージェントが生成したコードは環境キーを読み取れます。アプリケーションの API キーは環境の外で管理してください。イメージ、ソースコード、ログにキーを埋め込まないでください。必要に応じてキーをローテーションまたは失効させてください。
サードパーティへのアクセスの仲介
サードパーティの認証情報は環境の外で管理してください。OpenAI がホストするサンドボックスから API リクエストを送信する場合は、ボールトのシークレットを環境変数として使用してください。サンドボックス内のコードはプレースホルダーを使用し、承認済みのホスト宛てのリクエストにはネットワークプロキシが実際のシークレットを設定します。
セルフホスト環境では、信頼できるプロキシまたはサーバーを構成し、環境の外でシークレットを設定するようにしてください。このインフラはご自身で用意してください。関数ツールでは、呼び出しを処理するアプリケーション内で認証情報を管理し、結果だけを返してください。
有効期間の長い認証情報はシークレットマネージャーに保管してください。保管したシークレットでも、環境に注入すると、エージェントが生成したコードから読み取れるようになります。認証情報は定期的にローテーションし、漏えいが疑われる場合は直ちに失効させてください。