
Von Agenten generierter Code kann auf die Dateien, Zugangsdaten und Netzwerkressourcen zugreifen, die in seiner Umgebung verfügbar sind.
Workloads isolieren
Führe Workloads in isolierten Rechenumgebungen aus, etwa in virtuellen Maschinen. Verwende getrennte Umgebungen für Personen oder Workloads, die keine Daten miteinander teilen dürfen. Erstelle für deine Anwendung oder deinen Workload ein eigenes OpenAI-Projekt.
Netzwerkzugriff beschränken
Erlaube ausgehenden Datenverkehr nur zu freigegebenen Endpunkten. Dazu gehören die vom Executor benötigten Hosts.
Richte den Netzwerkzugriff danach aus, von wo aus das jeweilige Tool die Verbindung aufbaut.
- Executor-MCPs stellen Verbindungen aus deiner Umgebung her. Erlaube ihnen den Zugriff auf die benötigten Server.
- Remote-MCPs stellen Verbindungen vom OpenAI-Dienst aus her. Ihre Endpunkte müssen von diesem Dienst aus erreichbar sein.
Die verfügbaren Verbindungsoptionen findest du im Abschnitt MCP-Tools.
Aktionen von Agenten überprüfen
Aktiviere die automatische Überprüfung mit der Einstellung review: "auto_review" auf Sitzungsebene. Damit werden unterstützte Genehmigungsanfragen automatisch genehmigt oder abgelehnt. Behalte die Netzwerkbeschränkungen und die Schutzmaßnahmen für Zugangsdaten in deiner Umgebung bei. Die automatische Überprüfung ersetzt diese Maßnahmen nicht.
Die automatische Überprüfung verwendet ein Berechtigungsprofil mit workspace-write als Grundlage und eingeschränktem Netzwerkzugriff. Wenn du den Standard-Executor verwendest, muss dein Container Sandboxing unterstützen und Codex erlauben, eine Sandbox zu erstellen. Einzelheiten findest du im Abschnitt Voraussetzungen für die Ausführungsumgebung.
Für die Genehmigung des Zugriffs auf Web-Ursprünge im Browser und für die Anmeldung benötigst du weiterhin die vorhandenen Handler deiner Anwendung. Beide Abläufe sind im Abschnitt Computernutzung beschrieben.
Zugangsdaten trennen
Erteile dem Schlüssel deiner Anwendung die Berechtigungen api.agents.read und api.agents.write für Sitzungen sowie api.responses.write für Inferenz. Füge api.vaults.read und api.vaults.write hinzu, um Vaults zu verwalten.
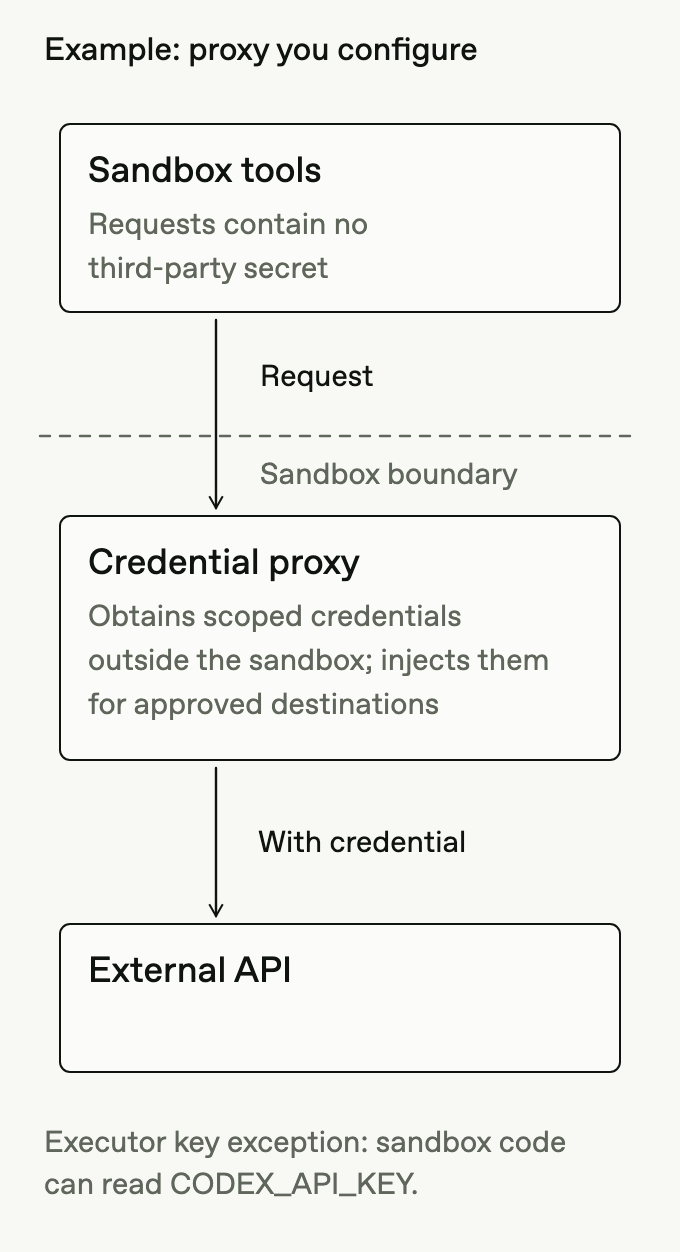
Stelle dem Executor einen Umgebungsschlüssel als CODEX_API_KEY bereit. Dieser Schlüssel erlaubt nur das Verbinden von Umgebungen. Er kann keine anderen API-Aktionen autorisieren. Eine Anleitung findest du im Abschnitt Authentifizierung des Executors.
Von Agenten generierter Code kann den Umgebungsschlüssel lesen. Bewahre den API-Schlüssel deiner Anwendung außerhalb der Umgebung auf. Hinterlege keine Schlüssel in Images, im Quellcode oder in Protokollen. Ersetze oder widerrufe Schlüssel bei Bedarf.
Zugriff auf Drittanbieterdienste vermitteln
Bewahre Zugangsdaten für Drittanbieterdienste außerhalb der Umgebung auf. Verwende für API-Anfragen aus einer von OpenAI gehosteten Sandbox Vault-Secrets als Umgebungsvariablen. Der Code in der Sandbox verwendet einen Platzhalter. Ein Netzwerkproxy setzt bei Anfragen an freigegebene Hosts das tatsächliche Secret ein.
Konfiguriere für selbst gehostete Umgebungen einen vertrauenswürdigen Proxy oder Server, der Secrets außerhalb der Umgebung bereitstellt. Die Infrastruktur dafür stellst du selbst bereit. Bewahre bei Funktionstools die Zugangsdaten in der Anwendung auf, die den Aufruf verarbeitet, und gib nur das Ergebnis zurück.
Speichere langlebige Zugangsdaten in einem Secrets-Manager. Wenn du ein dort gespeichertes Secret in die Umgebung einfügst, kann von Agenten generierter Code weiterhin darauf zugreifen. Ersetze Zugangsdaten regelmäßig und widerrufe sie sofort, wenn du vermutest, dass sie offengelegt wurden.