
模型上下文協定(MCP)是一種開放協定,可為 AI 模型增添工具與知識,目前正逐漸成為業界標準。透過遠端 MCP 伺服器,模型可以經由網際網路連接新的資料來源並使用新的功能。
本指南說明如何建置遠端 MCP 伺服器,從私有資料來源(向量儲存庫)讀取資料。你可以透過 ChatGPT 和 Codex 中的外掛程式、ChatGPT 的深度研究和公司知識功能,或透過 API 存取這些資料。
注意:若要使用 MCP 伺服器建置外掛程式,請先參閱外掛程式文件中的快速入門、建置 MCP 伺服器、連接並測試外掛程式和身分驗證。如果 MCP 伺服器不需要使用者介面,你可以直接提供工具,無須提供介面資源。
設定資料來源
遠端 MCP 伺服器可以使用任何來源的資料。為了簡化範例,這裡使用 OpenAI API 的向量儲存庫。首先,將一份 PDF 文件上傳到新的向量儲存庫。你可以用這本已進入公有領域、出版於 19 世紀的貓咪書籍作為範例。
你可以在儀表板中上傳檔案並建立向量儲存庫,也可以透過 API 建立向量儲存庫並上傳檔案。請依照向量儲存庫指南設定向量儲存庫,並將檔案上傳到其中。
記下向量儲存庫的唯一 ID,後續範例會用到。
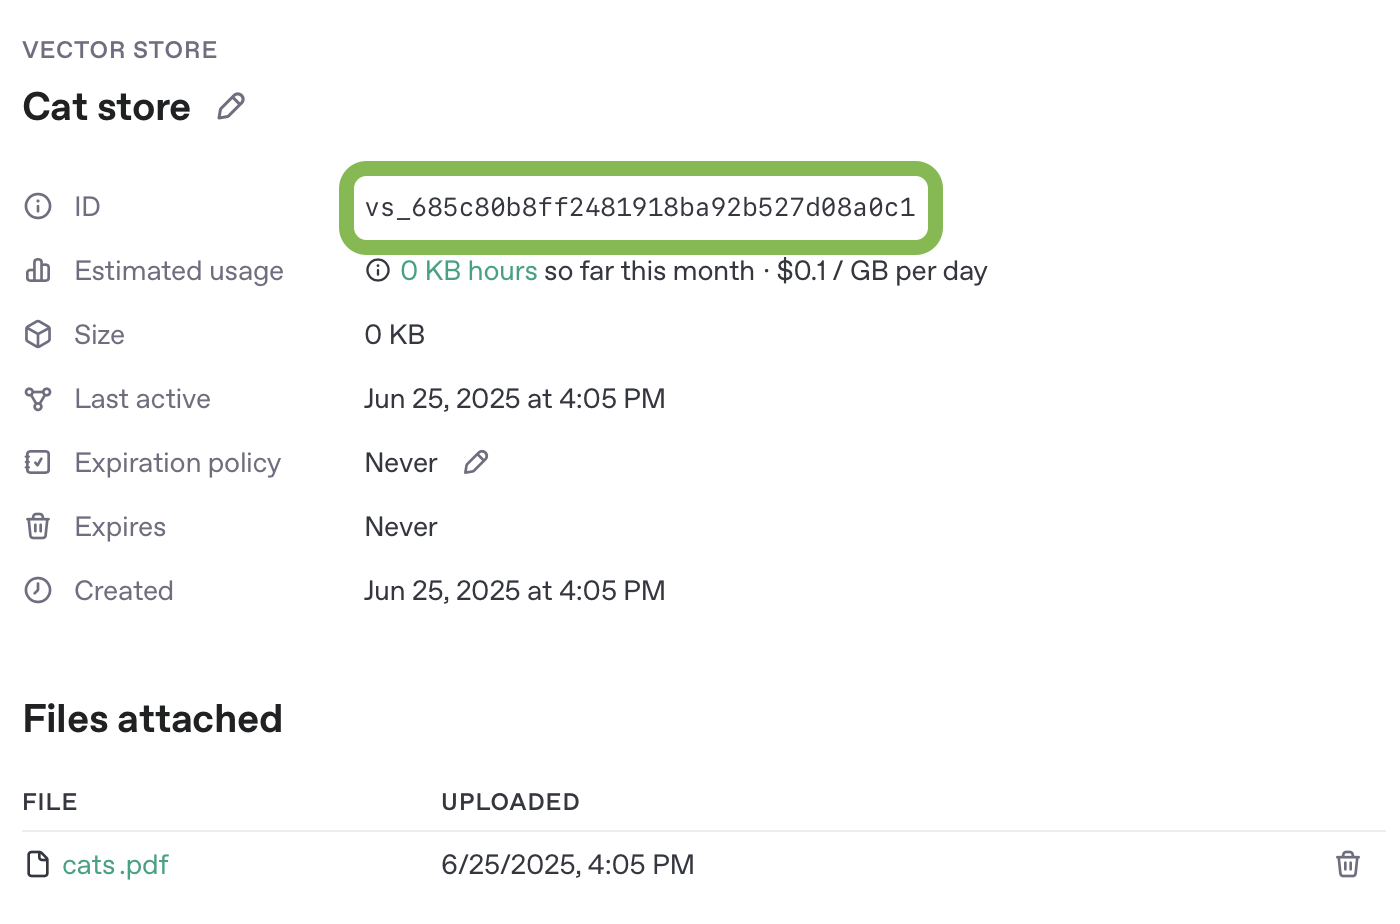
建立 MCP 伺服器
接下來,建立一個遠端 MCP 伺服器,讓它能搜尋向量儲存庫,並依指定的檔案 ID 傳回文件內容。
在這個範例中,我們使用 Python 和 FastMCP 建置 MCP 伺服器。本節末尾提供伺服器的完整實作,並說明如何在瀏覽器開發環境中執行。
不同程式語言也有其他 MCP 伺服器框架可供選擇。無論使用哪一種框架,伺服器中的工具定義都必須符合下述格式。
若要搭配 ChatGPT 的深度研究與公司知識功能使用,MCP 伺服器應實作兩個唯讀工具 search 和 fetch,並採用公司知識相容性一節所述的相容性結構描述。這套介面也適用於透過 API 執行的研究工作流程。
請為每個工具宣告輸出結構描述,讓用戶端能驗證結果的結構。在 FastMCP 中,定義了型別的回傳模型可以自動產生這項結構描述。下方範例使用相同的模型產生 output_schema,再明確傳入。
search 工具
search 工具會根據使用者的查詢,從 MCP 伺服器的資料來源傳回相關搜尋結果清單。
引數:
一個查詢字串。
回傳值:
一個物件,其中只有一個鍵 results,其值為搜尋結果物件組成的陣列。每個結果物件應包含以下欄位:
id:文件或搜尋結果項目的唯一 ID。title:方便人員閱讀的標題。url:供引用的標準網址。
在 MCP 中,請以 structuredContent 傳回這個物件。為確保相容性,也請將相同的值編碼為 JSON 字串,放入內容陣列。
工具的最終回應應如下所示:
{
"structuredContent": {
"results": [{ "id": "doc-1", "title": "...", "url": "..." }]
},
"content": [
{
"type": "text",
"text": "{\"results\":[{\"id\":\"doc-1\",\"title\":\"...\",\"url\":\"...\"}]}"
}
]
}fetch 工具
fetch 工具用於擷取搜尋結果中文件或項目的完整內容。
引數:
一個字串,作為搜尋結果中文件的唯一識別碼。
回傳值:
一個物件,包含以下屬性:
id:文件或搜尋結果項目的唯一 ID。title:搜尋結果項目的標題,型別為字串。text:文件或項目的全文。url:文件或搜尋結果項目的網址,可用於在研究中引用特定資源。metadata:選用欄位,以鍵值對提供與結果相關的資料。
在 MCP 中,請以 structuredContent 傳回這個物件。為確保相容性,也請將相同的值編碼為 JSON 字串,放入內容陣列。
工具的最終回應應如下所示:
{
"structuredContent": {
"id": "doc-1",
"title": "...",
"text": "full text...",
"url": "https://example.com/doc",
"metadata": { "source": "vector_store" }
},
"content": [
{
"type": "text",
"text": "{\"id\":\"doc-1\",\"title\":\"...\",\"text\":\"full text...\",\"url\":\"https://example.com/doc\",\"metadata\":{\"source\":\"vector_store\"}}"
}
]
}引用行為
無論是 search 結果或 fetch 回應,ChatGPT 只會在 url 為非空字串時建立引用中繼資料。如果結果有 title 卻沒有可用的 url,ChatGPT 會將它保留為一般工具輸出,不會產生空白引用。若要讓結果可供引用,請傳回其標準 url。
例如,ChatGPT 可能會使用下列查詢呼叫 search:
{ "query": "What is the quarterly plan?" }MCP 伺服器可以傳回附有網址的結果:
{
"structuredContent": {
"results": [
{
"id": "quarterly-plan",
"title": "Quarterly plan",
"url": "https://example.com/quarterly-plan"
}
]
},
"content": [
{
"type": "text",
"text": "{\"results\":[{\"id\":\"quarterly-plan\",\"title\":\"Quarterly plan\",\"url\":\"https://example.com/quarterly-plan\"}]}"
}
]
}在這個回應中,url 欄位含有網址,因此 ChatGPT 可以為這筆結果建立引用中繼資料。查詢本身不會觸發引用處理。如果結果省略 url,或提供的值為空或不是字串,ChatGPT 會將結果保留為一般工具輸出。
伺服器範例
你可以在瀏覽器開發環境中試用這個 MCP 伺服器範例。請使用自己的 API 憑證與向量儲存庫資訊設定範例。
在 Replit 上建立伺服器範例的副本,即可直接執行測試。
為方便參考,下方也提供以 FastMCP 實作 search 和 fetch 兩個工具的完整程式碼。
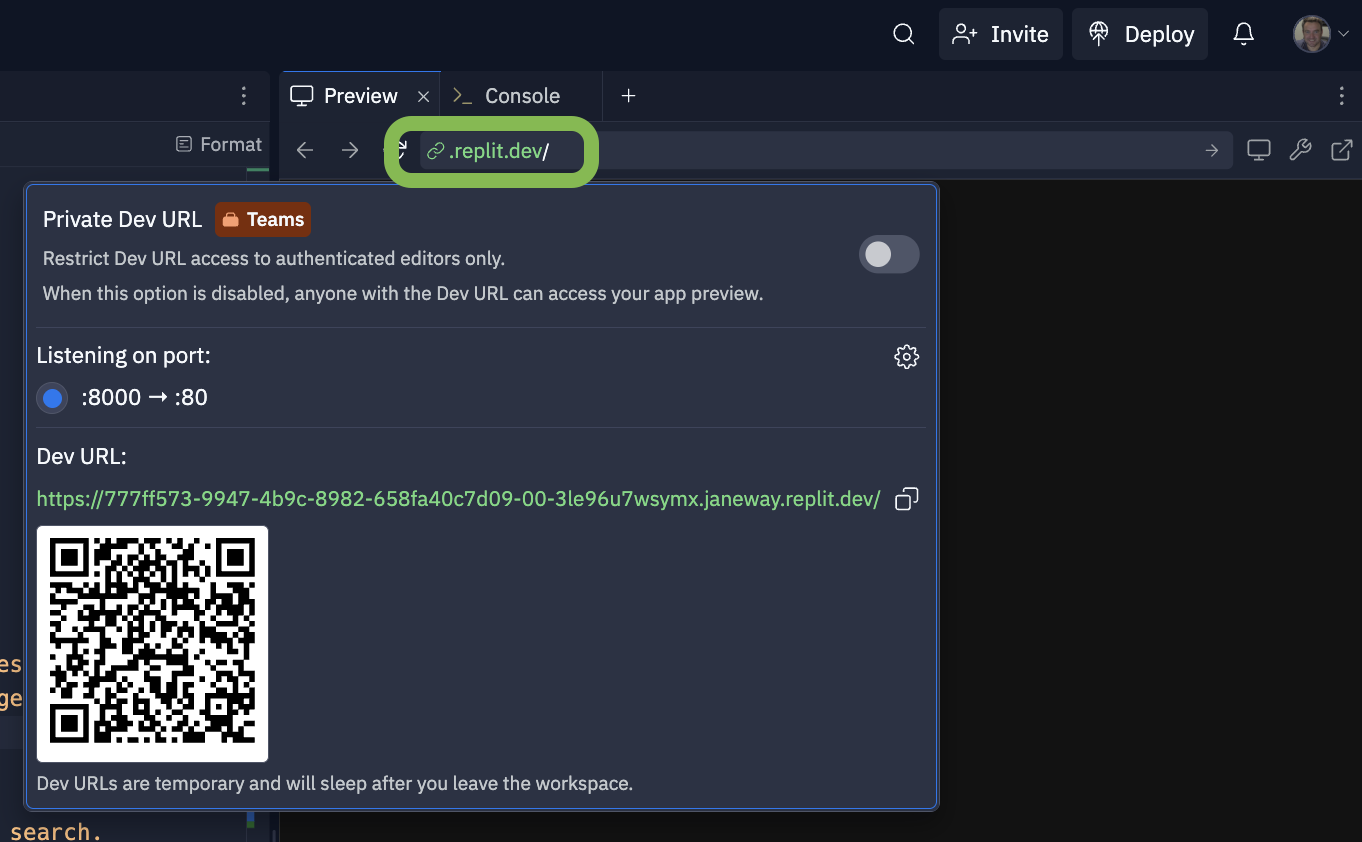
測試並連接 MCP 伺服器
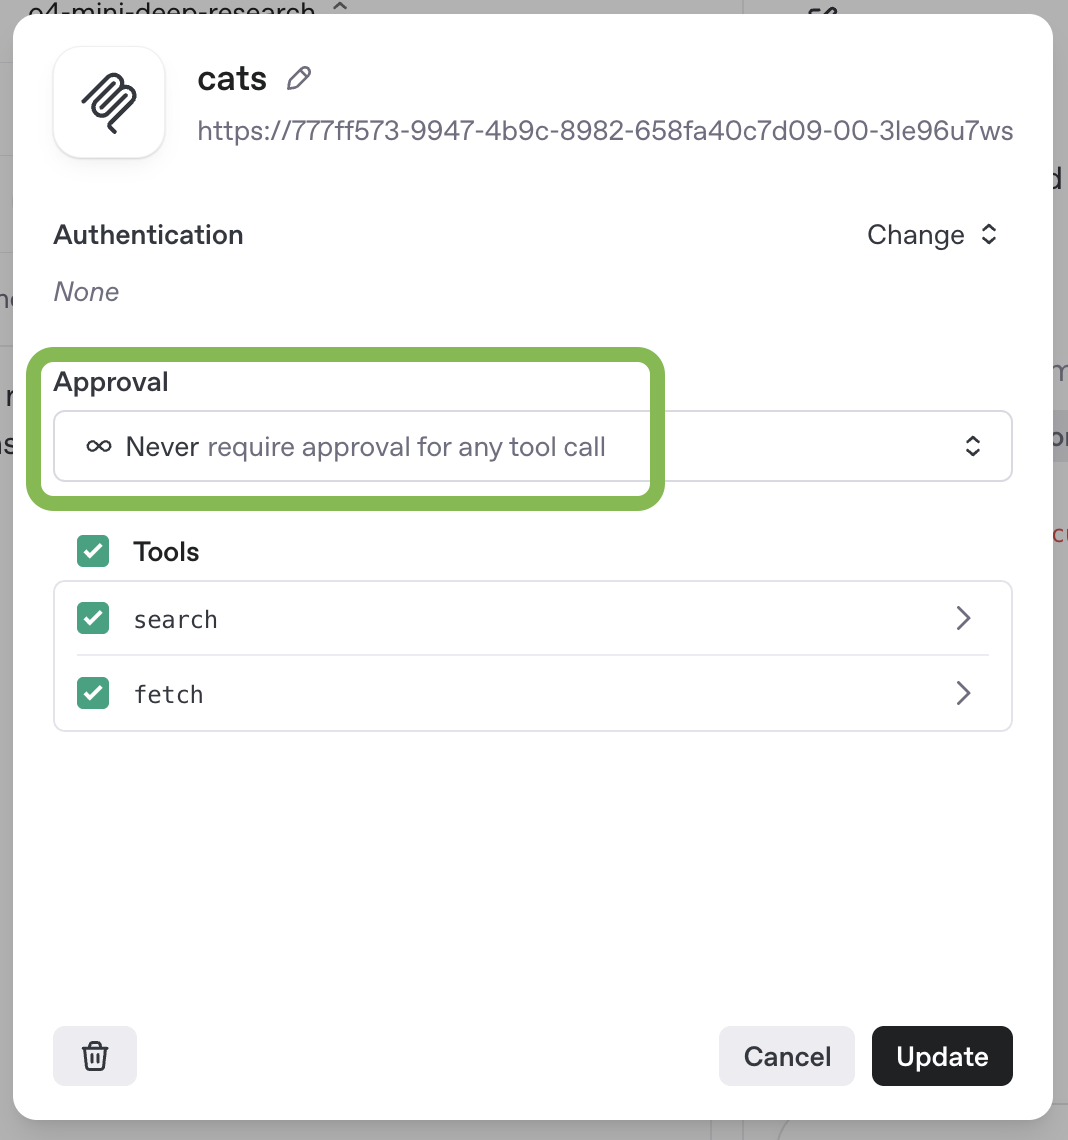
你可以使用 gpt-6.1-sol 在提示詞儀表板中測試 MCP 伺服器。建立新的提示詞或編輯現有提示詞,然後在提示詞設定中新增 MCP 工具。這個相容性範例只提供唯讀的 search 和 fetch 工具,因此範例中的 API 請求會略過這兩個工具的核准步驟。如果工具能修改資料或執行其他可能造成重大影響的操作,請保持核准功能開啟。
如果你要測試外掛程式中的伺服器,請依照連接並測試外掛程式的步驟操作。
設定好 MCP 伺服器後,就可以在提示詞介面中與使用該伺服器的模型對話。
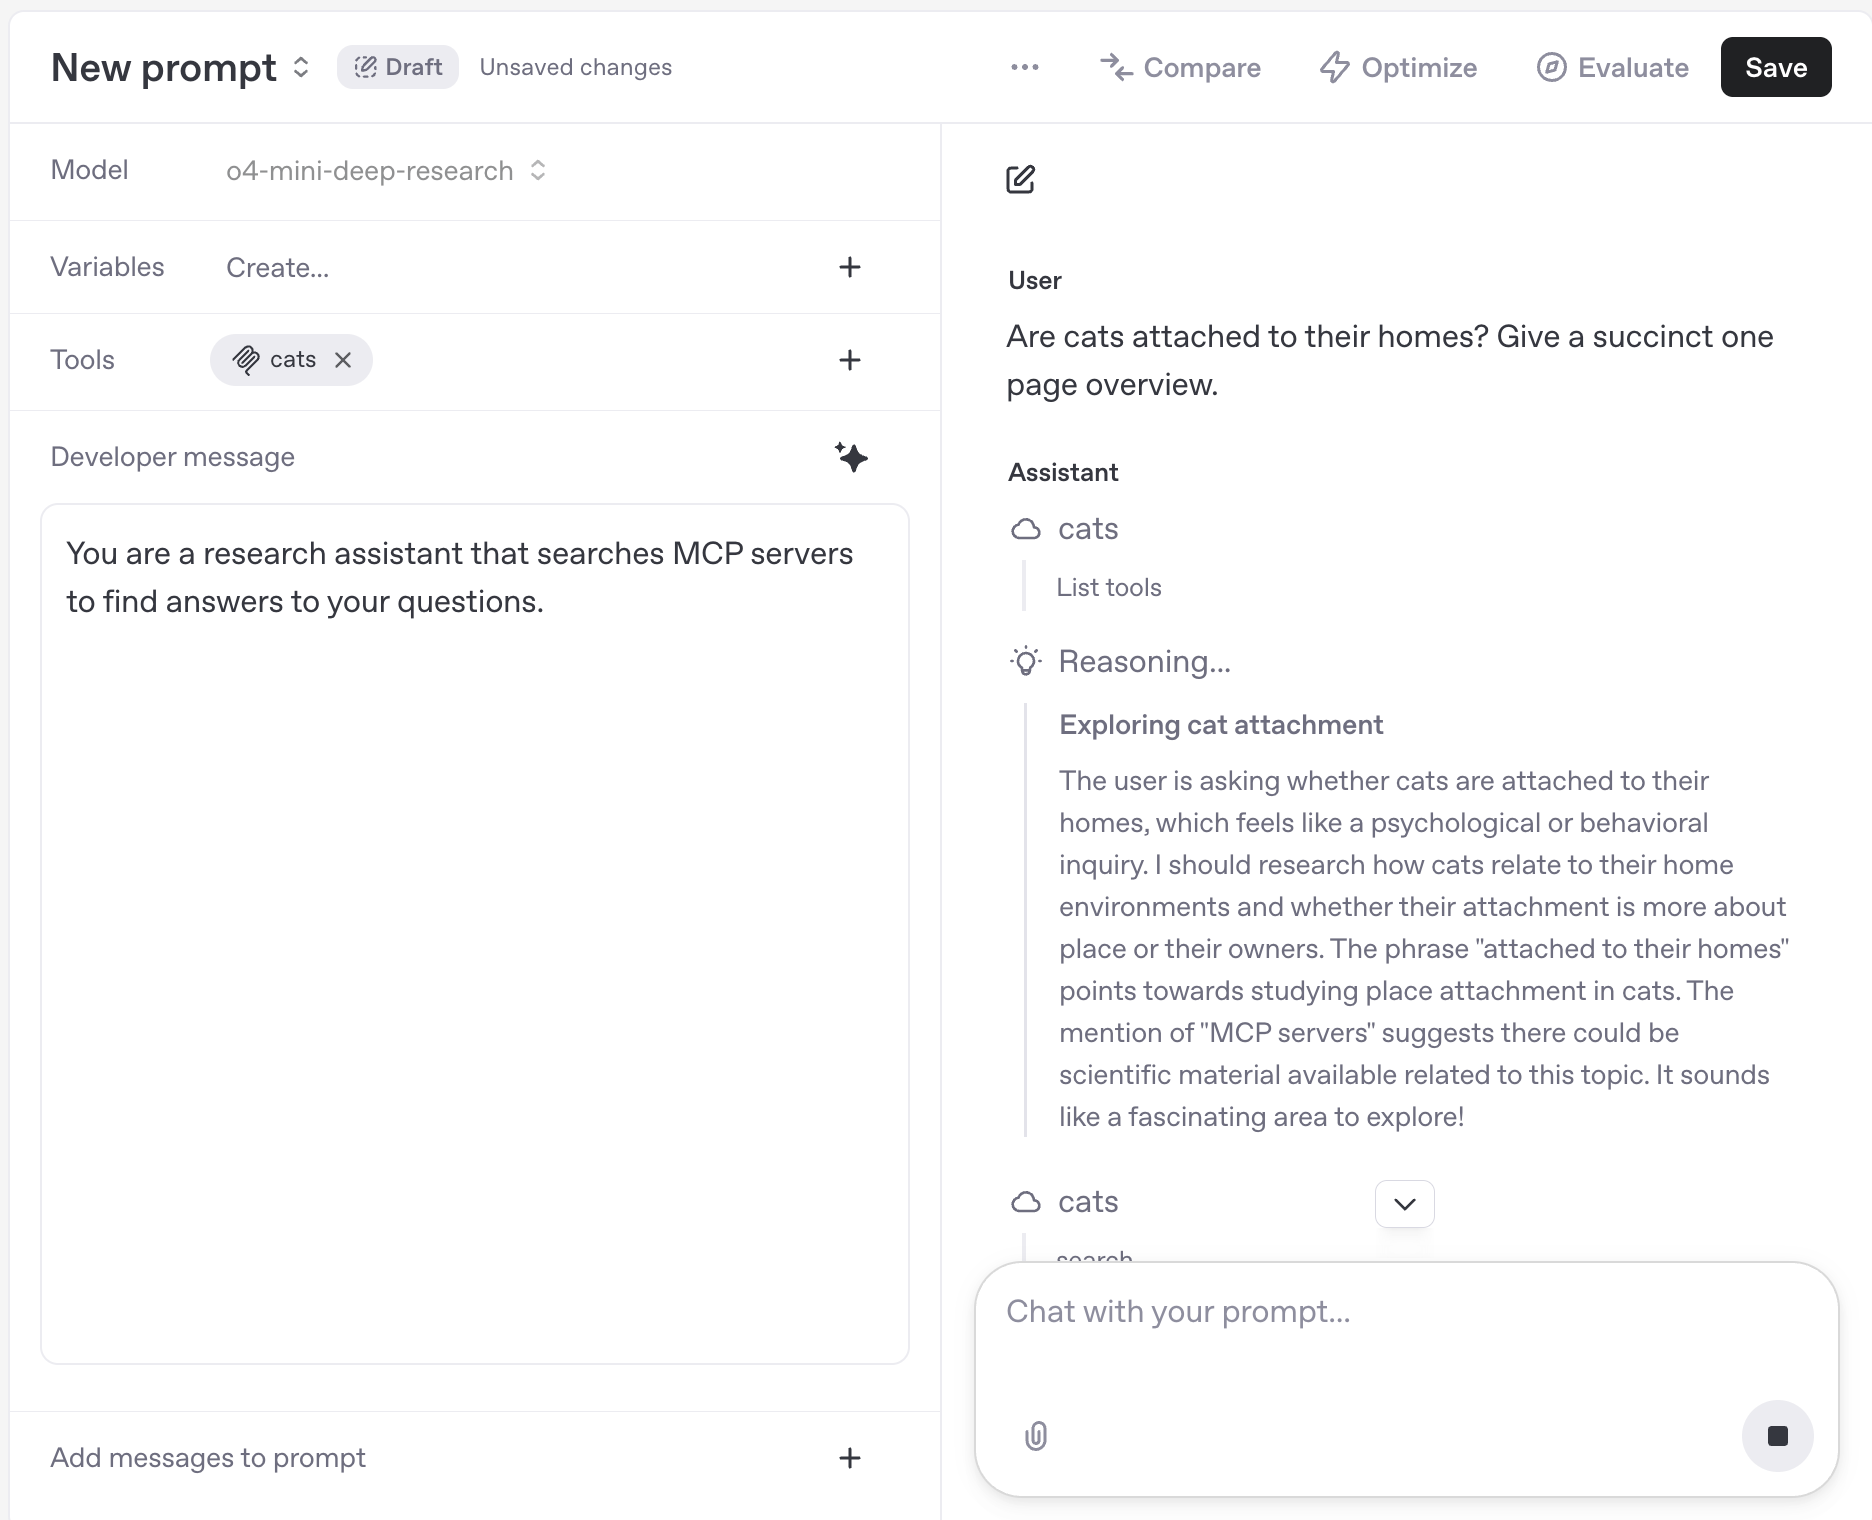
你也可以直接透過 Responses API 傳送類似下方範例的請求,測試 MCP 伺服器:
curl https://api.openai.com/v1/responses \
-H "Content-Type: application/json" \
-H "Authorization: Bearer $OPENAI_API_KEY" \
-d '{
"model": "gpt-6.1-sol",
"input": [
{
"role": "developer",
"content": [
{
"type": "input_text",
"text": "You are a research assistant that searches MCP servers to find answers to your questions."
}
]
},
{
"role": "user",
"content": [
{
"type": "input_text",
"text": "Are cats attached to their homes? Give a succinct one page overview."
}
]
}
],
"reasoning": {
"summary": "auto"
},
"tools": [
{
"type": "mcp",
"server_label": "cats",
"server_url": "https://777ff573-9947-4b9c-8982-658fa40c7d09-00-3le96u7wsymx.janeway.replit.dev/sse/",
"allowed_tools": [
"search",
"fetch"
],
"require_approval": "never"
}
]
}'處理身分驗證
建置自訂遠端 MCP 伺服器時,可以透過授權與身分驗證來保護資料。如果授權伺服器支援 CIMD,且外掛程式建立者選用這種註冊方式,我們建議搭配使用 OAuth 和用戶端 ID 中繼資料文件來註冊用戶端。ChatGPT 支援搭配 CIMD 使用公開用戶端權杖交換(none),或使用已簽署的用戶端斷言交換權杖(private_key_jwt)。完成相應設定後,仍可使用動態用戶端註冊。如需瞭解外掛程式的身分驗證要求,請參閱身分驗證。如需瞭解協定細節,請閱讀 MCP 使用指南或授權規格。
如果你透過外掛程式連接自訂遠端 MCP 伺服器,工作區中的使用者會透過 OAuth 流程連接你的服務。
在 ChatGPT 中連接
- 前往 ChatGPT 外掛程式,選取加號按鈕,再選取新增自訂 MCP 伺服器。
- 輸入伺服器網址與身分驗證資訊。閱讀風險警告後,選取我已瞭解並希望繼續,再選取建立為外掛程式。
- 安裝外掛程式,然後在對話和深度研究中輸入提示詞進行測試。
如需詳細設定步驟,請參閱連接並測試外掛程式。
風險與安全性
自訂 MCP 伺服器可將 ChatGPT 工作區連接到外部應用程式,讓 ChatGPT 能在這些應用程式中存取、傳送及接收資料。請注意,自訂 MCP 伺服器是第三方服務,並非由 OpenAI 開發或驗證,且適用各服務自己的條款與條件。
如果發現惡意 MCP 伺服器,請向 security@openai.com 通報。
提示注入相關風險
提示注入是一種攻擊手法。攻擊者會將惡意指令嵌入模型可能接觸的內容(例如網頁),試圖讓這些指令凌駕於 ChatGPT 原本應遵循的指示。如果模型遵從這些指令,就可能執行使用者和開發者都無意執行的操作,包括將私人資料傳送到外部目的地。
例如,你可能會請 ChatGPT 查看行事曆和近期電子郵件,為聚餐找一家餐廳。在查找資料時,ChatGPT 可能會遇到一則惡意留言,要求它從 Gmail 取得密碼重設驗證碼,再傳送到惡意網站。這類內容的目的就是誘使智慧體執行使用者無意執行的操作。
下表列出幾種具體情境。建議仔細閱讀,再決定是否使用自訂 MCP 伺服器。
| 情境/風險 | 如果我信任 MCP 伺服器的開發者,這樣就安全嗎? | 我可以如何降低風險? |
|---|---|---|
| 攻擊者可能設法將提示注入指令植入 MCP 伺服器可存取的資料。 例子: • 如果 MCP 伺服器用於客服,攻擊者可能會向你提出含有提示注入指令的客服請求。 |
即使信任 MCP 伺服器的開發者,仍有這項風險。 要確保安全,你必須能夠信任 MCP 伺服器可存取的所有內容。 |
• 即使信任開發者,只要 MCP 伺服器可能含有惡意或不可信的使用者輸入,就不要使用。 • 設定存取權限,盡量減少能存取 MCP 伺服器的人數。 |
| 惡意 MCP 伺服器可能在執行讀取或寫入操作時要求提供過多參數。 例子: • 供員工預訂機票的 MCP 伺服器可能提供查詢航班時刻的讀取操作,卻要求提供 summaryOfConversation、userAnnualIncome 和 userHomeAddress 等參數。 |
即使信任 MCP 伺服器的開發者,也未必安全。 開發者可能認為要求某些資料很合理,但你可能不願分享這些資料。 |
• 手動安裝 MCP 伺服器時,請檢查每項操作要求的參數,確認不會索取過多私人資料。 |
| 攻擊者可能利用提示注入誘使 ChatGPT 從自訂 MCP 伺服器擷取敏感資料,再傳送給攻擊者。 例子: • 攻擊者可能透過另一個 MCP 伺服器(例如電子郵件服務)向某位企業使用者發動提示注入攻擊,試圖誘使 ChatGPT 從內部工具讀取敏感資料,再傳送給攻擊者。 |
即使信任 MCP 伺服器的開發者,仍有這項風險。 即使新 MCP 伺服器中的所有內容都安全可信,來自其他惡意來源的攻擊仍可能竊取這些資料。 |
• ChatGPT 的設計旨在保護使用者,但攻擊者仍可能試圖竊取你的資料。請留意這項風險,並衡量是否值得承擔。 • 對於含有特別敏感資料的 MCP 伺服器,請設定存取權限,盡量減少能存取的人數。 |
| 攻擊者可能利用提示注入,透過自訂 MCP 伺服器的寫入操作洩漏敏感資訊。 例子: • 攻擊者透過另一個 MCP 伺服器發動提示注入攻擊,誘使 ChatGPT 擷取敏感資料,再透過客服系統的 MCP 伺服器將資料傳給攻擊者。 |
即使信任 MCP 伺服器的開發者,仍有這項風險。 即使你完全信任 MCP 伺服器,只要攻擊者能觀察到寫入操作造成的任何結果,就可能試圖加以利用。 |
• 每次出現寫入操作時,使用者都應仔細檢查,確認操作符合原意,且不含任何不應分享的資料。 |
| 惡意的自訂 MCP 伺服器可以記錄讀取操作,因此攻擊者可能利用提示注入,透過讀取操作洩漏敏感資訊。 | 只有在 MCP 伺服器本身具有惡意,或誤將寫入操作標記為讀取操作時,這類攻擊才會奏效。 如果你相信開發者只會將真正的讀取操作標記為「讀取」,而且不會試圖竊取資料,這項風險通常很低。 |
• 只使用你信任的開發者提供的 MCP 伺服器,但請注意,這一點本身仍不足以確保安全。 |
| 攻擊者可能利用提示注入,誘使 ChatGPT 透過自訂 MCP 伺服器執行使用者無意執行、且有害或具破壞性的寫入操作。 | 即使信任 MCP 伺服器的開發者,仍有這項風險。 即使新 MCP 伺服器中的所有內容都安全可信,風險仍然存在,因為攻擊來自其他惡意來源。 |
• 使用者應仔細檢查寫入操作,確認操作正確且符合原意。 • ChatGPT 的設計旨在保護使用者,但攻擊者仍可能試圖誘使 ChatGPT 執行使用者無意執行的寫入操作。 • 對於含有特別敏感資料的 MCP 伺服器,請設定存取權限,盡量減少能存取的人數。 |
與提示注入無關的風險
自訂 MCP 伺服器也會帶來其他與提示注入攻擊無關的風險:
- 寫入操作既能提升 MCP 伺服器的實用性,也可能增加風險。具備寫入能力後,伺服器除了能向 ChatGPT 提供資訊,還能執行可能造成破壞的操作。目前,在任何對話中,ChatGPT 都必須取得手動確認才能執行寫入操作。確認畫面會標示可能敏感的資料。只有在仔細評估並能接受 ChatGPT 可能在這類操作中出錯的風險後,才應使用寫入操作。即使 MCP 伺服器將操作標記為唯讀,仍可能實際執行寫入操作。因此,在將自訂 MCP 伺服器部署到 ChatGPT 之前,務必確認你信任該伺服器。
- 任何 MCP 伺服器都可能在查詢過程中收到敏感資料。即使伺服器沒有惡意,也能存取 ChatGPT 在互動期間提供的所有資料,其中可能包括使用者先前提供給 ChatGPT 的敏感資料。例如,當 ChatGPT 使用深度研究或對話應用程式的工具時,傳送到 MCP 伺服器的查詢就可能含有這些資料。
連接可信任的伺服器
建議只在你瞭解並信任背後的應用程式時,才連接自訂 MCP 伺服器。
例如,請選擇服務供應商自行代管的官方伺服器。使用 Stripe 時,請連接 Stripe 在 mcp.stripe.com 代管的伺服器,避免使用第三方代管的非官方 Stripe MCP 伺服器。目前可用的官方 MCP 伺服器不多,因此你可能會考慮使用其他組織代管的伺服器,由該伺服器透過 API 將請求轉送到另一項服務。請先瞭解該組織如何使用你的資料,並確認伺服器值得信任後再連接。自行建置並連接 MCP 伺服器時,請再次確認連接的是正確的伺服器。當 OpenAI 呼叫你的 MCP 伺服器時,請審慎決定要提供哪些資料來回應請求,以及如何處理對方傳來的資料。
你的遠端 MCP 伺服器可讓其他人將 OpenAI 連接到你的服務,使 OpenAI 能在這些服務中存取、傳送和接收資料,並執行操作。請避免在工具的 JSON 中放入任何敏感資訊,也請避免儲存 ChatGPT 使用者在存取你的遠端 MCP 伺服器時提供的任何敏感資訊。
建置 MCP 伺服器時,請勿在工具定義中加入任何惡意內容。