
Le code généré par un agent peut accéder aux fichiers, aux identifiants et au réseau accessibles depuis son environnement.
Isolez les charges de travail
Exécutez les charges de travail dans des environnements de calcul isolés, par exemple des machines virtuelles. Utilisez des environnements distincts pour les utilisateurs ou les charges de travail qui ne doivent pas partager de données. Créez un projet OpenAI dédié à votre application ou à votre charge de travail.
Limitez l’accès au réseau
Autorisez le trafic sortant uniquement vers les points de terminaison approuvés, y compris les hôtes requis par l’exécuteur.
Configurez l’accès au réseau selon l’origine de la connexion de chaque outil.
- Les outils MCP de l’exécuteur se connectent depuis votre environnement. Autorisez l’accès aux serveurs dont ils ont besoin.
- Les outils MCP à distance se connectent depuis le service d’OpenAI. Leurs points de terminaison doivent être accessibles depuis ce service.
Consultez la page Outils MCP pour connaître les options de connexion.
Examinez les actions de l’agent
Activez le mode d’approbation automatique avec le paramètre de session review: "auto_review" pour approuver ou refuser automatiquement les demandes d’approbation prises en charge. Conservez les restrictions réseau de l’environnement et les contrôles d’accès aux identifiants. Le mode d’approbation automatique ne remplace pas ces protections.
Le mode d’approbation automatique applique un profil d’autorisations qui utilise workspace-write comme base et limite l’accès au réseau. Si vous utilisez l’exécuteur standard, votre conteneur doit prendre en charge l’exécution en bac à sable et permettre à Codex de créer un bac à sable. Consultez les prérequis de l’environnement d’exécution.
Pour approuver l’accès aux origines dans le navigateur et gérer la connexion des utilisateurs, votre application doit toujours utiliser ses gestionnaires existants. Consultez la page Utilisation de l’ordinateur pour connaître les étapes à suivre.
Séparez les identifiants
Accordez à la clé de votre application les autorisations api.agents.read et api.agents.write pour les sessions, ainsi que api.responses.write pour l’inférence. Ajoutez api.vaults.read et api.vaults.write pour gérer les coffres de secrets.
Fournissez à l’exécuteur une clé d’environnement via la variable CODEX_API_KEY. Cette clé permet uniquement de connecter des environnements. Elle ne peut autoriser aucune autre opération de l’API. Pour la configuration, consultez la page Authentification de l’exécuteur.
Le code généré par un agent peut lire la clé d’environnement. Conservez la clé API de votre application en dehors de l’environnement. N’incluez aucune clé dans les images, le code source ou les journaux. Renouvelez ou révoquez les clés si nécessaire.
Gérez l’accès aux services tiers via un intermédiaire
Conservez les identifiants des services tiers en dehors de l’environnement. Pour les requêtes API envoyées depuis un bac à sable hébergé par OpenAI, utilisez les secrets du coffre comme variables d’environnement. Le code du bac à sable utilise une valeur de substitution. Un proxy réseau fournit le véritable secret pour les hôtes approuvés.
Pour les environnements auto-hébergés, configurez un proxy ou un serveur de confiance qui fournit les secrets en dehors de l’environnement. C’est à vous de fournir cette infrastructure. Pour les outils de type fonction, conservez les identifiants dans l’application qui traite l’appel et renvoyez uniquement le résultat.
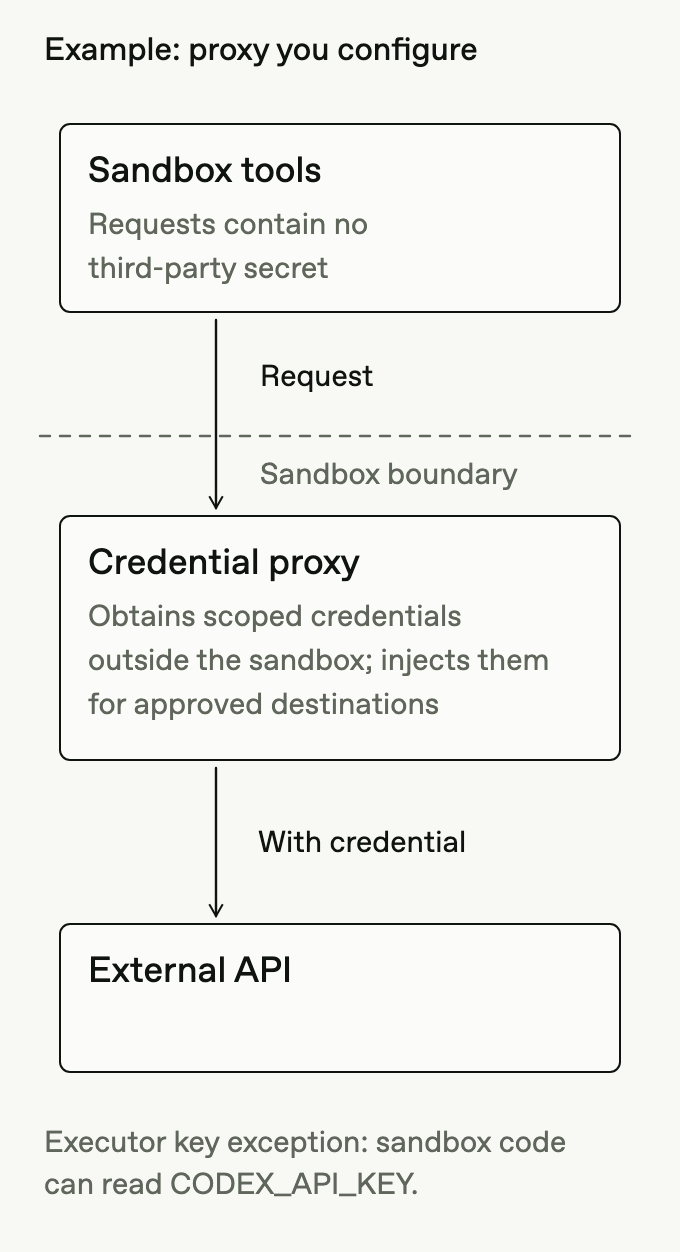
Stockez les identifiants de longue durée dans un gestionnaire de secrets. Même si un secret y est stocké, l’injecter dans l’environnement le rend accessible au code généré par un agent. Renouvelez régulièrement les identifiants et révoquez-les immédiatement si vous soupçonnez qu’ils ont été exposés.