
1 年近く前に登場した OpenClaw は、常駐型エージェントに何ができるかを世界に示しました。通常の Codex セッションでは、目標があらかじめ決まっており、人が進め方を指示します。一方、常駐型エージェントは幅広い業務を担い、24 時間 365 日稼働しながら、ユーザーの入力を待たずに自ら行動できます。
常駐型エージェントは非常に多くのことをこなせますが、これまで実環境への導入は限られていました。導入にあたっては、従来のソフトウェアでは見られなかった課題が数多くあります。従来は、設定とコードによって動作が一意に決まり、脅威の大半は外部の攻撃者から来るという前提を置けました。常駐型エージェントは、目標を達成するために自身の設定を変更し、任意のコードを書くことができます。エージェント自身が意図に反する行動を取ると、攻撃は内部から生じます。
OpenAI では現在、数百の OpenClaw エージェントを含む常駐型エージェントを全社で運用しています。この記事では、OpenAI が OpenClaw を社内に導入するために採用した対策の一部を紹介します。
信頼できる制御ロジックとエージェントの実行環境の分離
常駐型エージェントを安全に運用するには、信頼できる決定論的なロジックを、信頼を前提にできない LLM の実行環境から分離する必要がありました。信頼できるロジックには、ネットワーク、アイデンティティ管理、サンドボックスなどを担う重要なコンポーネントが含まれます。これらは従来どおり静的なコードで実装されており、ソフトウェアにバグがなければ設定どおりに動作するはずです。一方、エージェント、その実行環境、エージェントが書いたコードは、いずれも信頼できないものとして扱います。この環境では、エージェントが目標を達成するためにコードを動的に生成できるため、その動作を厳密に保証することはできません。
この分離を OpenClaw で実現するため、オープンソースの OpenClaw プロジェクトにハーネスのリモート実行を実装しました。これにより、OpenClaw Gateway をエージェントのハーネスとは別のコンテナで実行できるようになりました。OpenAI ではクラスターも分けています。
分離したことで、エージェントの設定を担うゲートウェイを、信頼できる決定論的なコードとして扱えるようになりました。その結果、信頼できないコードを実行するエージェントのワークロードに絞って、サンドボックスによる隔離に取り組めました。
厳格なセキュリティ境界の適用
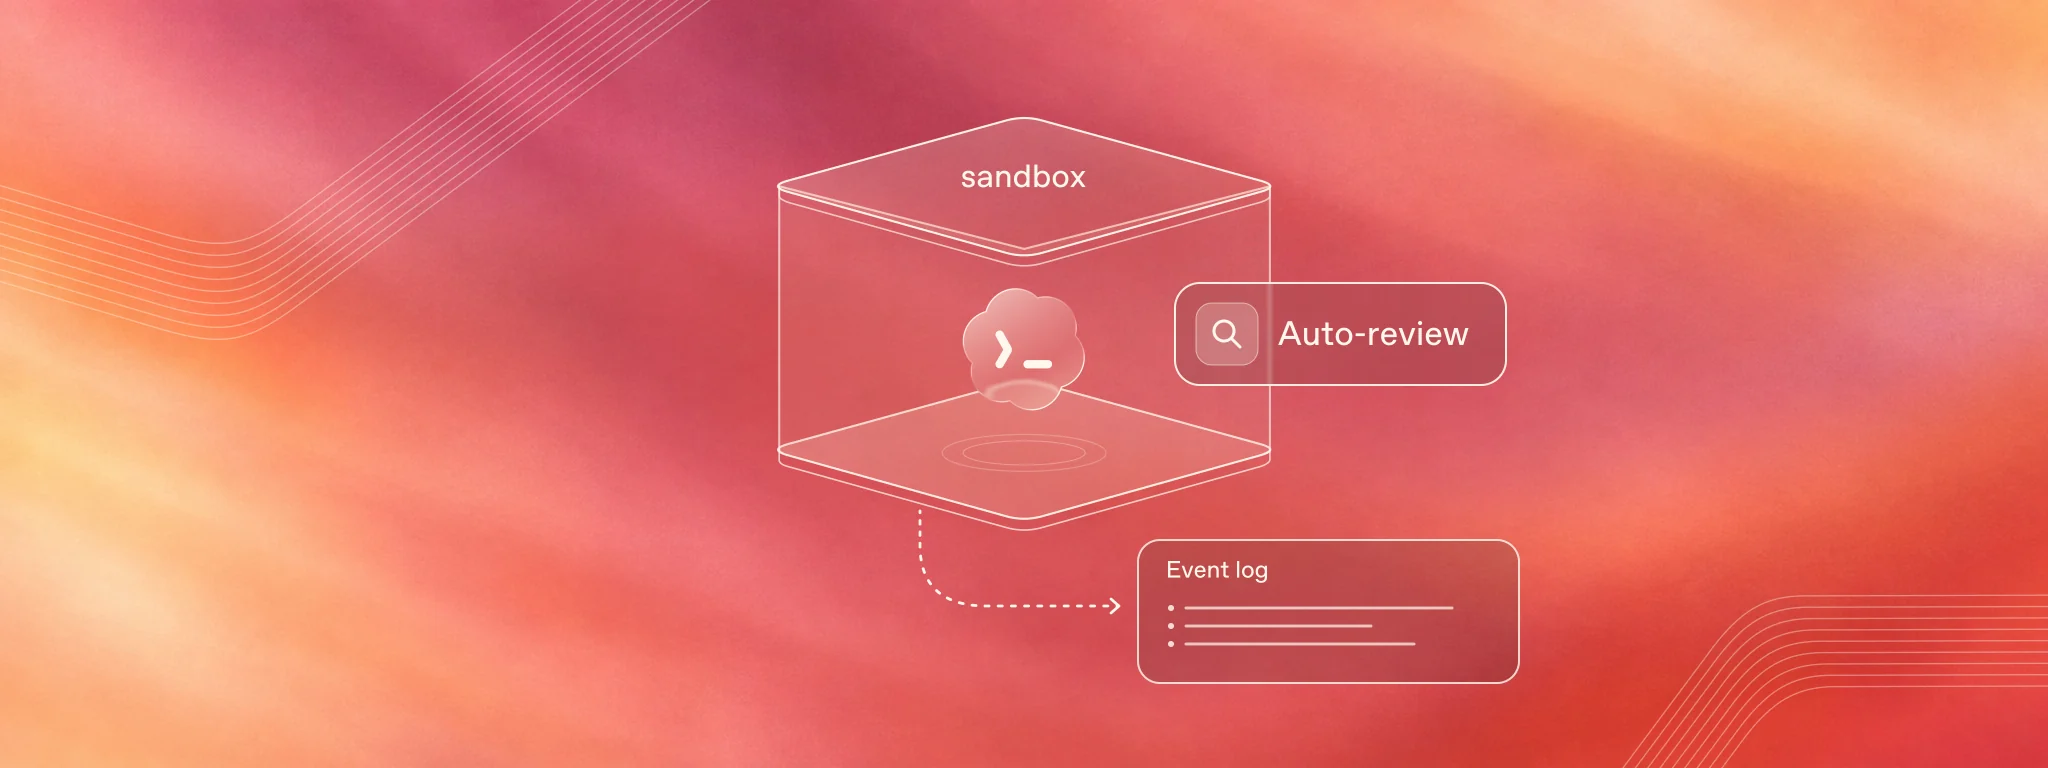
エージェントのワークロードには、サンドボックスでセキュリティ境界を適用します。これにより、エージェントが実行できる操作が制限されます。
OpenAI の OpenClaw 環境では、サンドボックスに次の制御を適用しました。
- ネットワーク:組織が管理する許可リストでエージェントの接続先を制御し、アクセス制限の対象となるエンドポイントへの接続を明示的に拒否
- ワークスペース:エージェントがアクセスできるファイルを制御し、書き込み先をエージェントの作業ディレクトリに限定
- プロセス:Codex の Linux サンドボックスによるプロセス分離で、エージェントがアクセスできるプロセスを制御
- シークレット:認証情報ブローカーを介してシークレットへのアクセスを管理し、シークレット自体はエージェントから見えないように設定
OpenAI の OpenClaw 環境では、Codex のハーネスに組み込まれたサンドボックスを使用しました。以下は、実際に適用した設定の一部です。requirements.toml で Codex の設定で選べるオプションを制限し、config.toml で Codex が実際に使う値を指定しています。追加のセキュリティ対策として、danger-full-access モードを選べないようにし、キャッシュを使用するウェブ検索を採用しました。この検索モードでは、ウェブ検索のクエリを OpenAI 独自のインデックスに対して実行します。
requirements.toml
# Exclude unrestricted "danger-full-access" sandbox mode.
allowed_sandbox_modes = ["read-only", "workspace-write"]

# Permit cached hosted search, but not live hosted search.
allowed_web_search_modes = ["cached"]

# Require the managed network proxy.
experimental_network.enabled = true

# Prevent user-level configuration from expanding the domain allowlist.
experimental_network.managed_allowed_domains_only = true

# Allow only these destinations; replace with the workload's required hosts.
experimental_network.allowed_domains = [
  "github.com",
  "api.github.com",
  "codeload.github.com",
]

# Explicitly block these destinations, including cloud metadata endpoints.
experimental_network.denied_domains = [
  "pastebin.com",
  "*.pastebin.com",
  "webhook.site",
  "metadata.google.internal",
  "169.254.169.254",
]
config.toml
# Select the permission profile defined below.
default_permissions = "openclaw"

# Use cached hosted search.
web_search = "cached"

[permissions.openclaw.filesystem]
# Allow reads needed by the minimal runtime environment.
":minimal" = "read"

# Allow reading and modifying the agent's workspace.
"/home/dev-user/openclaw-workspaces" = "write"

# Allow reading managed assets without modifying them.
"/home/dev-user/read-only" = "read"

# Prevent access to SSH credentials.
"/home/dev-user/.ssh" = "deny"

[permissions.openclaw.network]
# Permit network access through the administrator-required proxy.
enabled = true

# Do not inherit an upstream proxy.
allow_upstream_proxy = false

# Keep the proxy's local/private-address guard enabled.
allow_local_binding = false

# Disable the SOCKS5 listener.
enable_socks5 = false

# Disable SOCKS5 UDP support.
enable_socks5_udp = false

# Do not permit proxy listeners on non-loopback addresses.
dangerously_allow_non_loopback_proxy = false

# Do not permit unrestricted Unix-socket access.
dangerously_allow_all_unix_sockets = false

[shell_environment_policy]
# Preserve default filtering of sensitive environment variables.
ignore_default_excludes = false

# Remove GitHub credentials from agent command environments.
# This does not hide credentials stored in accessible files.
exclude = [
  "GH_TOKEN",
  "GITHUB_TOKEN",
  "OPENCLAW_GITHUB_BASIC_AUTH",
  "OPENCLAW_GITHUB_READONLY_BASIC_AUTH",
]

[apps._default]
# Disable apps unless individually enabled.
enabled = false

# Disable destructive app operations by default.
destructive_enabled = false

# Disable open-world app operations by default.
open_world_enabled = false
モデルを活用した安全対策の追加
ここまでに紹介した制御はすべて、従来の決定論的なコードでエージェントが意図に反する行動を取るのを防ぐという意味で、静的な対策です。モデルの能力が高まるにつれて、計算資源を増やせば防御能力も高められる仕組み、つまり別のモデルを使った対策も欠かせなくなります。
自動レビューでは、主エージェントの操作を別のエージェントが監視し、承認の可否を判断できます。すべての操作で人によるレビューを求め続けると、レビュー疲れが生じ、内容を確かめずに許可を求めるプロンプトをすべて承認する習慣がついてしまいます。LLM によるレビューで承認リクエストを選別すれば、人は判断が重要な案件に集中できます。OpenClaw と Codex は、どちらもこの機能を標準で備えています。
OpenAI の OpenClaw 環境では、エージェントのすべての操作で自動レビューを必須にしています。
エージェントとユーザーのアイデンティティの分離
エージェントにリソースへのアクセス権を付与できることに加え、エージェントが操作を実行した際に、その操作を監査し、エージェント自身が開始したのか、ユーザーが開始したのかを判別できる必要があります。これを可能にするのが、エージェントのアイデンティティです。現在、エージェント自身にリソースへのアクセス権を付与する WAG や、OAuth の委任によってエージェントがユーザーに代わって操作できるようにする XAA などの仕様が策定されつつあります。エージェントのアイデンティティは、ボット専用の API アクセスを提供するサービスアカウントとは役割が異なります。両者は併用するのが適切です。たとえば、エージェントは自身のアイデンティティで操作を行い、外部サービスにはそのアイデンティティに紐づけたサービスアカウントを通じてアクセスします。
OpenAI の OpenClaw 環境では、エージェントごとに固有のアイデンティティを割り当て、それぞれを ChatGPT サービスアカウントに紐づけています。これにより、各エージェントはユーザーとは別に推論用の認証情報を持ち、各チームはエージェントにカスタムプラグインを接続できます。また、エージェントの操作を監査し、必要に応じて推論を停止することもできます。
設定から操作までを網羅する監視
包括的なオブザーバビリティがあれば、オペレーターは、エージェントがどのように設定され、どのような操作を行ったのか、そのライフサイクル全体を把握できます。常駐型エージェントでは、意図に反する行動を追跡・検知できるよう、この全過程を監視することが不可欠です。
OpenAI の OpenClaw 環境では、コントロールプレーンでの設定変更をすべて記録し、エージェントの各ターンもすべてログに残しています。エージェントのターンには機密情報が含まれる可能性があるため、ログへのアクセスを厳しく制限し、セキュリティチームの中でも限られた担当者だけが閲覧できるようにしています。
今後の展望
常駐型エージェントの導入は、まだ始まったばかりです。ベストプラクティスが確立していないことが、現時点で多くの企業にとって導入の障壁になっています。
OpenAI で OpenClaw の社内パイロットを開始すると、全社の技術部門でも非技術部門でも利用が急速に広がり、生産性が大幅に向上しました。現在では 500 を超えるエージェントがバックグラウンドで自律的に稼働し、実務を担っています。製品へのフィードバックを受けて PR を自動作成するエージェントもあれば、新機能に関するデータ実験を継続的に実行するエージェントもあります。
OpenAI DevDay では、特定のベンダーに依存しないオープンソースのエージェント用コントロールプレーン、OpenClaw Enterprise(OCE)を発表しました。OCE で Codex の標準プリセットを使うと、この記事で紹介した安全対策の多くを組み込んだ状態でエージェントを起動できます。プロジェクトは現在もパイロット段階にあり、年内にバージョン 1.0 をリリースする予定です。
私たちは、産業界で AI がもたらす大きな成果の多くが、常駐型エージェントから生まれると考えています。これまでに得た知見を共有し、OCE の開発をオープンに進めることで、誰もが常駐型エージェントをより安全に導入できるようにしたいと考えています。